00
はじめに
Cloudflare ダッシュボードの「セキュリティ」配下で取得したスクリーンショットをもとに、検証環境A の構成と、各画面に表示される項目の意味・仕組み・確認すべき点を解説します。
本資料の読み方
- 各節は「スクリーンショット → 画面の役割 → 項目の詳細 → 仕組み → この環境での読み取り」の順で構成しています。
- スクリーンショットはクリックすると拡大表示できます。ホスト名、パス、ID、独自に付けたルール名などは塗りつぶしています。本文では、それらを役割がわかる一般名で説明します。
- 機能名は「ダッシュボードの表記(英語の正式名称)」の形で併記しています。ドキュメントを検索するときは英語名を使うと確実です。
- 仕様は Cloudflare Docs(2026 年 10 月時点)に基づきます。アカウント乱用防止(Account Abuse Protection)は ベータ 表示のため、仕様が変わる可能性があります。
- 次の画面は取得していないため、解説の対象外です:セキュリティ > 概要、Analytics、設定、アカウント乱用防止、Web アセットの「スクリプト」「接続」タブ。
導入の背景と要件
検証環境A は、API と生成 AI を使ったアプリケーションを公開しています。公開している API の全体像を把握し、API と AI アプリへの攻撃や不正利用を、同じエッジで制御することが求められています。
| 項目 | 内容 |
|---|---|
| ライセンス種類 | Enterprise。API Shield、Bot Management、AI Security for Apps、Client-Side Security Advanced、Advanced DDoS Protection を含む構成です。 |
| 導入前の課題 | 公開している API の全体像(使われていない API、機密データを返す API)を把握できていません。また、生成 AI アプリに対するプロンプトインジェクションや、個人情報の送信を制御する必要があります。 |
アプリケーションセキュリティの役割
アプリケーションセキュリティのダッシュボードは、製品ごと(WAF、API Shield、Page Shield など)のメニューではなく、役割ごとに再編されています。保護の対象を見つけ、ルールで守り、結果を確かめる、という流れで画面が分かれています。
API・スクリプト・Cookie を自動検出し、リスクをラベル付け
WAF・レート制限・API・クライアント側・DDoS のルールを一元管理
推奨アクションと、全トラフィック・イベントの分析
検出機能の有効化、セッション識別子などの前提設定
旧来の製品名と、現在の画面の対応は次のとおりです。
| 旧メニュー / 製品名 | 現在の場所 |
|---|---|
| WAF(カスタムルール・レート制限・マネージドルール) | セキュリティ ルール |
| API Shield(Endpoint Management・Schema Validation など) | Web アセット(検出・可視化)と、セキュリティ ルール(API ルール) |
| Page Shield | Client-side security に改称。Web アセットの「クライアント サイドのリソース」と、セキュリティ ルールの「コンテンツ セキュリティ ルール」 |
| Firewall for AI | AI Security for Apps に改称。検出結果のフィールドをカスタムルールで利用 |
| DDoS Protection | セキュリティ ルール >「DDoS 攻撃対策」タブ |
メニュー構成の全体像
| メニュー / タブ | 役割 | 本資料 |
|---|---|---|
| Web アセット > 操作 | API の操作(ホスト名・メソッド・パスの組み合わせ)の一覧、リスク、ラベル | 2-1 |
| Web アセット > シーケンス | セッション単位の API の呼び出し順序 | 2-4 |
| Web アセット > スキーマ検証 | OpenAPI スキーマへの準拠状況と既定のアクション | 2-5 |
| Web アセット > クライアント サイドのリソース | ブラウザで読み込まれるスクリプト、接続先、Cookie | 2-6 |
| セキュリティ ルール | カスタムルール、レート制限、API ルール、管理ルール、コンテンツセキュリティ、IP アクセス | 3-1 |
| セキュリティ ルール > DDoS 攻撃対策 | DDoS の管理ルールセットとオーバーライド | 4-1 |
リクエストの流れ
セキュリティ機能は、Ruleset Engine の「フェーズ」として決まった順序で実行されます。ブロックやチャレンジなどの終了アクションが実行されると、それ以降のフェーズは評価されません。同じフェーズの中では、アカウントレベルのルールがゾーンレベルより先に実行されます。
接続方法
| 方式 | 概要 | 特徴 |
|---|---|---|
| プロキシ経由の DNS レコード | DNS レコードをプロキシ(オレンジ色の雲)にすると、HTTP/HTTPS のリクエストが Cloudflare のエッジを経由します。 | 本資料の WAF、API、クライアント側、HTTP DDoS の機能は、すべてこの経路のリクエストが対象です。 |
| Spectrum | HTTP 以外の TCP/UDP アプリケーションをプロキシします。 | ネットワーク層の DDoS オーバーライドを利用する条件の一つです(4-1)。 |
01
左ナビゲーションと共通要素
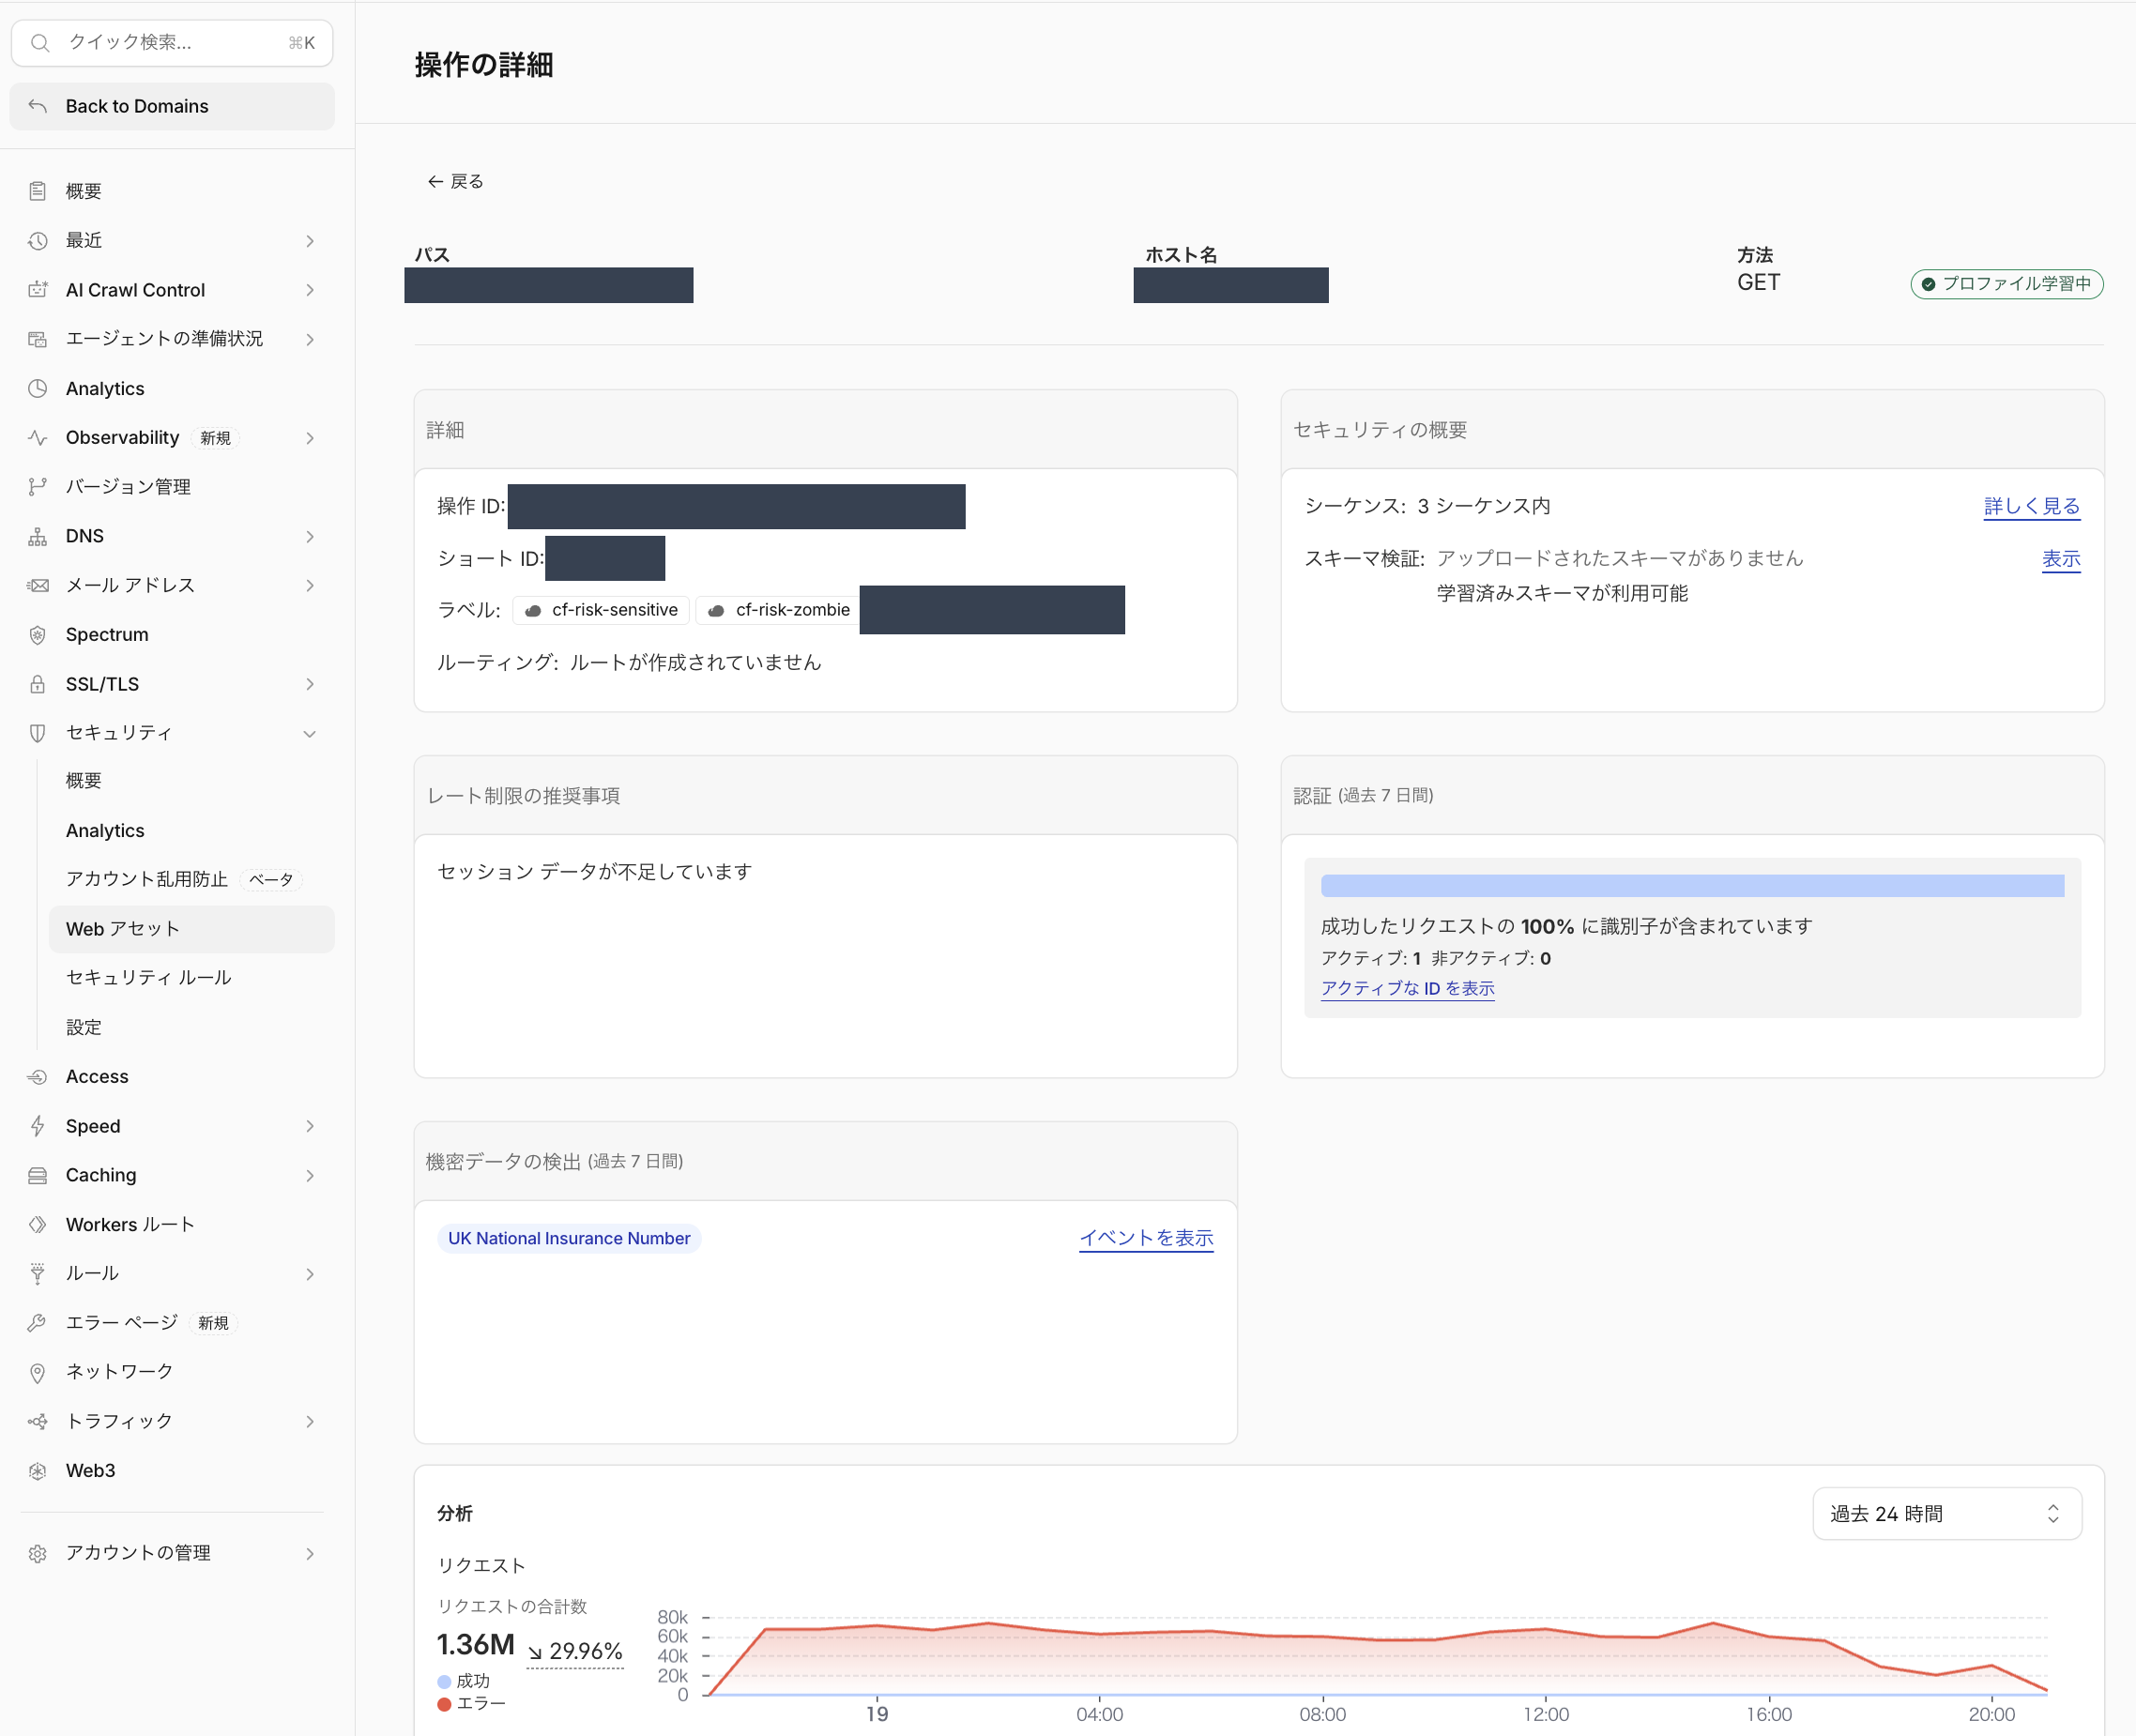
セキュリティ配下のメニュー
| メニュー | 内容 |
|---|---|
| 概要 | Security Overview。設定の不備や検出されたリスクを、推奨アクションとして一覧表示します。 |
| Analytics | Security Analytics。アクションが実行されたかどうかに関係なく、全トラフィックを Bot スコアや攻撃スコアなどで分析します。 |
| アカウント乱用防止 ベータ | Account Abuse Protection。アカウントの大量作成やアカウント乗っ取りを検出します。 |
| Web アセット | API の操作、シーケンス、スキーマ、クライアントサイドのリソースを検出・管理します(02 章)。 |
| セキュリティ ルール | カスタムルール、レート制限、API ルール、管理ルール、コンテンツセキュリティ、IP アクセス、DDoS を一画面で管理します(03 章・04 章)。 |
| 設定 | 検出機能のオン・オフや、セッション識別子などの前提を設定します。各ルール表の右下の「〇〇設定に移動」から、該当するカテゴリに移動できます。 |
画面上部の共通要素
| 要素 | 意味 |
|---|---|
| ページタイトルと「ドキュメントを表示」 | 画面の名前と、対応する Cloudflare Docs へのリンクです。 |
| 説明文 | 画面の役割です。Web アセットの説明文は、保護の設定は「セキュリティ ルール」画面で行うことを案内しています。 |
| タブ | Web アセットは「操作」「シーケンス」「スキーマ検証」「クライアント サイドのリソース」、セキュリティ ルールは「セキュリティ ルール」「DDoS 攻撃対策」に分かれています。 |
| 左上のクイック検索と「Back to Domains」 | ダッシュボード内の検索と、ゾーン一覧への戻り口です。 |
02
Web アセット
保護の対象を「把握する」ための画面です。API の操作、利用の流れ、スキーマ、ブラウザで動くリソースを、トラフィックから自動で検出します。
操作(Operations)一覧
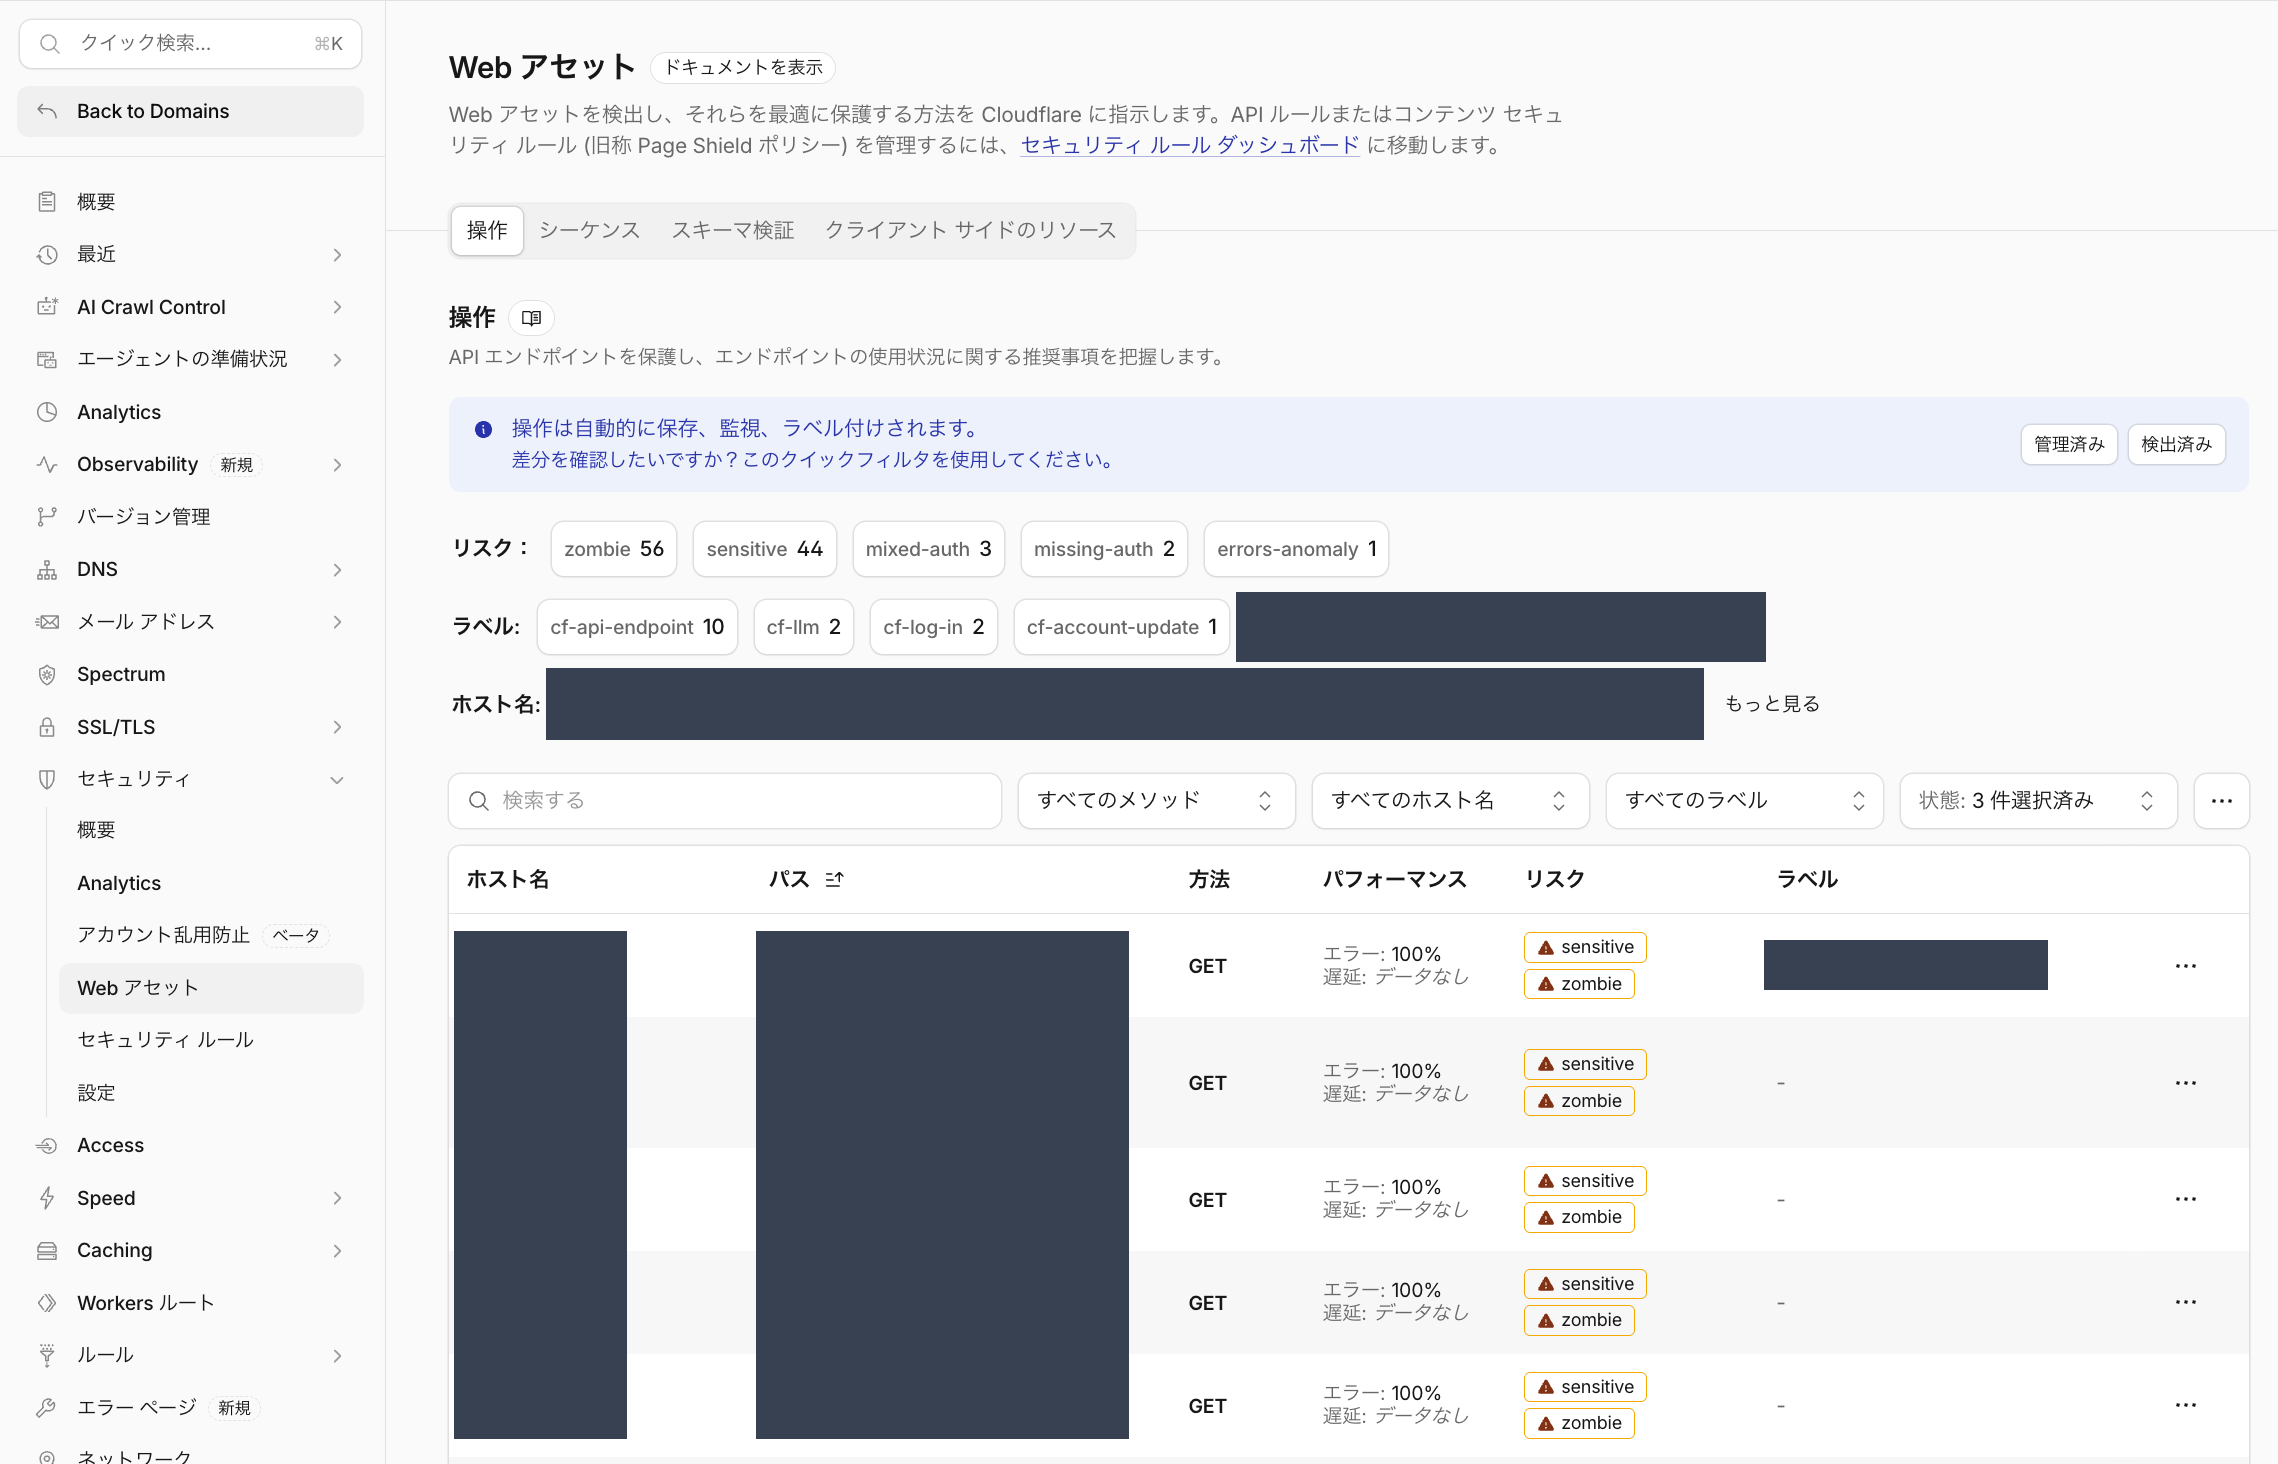
Operations は、ホスト名・HTTP メソッド・パスの組み合わせ(操作)を一覧表示する画面です。旧 API Shield の Endpoint Management と API Discovery にあたります。
| 要素 | 意味 | 本環境 |
|---|---|---|
| 情報バナー | 操作が自動的に保存・監視・ラベル付けされることを示します。右側の「管理済み」「検出済み」は、両者の差分を確認するためのクイックフィルタです。 | — |
| リスク | リスクラベルごとの件数です。クリックすると該当する操作に絞り込まれます(2-2)。 | zombie 56、sensitive 44、mixed-auth 3、missing-auth 2、errors-anomaly 1 |
| ラベル | 用途を表すラベルの件数です。cf- で始まるものが管理ラベル、それ以外がユーザー定義ラベルです。 | cf-api-endpoint 10、cf-llm 2、cf-log-in 2、cf-account-update 1、ユーザー定義ラベル 3 種 |
| ホスト名 | ホスト名ごとの操作の件数です。「もっと見る」で全ホストを表示します。 | 5 ホスト以上(最多のホストで 44 件) |
| 検索する | パスやホスト名で部分一致検索します。 | — |
| すべてのメソッド/ホスト名/ラベル | HTTP メソッド、ホスト名、ラベルで絞り込みます。 | — |
| 状態 | 操作の状態(full/candidate/shadow)で絞り込みます。 | 3 件選択済み(全状態を表示) |
| パス | 変化する部分は {var1} のようなパス変数に正規化されます。正規化されずに個別の操作として残るものもあります。 | — |
| 方法 | HTTP メソッドです(英語 UI の「Method」の訳)。 | GET など |
| パフォーマンス | エラー率と、オリジンの応答時間(遅延)です。 | 表示中の行はすべてエラー 100% |
| リスク/ラベル | その操作に付いているリスクラベルとラベルです。 | — |
| 行末の「…」 | 詳細の表示、プロファイルの学習、ラベルの編集、削除などを実行します。 | — |
操作の状態(Operation states)
| 状態 | 意味 |
|---|---|
| full | ユーザーが保存、手動で追加、またはスキーマから作成した操作です。照合、ログ、検出、ルールに使われます。 |
| candidate | Cloudflare がトラフィックから検出した操作です。レビューする前から、照合、ログ、検出、ルールに使われます。 |
| shadow | Web アセットには存在しますが、照合、ログ、検出、ルールには使われない操作です。 |
リスクラベルと管理ラベル
Cloudflare は保存された操作を約 1 日に 1 回スキャンし、リスクが見つかると次のラベルを自動で付けます。
| リスクラベル | 付与される条件 |
|---|---|
| cf-risk-zombie | 保存済みの操作に、32 日間トラフィックがない。廃止済み、または忘れられた API の可能性があります。 |
| cf-risk-sensitive | レスポンスが WAF の機密データ検出(Sensitive Data Detection)に一致した。 |
| cf-risk-missing-auth | 成功したリクエストのすべてに、設定したセッション識別子が含まれていない。 |
| cf-risk-mixed-auth | 成功したリクエストの一部にだけ、セッション識別子が含まれている。 |
| cf-risk-errors-anomaly | 直近 24 時間で、エラー応答が急増した。 |
管理ラベルは用途を表すラベルで、ラベルによって動作が変わる機能がある点が重要です。
| 管理ラベル | 用途と連動する機能 |
|---|---|
| cf-llm | LLM を利用するエンドポイントです。AI Security for Apps は、このラベルが付いた操作だけをスキャンします(3-2)。 |
| cf-log-in | 認証情報を受け付けるエンドポイントです。 |
| cf-account-update | アカウントやプロフィールを更新するエンドポイントです。 |
| cf-api-endpoint | 機械可読なデータを返す、またはプログラムから呼び出されるエンドポイントです。 |
| cf-rss-feed | RSS クライアントからのアクセスを想定するエンドポイントです。Bot Fight Mode と Super Bot Fight Mode の対象外になります。 |
操作の詳細
一覧の行から開く、1 つの操作についての詳細画面です。検出されたリスクの根拠と、保護の設定に必要な情報がまとまっています。
| 領域 | 項目と意味 | 本環境 |
|---|---|---|
| ヘッダー | パス、ホスト名、方法(メソッド)です。右側の「プロファイル学習中」は、プロファイルの学習を開始したことを示し、学習の完了を意味するものではありません。 | GET/プロファイル学習中 |
| 詳細 | 操作 ID(UUID 形式。ルール式の cf.api_gateway.operation_id で参照)、ショート ID、ラベル(雲のアイコンが管理ラベル)、ルーティング(API Routing の設定)です。 | 管理ラベル 2 件、ユーザー定義ラベル 2 件、ルーティングは未設定 |
| セキュリティの概要 | この操作を含むシーケンスの数と、スキーマ検証の状況です。 | 3 シーケンス内/アップロードされたスキーマはなし、学習済みスキーマが利用可能 |
| レート制限の推奨事項 | セッション単位のリクエスト数から、推奨するしきい値を提示します。 | セッション データが不足しています |
| 認証(過去 7 日間) | 成功したリクエストのうち、セッション識別子を含む割合です。 | 100%(アクティブ 1、非アクティブ 0) |
| 機密データの検出(過去 7 日間) | レスポンスで検出された機密データの種類です。cf-risk-sensitive の根拠になります。 | UK National Insurance Number |
| 分析 | リクエストの合計数と、成功・エラー別の時系列です。期間を切り替えられます。 | 1.36M(前の期間比 ↘29.96%)、過去 24 時間 |
シーケンス
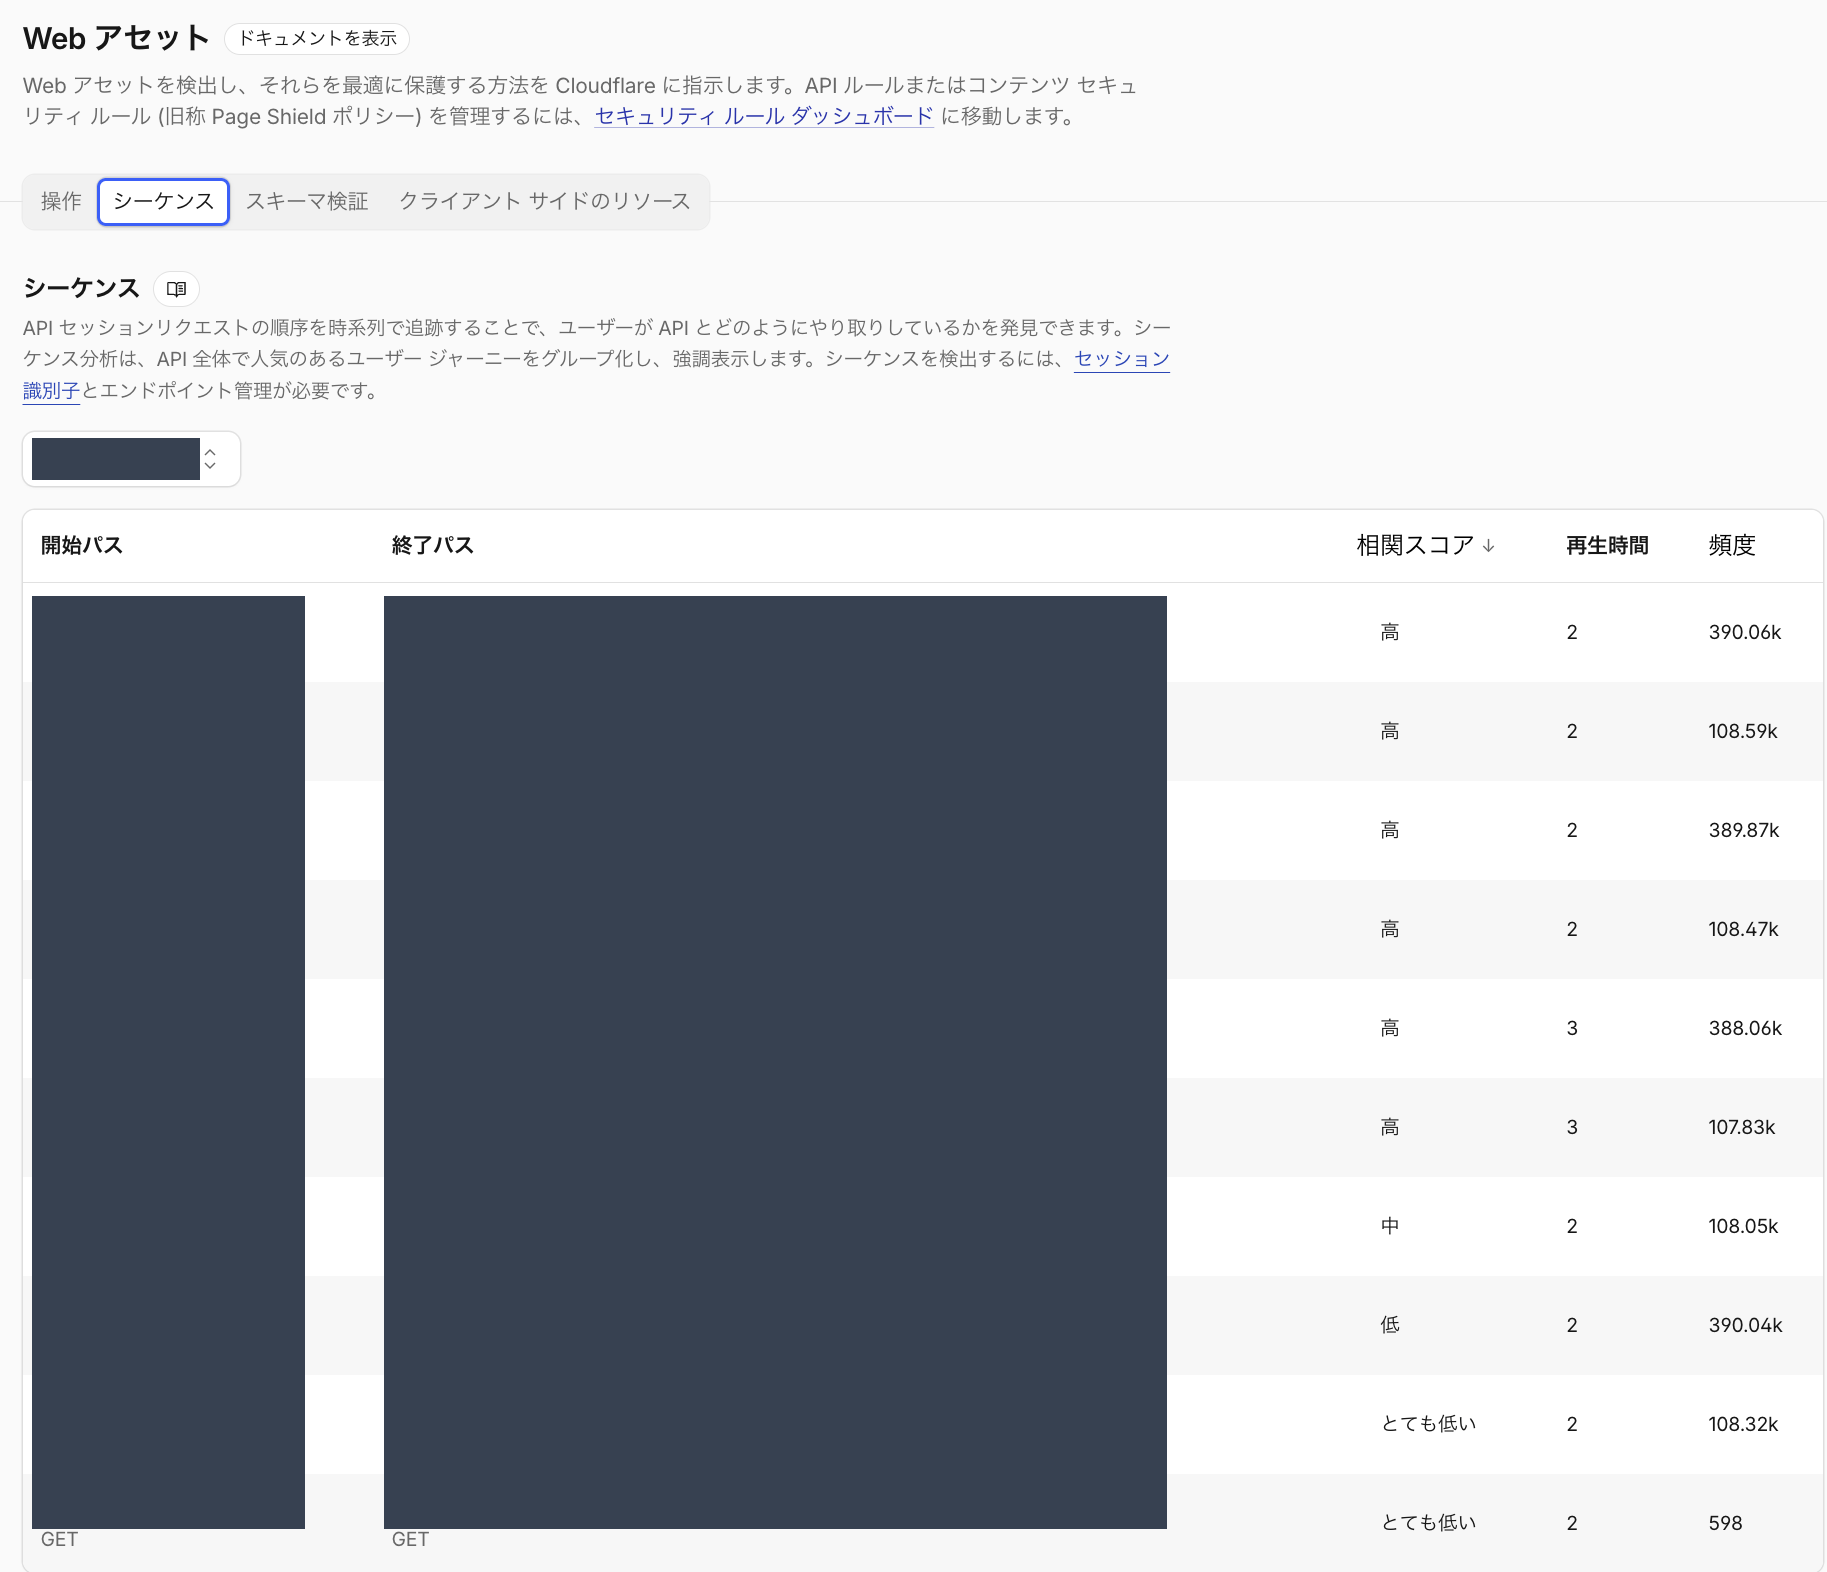
Sequence Analytics は、1 つのセッションが API をどの順序で呼び出したかを追跡し、よく出現する流れをまとめて表示する画面です。セッション識別子の設定が前提です。
| 項目 | 意味 |
|---|---|
| ホスト選択 | 対象のホスト名を切り替えます。 |
| 開始パス/終了パス | シーケンスの最初と最後の操作です。 |
| 相関スコア | Precedence score。終了の操作の前に開始の操作が呼ばれている確率を、直近 24 時間のデータから推定した値です。高、中、低、とても低い、で表示されます。 |
| 再生時間 | シーケンスに含まれる操作の数(長さ)を表す列と考えられます。シーケンスの長さの上限は 9 操作です。 |
| 頻度 | そのシーケンスが観測された回数です。 |
スキーマ検証
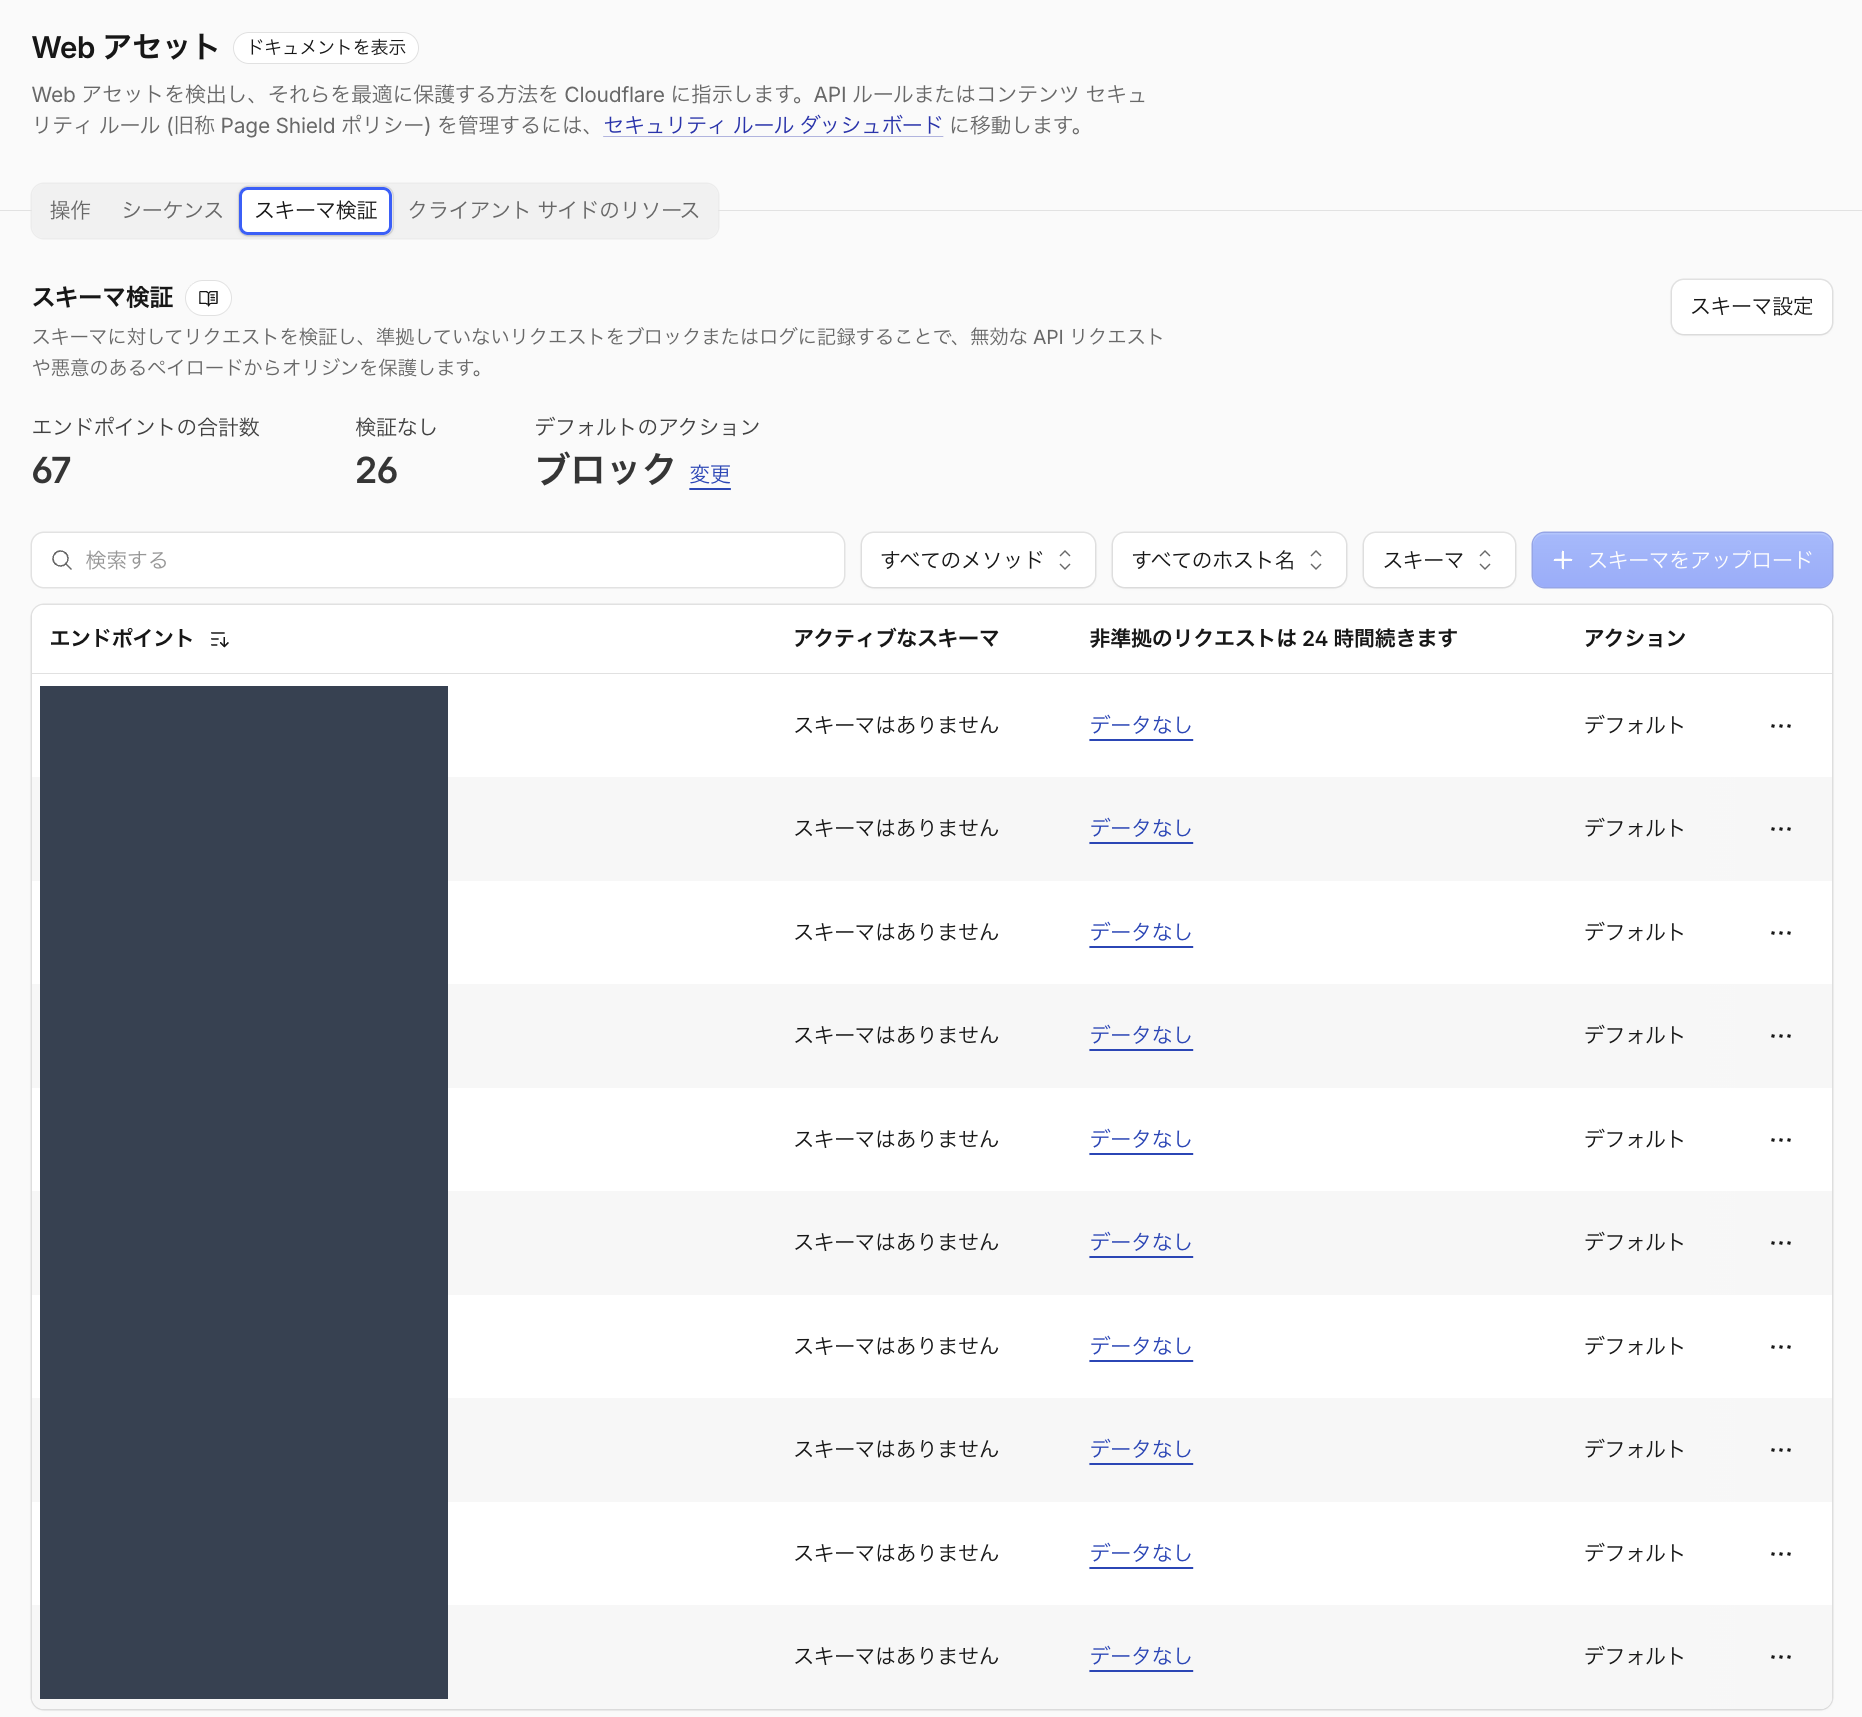
Schema Validation は、リクエストを OpenAPI スキーマと照合し、準拠しないリクエストをブロックまたはログに記録する、ポジティブセキュリティのモデルです。
| 項目 | 意味 |
|---|---|
| スキーマ設定 | ゾーン全体の既定のアクションなどを設定します。 |
| スキーマをアップロード | OpenAPI v3 のスキーマを登録します。 |
| フィルタ | メソッド、ホスト名、スキーマの有無で絞り込みます。 |
| エンドポイント | パス、メソッド、ホスト名です。 |
| アクティブなスキーマ | その操作に適用中のスキーマです。「スキーマはありません」は未登録の意味です。 |
| 非準拠のリクエストは 24 時間続きます | 直近 24 時間に、スキーマに違反したリクエストの数です(英語 UI の「Non-compliant requests」の訳)。 |
| アクション | 「デフォルト」は既定のアクションに従います。操作ごとに上書きできます。 |
cf.schema_validation.uploaded.violated フィールドとして参照できます。構造を検査するボディの上限は、Enterprise で 128 KiB です。Web アセットに登録されていない操作への通信は、フォールスルールール(cf.api_gateway.fallthrough_detected)で制御します。クライアントサイドのリソース
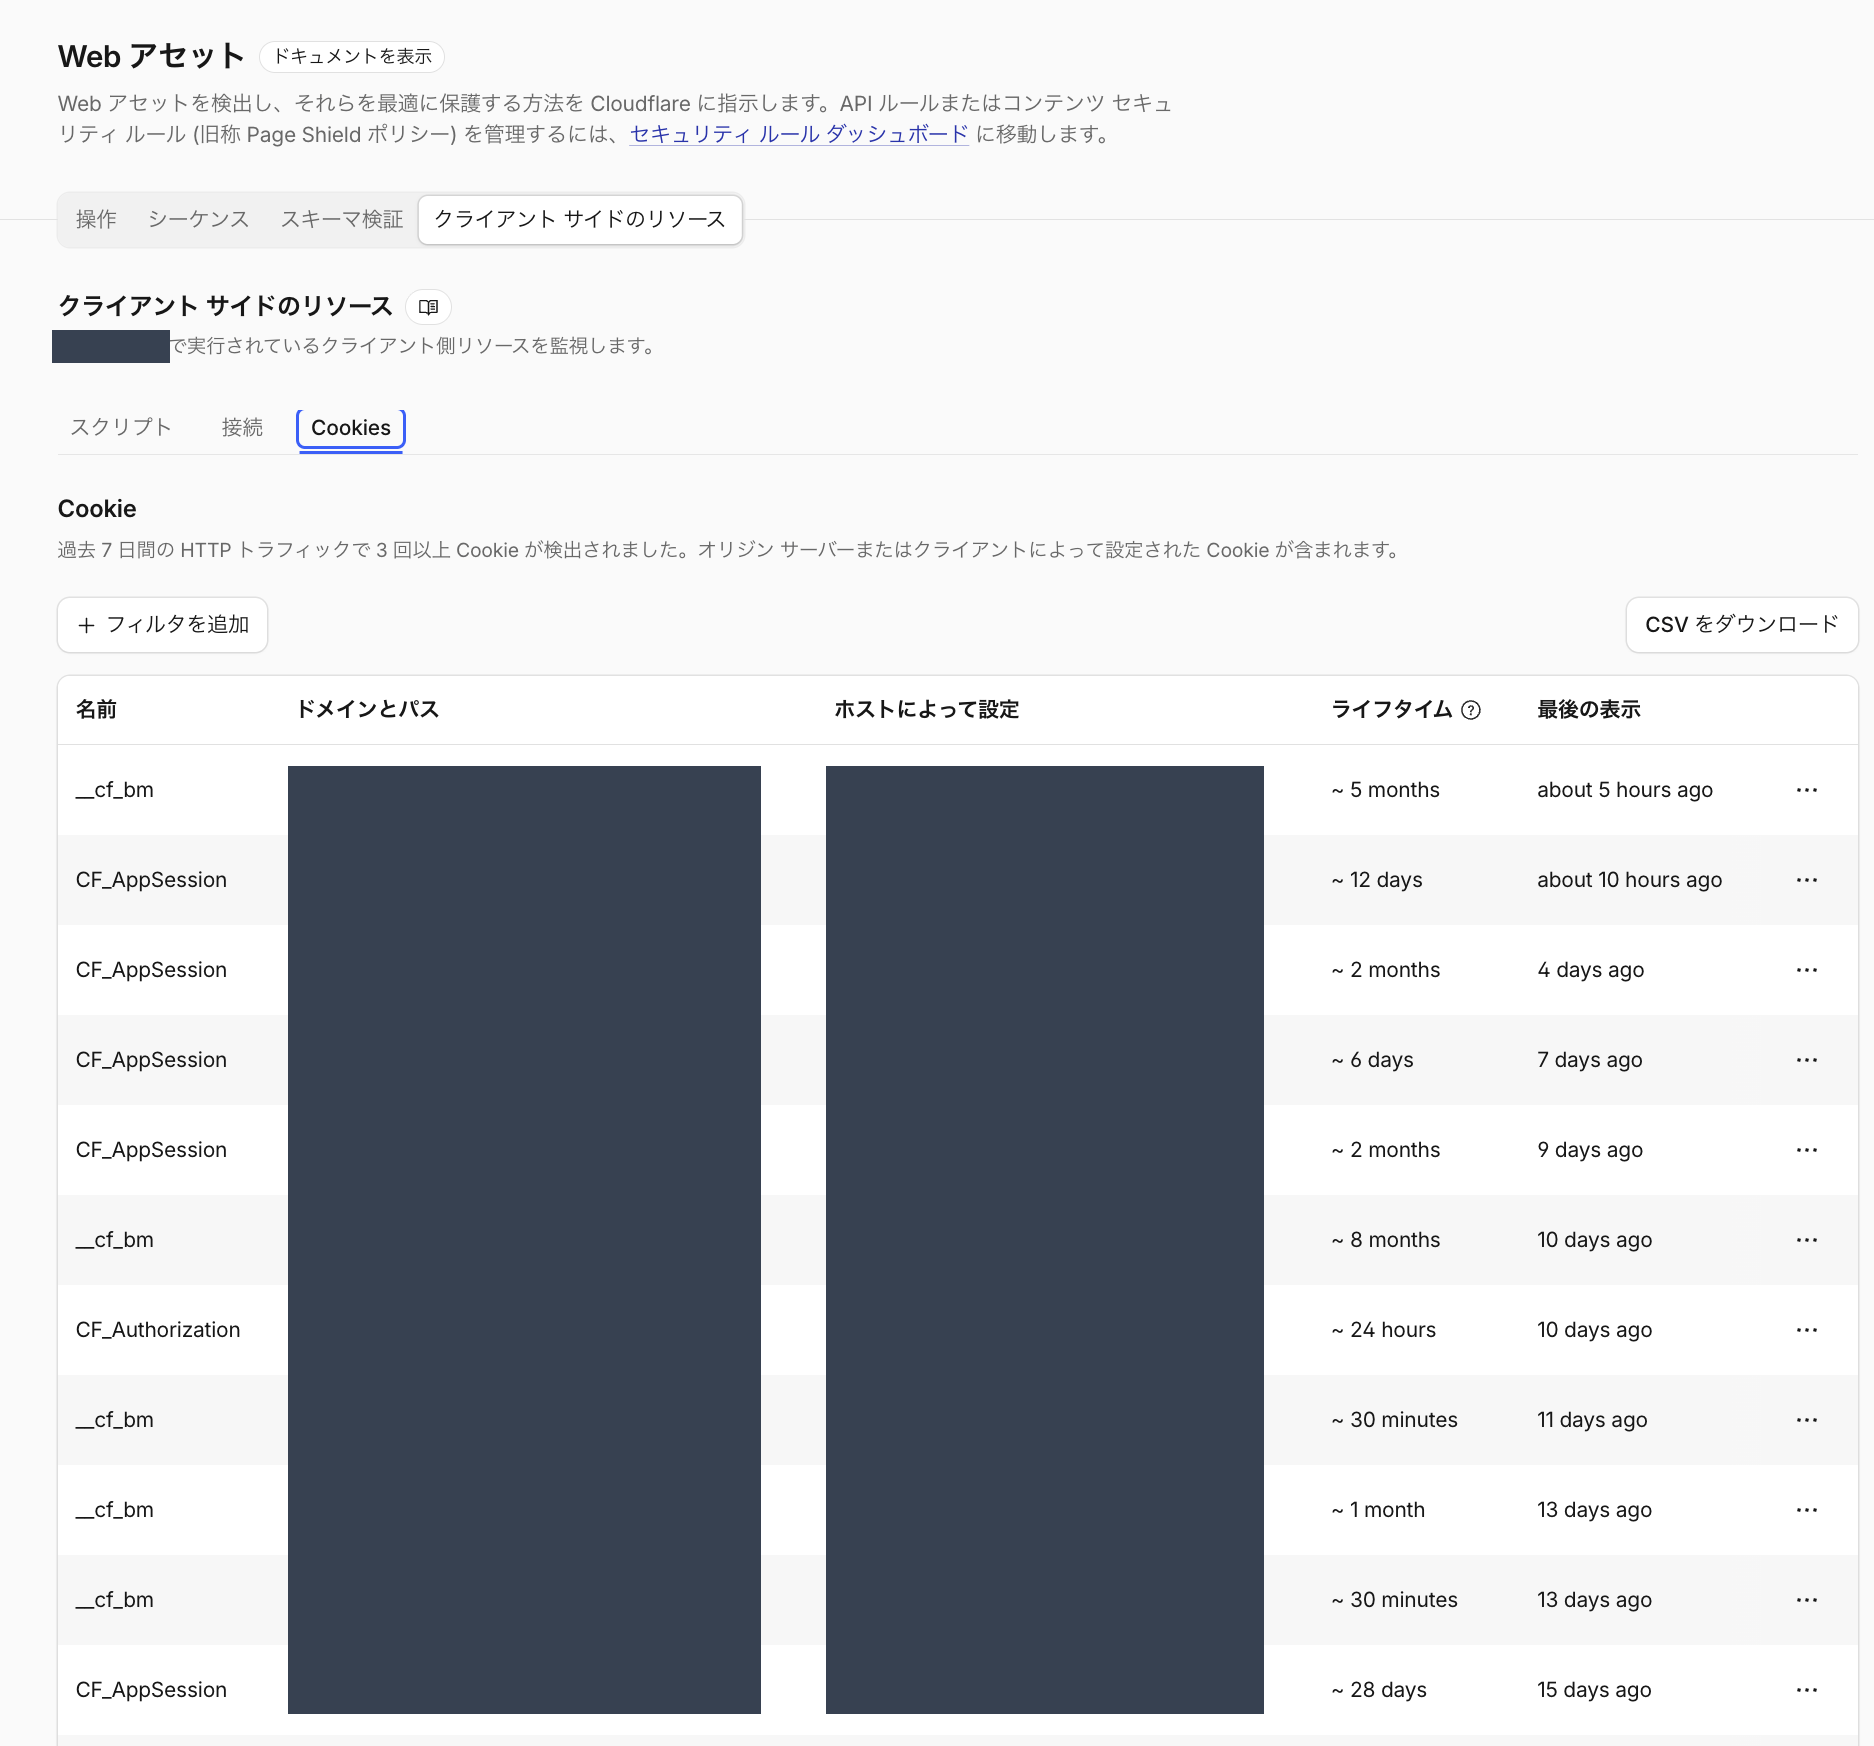
Client-side security(旧 Page Shield)は、訪問者のブラウザで読み込まれるスクリプト、接続先、Cookie を監視する機能です。サードパーティのスクリプトが改ざんされると、カード情報などがブラウザから直接盗まれます。こうした攻撃は、サーバー側の WAF では検出できません。
| 列 | 意味 |
|---|---|
| 名前 | Cookie の名前です。__cf_bm は Cloudflare の Bot 対策が、CF_Authorization と CF_AppSession は Cloudflare Access が設定する Cookie です。 |
| ドメインとパス | Cookie の Domain 属性と Path 属性です。斜体と「?」のアイコンは、属性がないため推定した値であることを示します。 |
| ホストによって設定 | その Cookie が観測されたホストです。 |
| ライフタイム | おおよその有効期間です。 |
| 最後の表示 | 最後に検出された時刻です(Last seen)。 |
| フィルタを追加/CSV をダウンロード | 条件による絞り込みと、エクスポートです。 |
03
セキュリティルール
リクエストに対する制御を「実行する」画面です。WAF、レート制限、API の各ルール、管理ルール、クライアント側のルール、IP アクセスルールが、種類ごとの表として縦に並んでいます。
カスタムルール
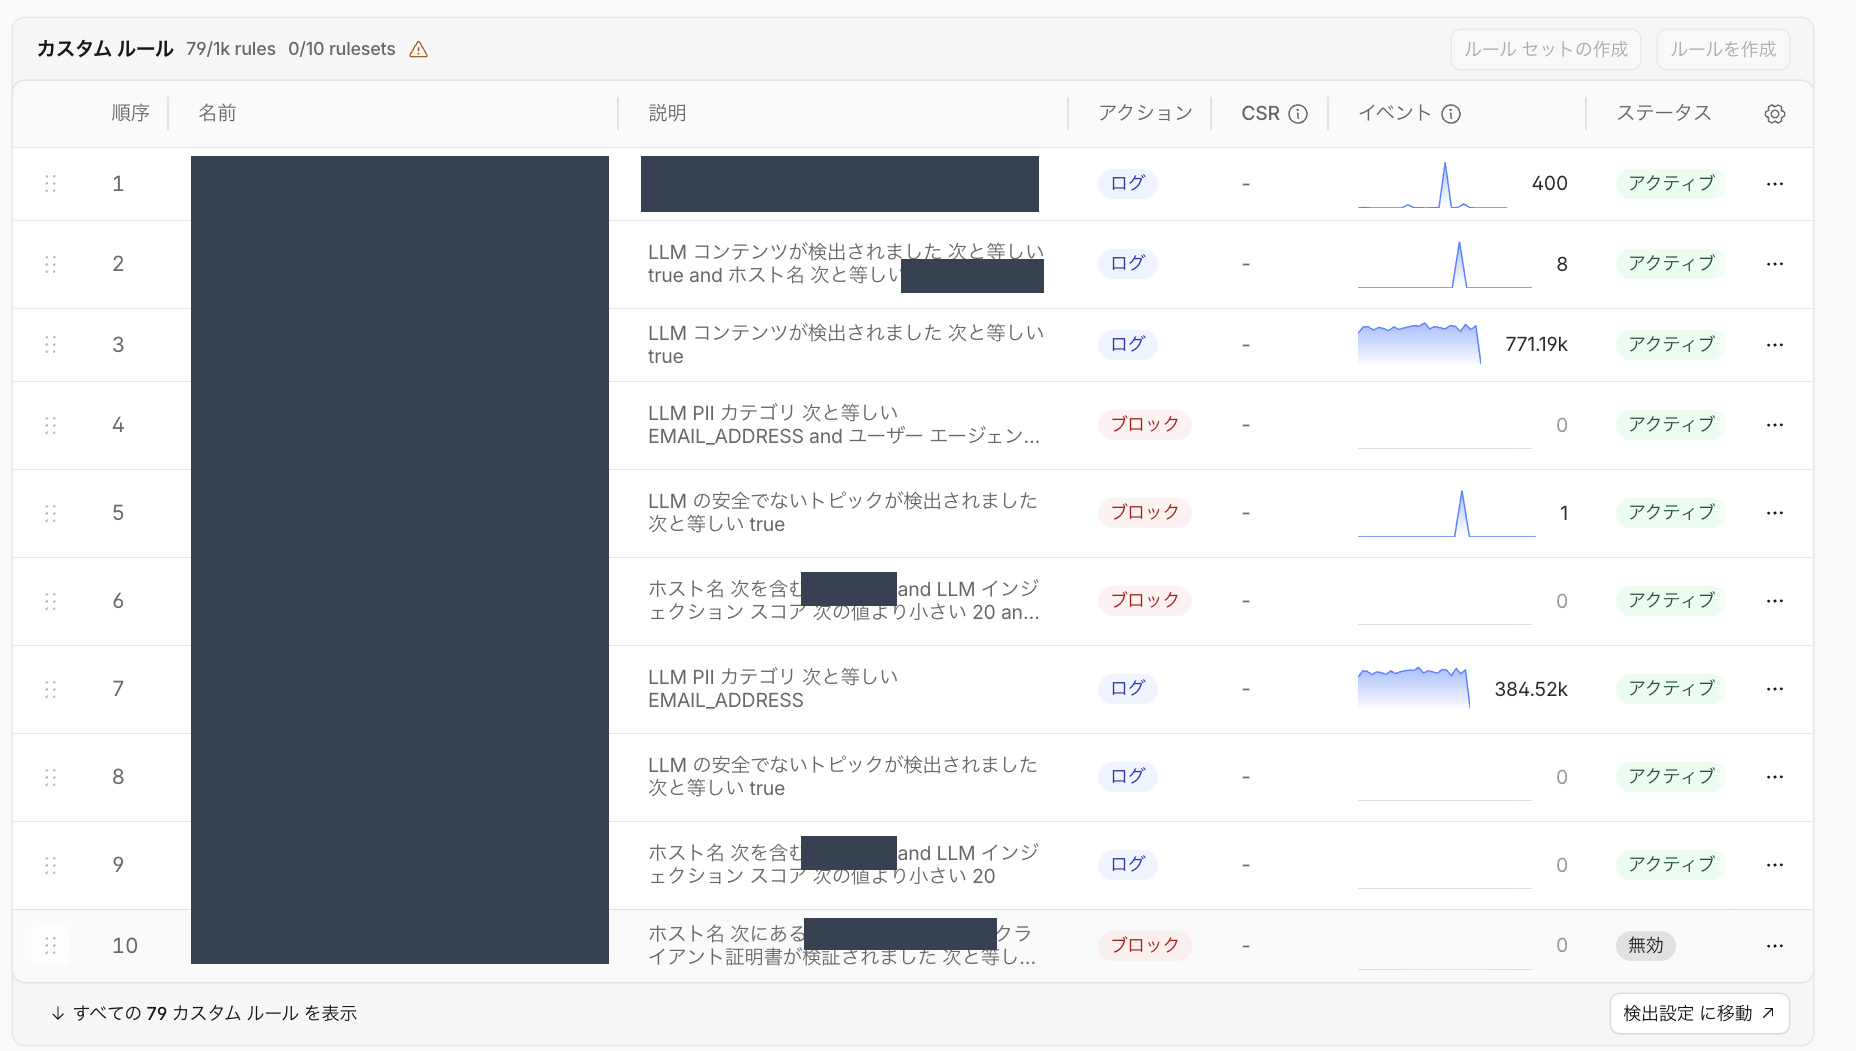
Custom rules は、Rules language の式で条件を自由に書き、ブロック、チャレンジ、ログ、スキップなどを実行するルールです。Bot スコア、WAF 攻撃スコア、API、AI Security for Apps など、他の機能の検出結果を条件として組み合わせられます。
ルール表の共通要素
| 要素 | 意味 |
|---|---|
| 見出しの件数 | 作成済みのルール数と上限です(例:79/1k rules)。カスタムルールの「0/10 rulesets」は、カスタムルールセットの利用数と上限です。 |
| 順序/⋮⋮ | 評価の順序です。ドラッグで並べ替えます。終了アクションに一致すると、以降のルールは評価されません。 |
| 説明 | ルール式を自然文で表示したものです。 |
| アクション | ログ、ブロック、実行など(5-2)。 |
| CSR | Challenge Solve Rate。解決されたチャレンジ数を、発行されたチャレンジ数で割った値です。チャレンジ系のアクションのルールでのみ値が出ます。 |
| イベント | ルールに一致したイベント数の推移と件数です。 |
| ステータス | アクティブ、または無効です。 |
| 右下のボタン | 「検出設定に移動」などで、関連する設定画面に移動します。 |
この環境のルール(上位 10 件)
| 順序 | ルールの内容(一般名) | アクション | イベント |
|---|---|---|---|
| 1 | AI アシスタントのホストへの全リクエストを記録 | ログ | 400 |
| 2 | 同じホストで LLM のプロンプトの検出を記録 | ログ | 8 |
| 3 | LLM のプロンプトの検出を記録 | ログ | 771.19k |
| 4 | プロンプト内のメールアドレスをブロック(ユーザーエージェントで対象を限定) | ブロック | 0 |
| 5 | 安全でないトピックをブロック | ブロック | 1 |
| 6 | AI アシスタントのホストで、プロンプトインジェクションをブロック(スコア 20 未満) | ブロック | 0 |
| 7 | プロンプト内のメールアドレスを記録 | ログ | 384.52k |
| 8 | 安全でないトピックを記録 | ログ | 0 |
| 9 | AI アシスタントのホストで、プロンプトインジェクションを記録(スコア 20 未満) | ログ | 0 |
| 10 | 特定のホストで、検証済みのクライアント証明書(mTLS)がない接続をブロック | ブロック 無効 | 0 |
AI Security for Apps のフィールド
AI Security for Apps(旧 Firewall for AI)は、cf-llm ラベルが付いた操作への JSON リクエスト(application/json)をスキャンし、その結果をフィールドとして設定します。カスタムルール 2〜9 は、このフィールドを条件にしています。
| フィールド | 型と意味 |
|---|---|
cf.llm.prompt.detected | Boolean。リクエストに LLM のプロンプトが含まれているか。 |
cf.llm.prompt.pii_detected | Boolean。プロンプトに個人情報が含まれているか。 |
cf.llm.prompt.pii_categories | 配列。検出された個人情報の種類(EMAIL_ADDRESS など)。 |
cf.llm.prompt.unsafe_topic_detected | Boolean。安全でないトピックに該当するか。 |
cf.llm.prompt.injection_score | 1〜99。値が低いほどプロンプトインジェクションの可能性が高い。100 はスコア付けされていないことを示します。 |
高度なレート制限ルール
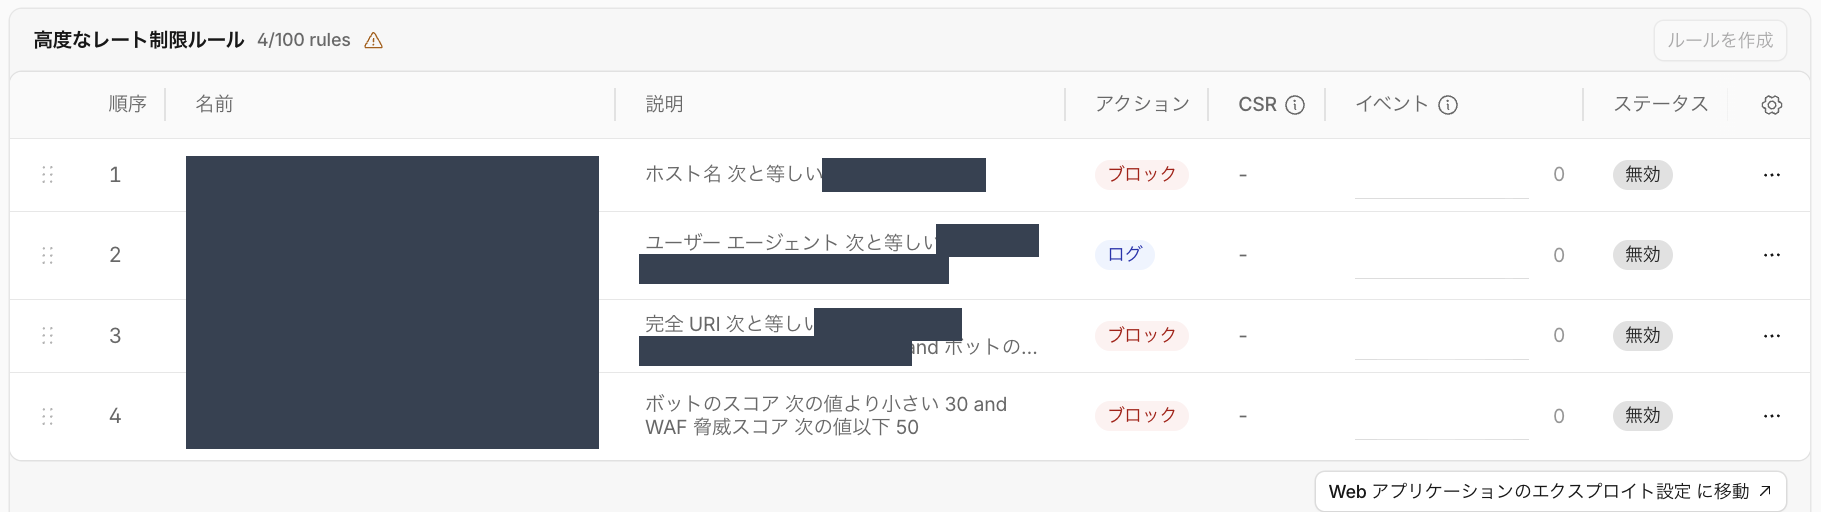
Rate limiting rules は、一定期間内のリクエスト数がしきい値を超えたときにアクションを実行するルールです。高度なレート制限(Advanced Rate Limiting)では、IP アドレス以外のカウント単位として、ヘッダー、Cookie、クエリ、JA3/JA4 フィンガープリント、JWT のクレーム、ボディの値などを選べます。
| 順序 | ルールの内容(一般名) | アクション | ステータス |
|---|---|---|---|
| 1 | 特定のホストで、JWT のクレームごとにカウント | ブロック | 無効 |
| 2 | 特定のユーザーエージェント(エミュレーターの痕跡)を記録 | ログ | 無効 |
| 3 | 特定の URI に対して、Bot の条件と組み合わせて制限 | ブロック | 無効 |
| 4 | Bot スコア 30 未満、かつ WAF 攻撃スコア 50 以下のリクエストを制限 | ブロック | 無効 |
レート制限ルールの設定画面
一覧の 1 番(JWT のクレームごとにカウントするルール)の編集画面です。画面は上から「どのリクエストを」「誰ごとに数え」「どのしきい値で」「何をするか」の順に並んでいます。
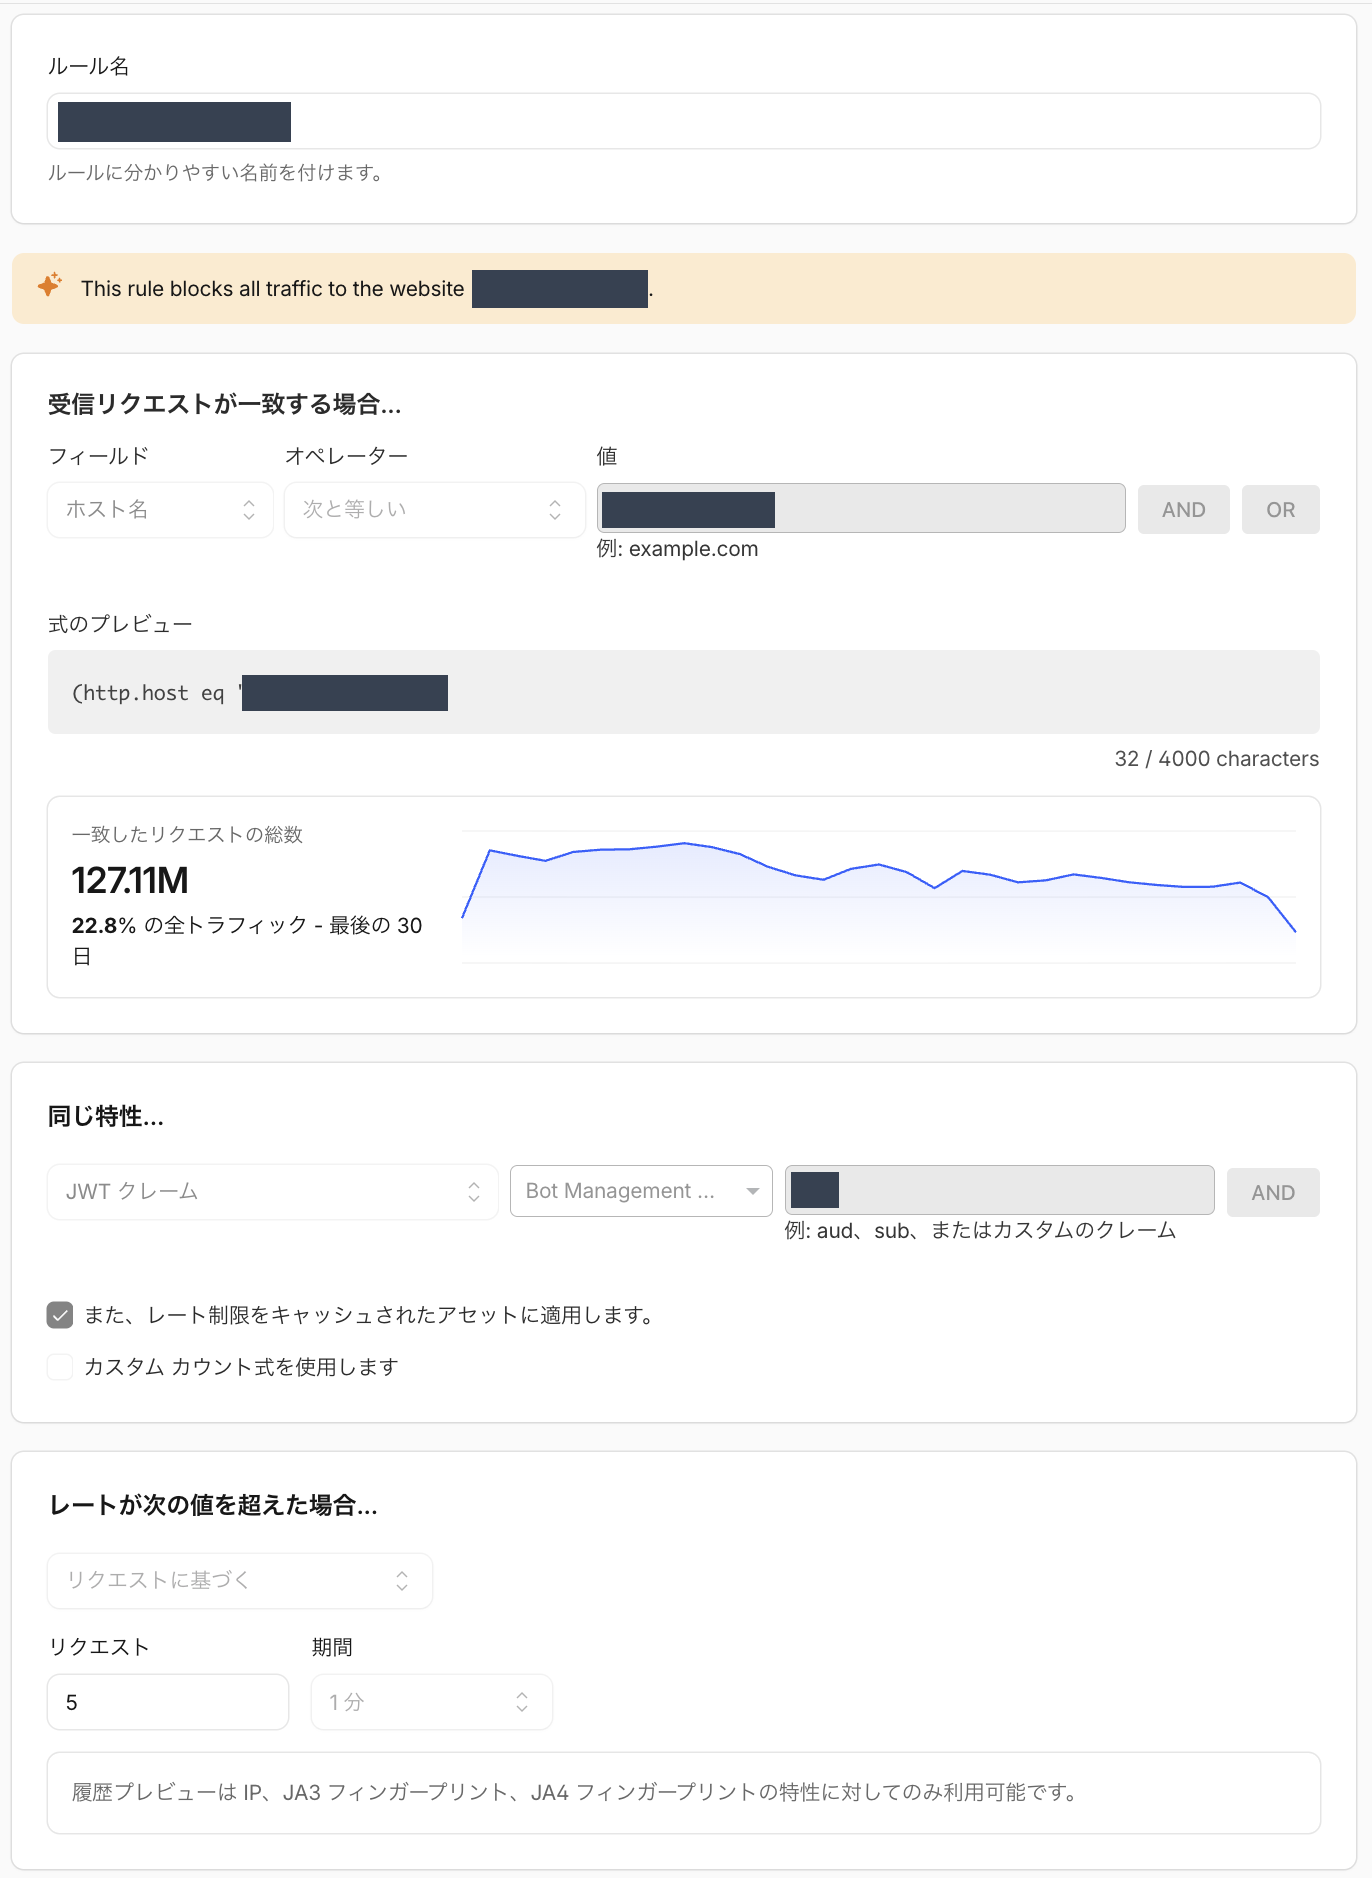
| 項目 | 意味と仕組み | 本環境 |
|---|---|---|
| ルール名 | 一覧やイベントログに表示される名前です。 | — |
| AI による要約(黄色の帯) | ルールの内容を AI が自然文で要約したものです。正確でない場合があります。 | 「ホストへの全トラフィックをブロックする」と要約 |
| 受信リクエストが一致する場合 | カウントの対象にするリクエストの条件です。フィールド、オペレーター、値を選び、AND/OR で条件を重ねられます。 | ホスト名が特定の値と等しい |
| 式のプレビュー | 条件を Rules language の式で表示したものです。画面には上限 4,000 文字と表示されます(Docs では式の上限を 4,096 文字としています)。 | 32 文字 |
| 一致したリクエストの総数 | この条件に一致した過去 30 日間のリクエスト数と、ゾーン全体に占める割合です。 | 127.11M(全トラフィックの 22.8%) |
| 同じ特性 | 誰ごとに数えるかを決めます。特性の値の組み合わせごとに、別々のカウンターが作られます。 | JWT クレーム(トークン構成を指定) |
| レート制限をキャッシュされたアセットに適用 | オンの場合は、キャッシュから応答したリクエストも数えます。オフにすると、オリジンに到達したリクエストだけを数えます。 | オン |
| カスタム カウント式を使用します | オンにすると、「対象」とは別の条件で数えられます。 | オフ |
| レートが次の値を超えた場合 | しきい値です。「リクエストに基づく」はリクエスト数で数えます。 | 5 リクエスト/1 分 |
| 履歴プレビューの注記 | 特性が IP、JA3、JA4 の場合だけ、過去のトラフィックに当てはめたプレビューが表示されます。 | — |
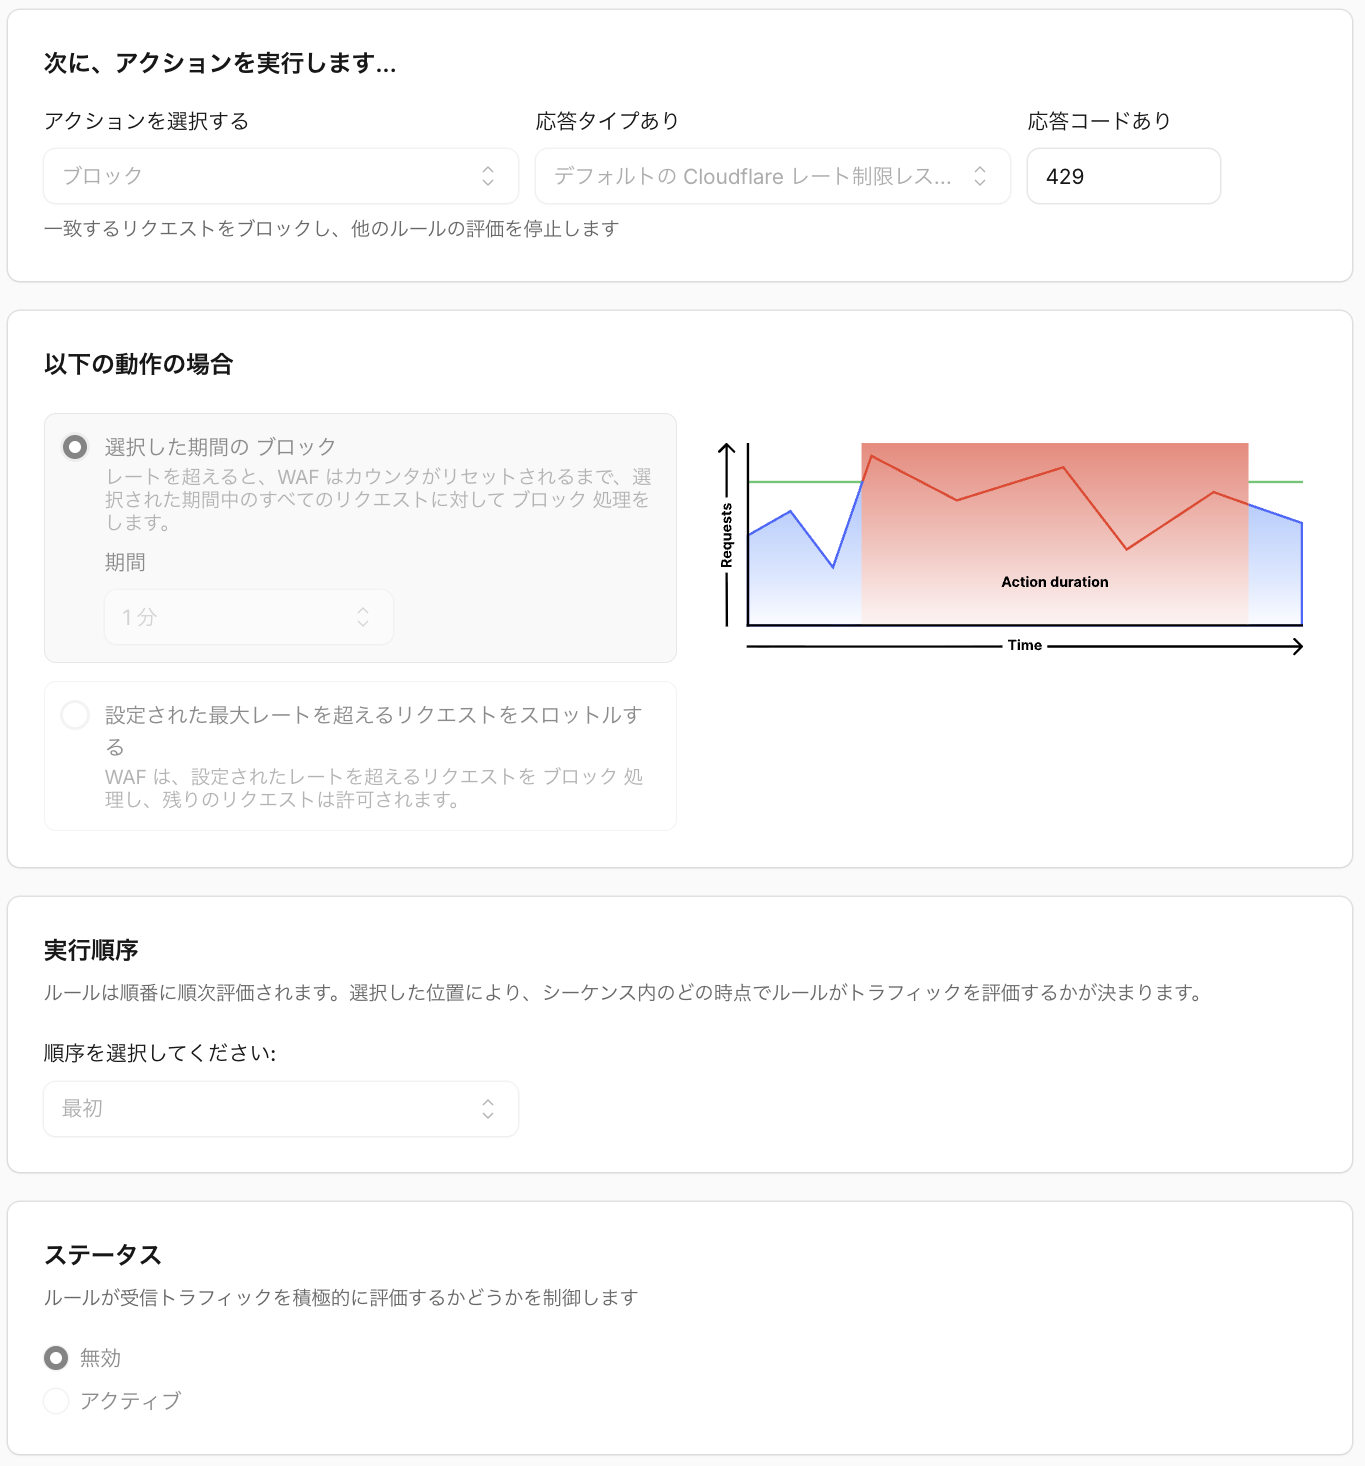
| 項目 | 意味と仕組み | 本環境 |
|---|---|---|
| アクションを選択する | しきい値を超えたときの処理です。ブロックは終了アクションのため、以降のルールは評価されません。 | ブロック |
| 応答タイプ/応答コード | ブロックしたときに返す内容と HTTP ステータスコードです。 | デフォルトのレート制限レスポンス/429 |
| 以下の動作の場合 | 「選択した期間のブロック」は、しきい値を超えると指定した期間が終わるまでブロックを続けます。「スロットル」は、しきい値を超えた分だけをブロックします。 | 選択した期間のブロック/1 分 |
| 実行順序 | レート制限ルールの中で、このルールを評価する位置です。 | 最初 |
| ステータス | アクティブにすると評価が始まります。 | 無効 |
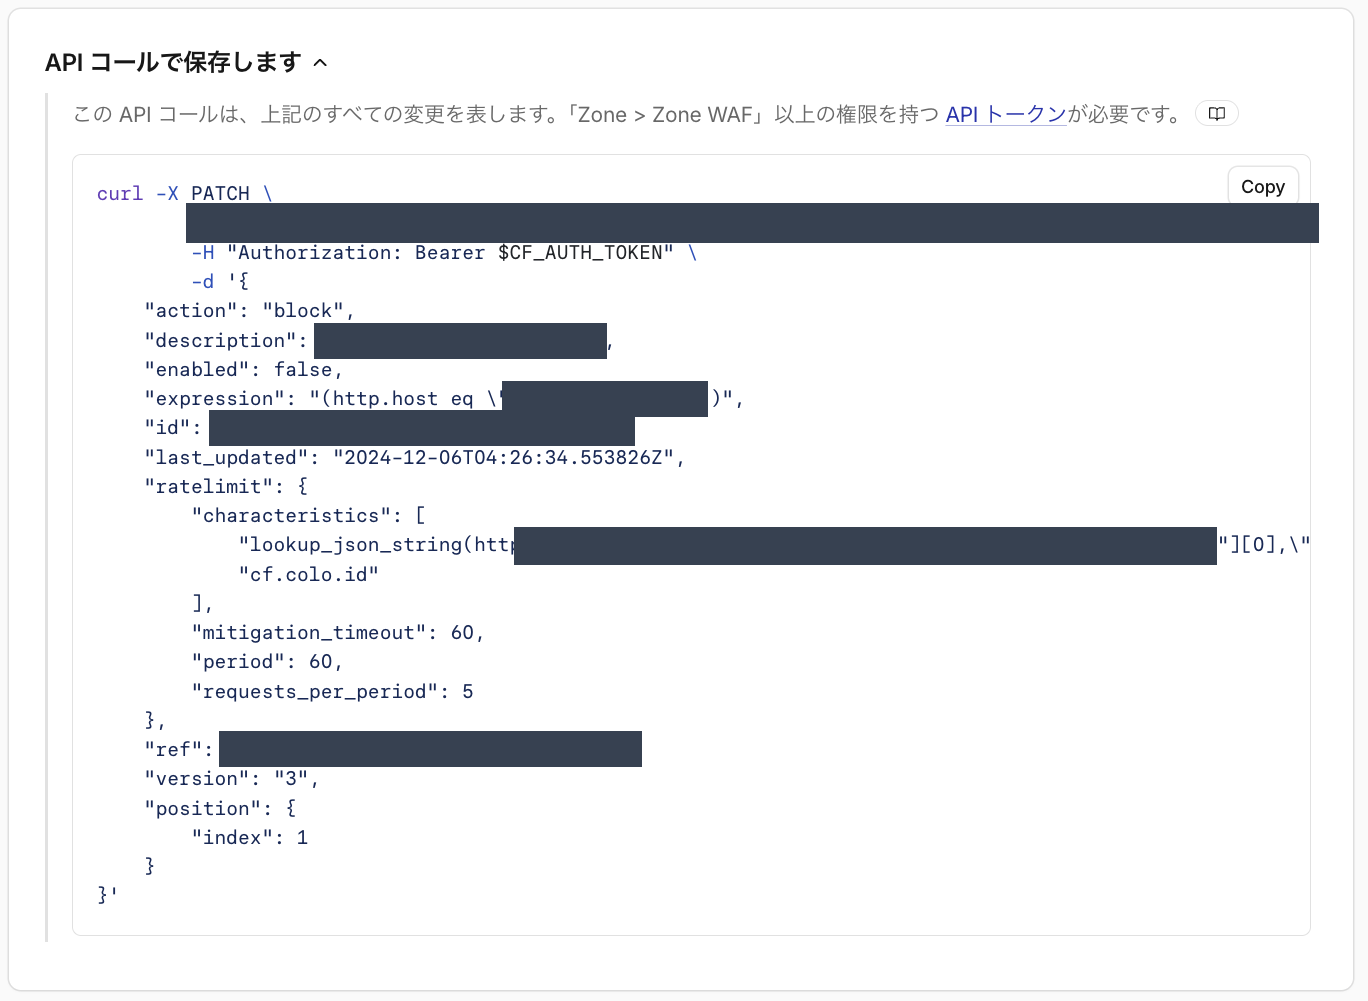
画面の設定と同じ内容を、Rulesets API の呼び出しとして表示します。Terraform や CI による設定管理に移すときの手がかりになります。
| API のパラメータ | この画面の値 | 画面での項目 |
|---|---|---|
action | block | アクションを選択する |
enabled | false | ステータス(無効) |
ratelimit.characteristics | JWT クレームの参照式、cf.colo.id | 同じ特性 |
ratelimit.period | 60 | 期間(1 分) |
ratelimit.requests_per_period | 5 | リクエスト |
ratelimit.mitigation_timeout | 60 | 以下の動作の場合 > 期間 |
position.index | 1 | 実行順序(最初) |
cf.colo.id(データセンター)は、画面で選択しなくても特性として自動で付きます。カウンターはデータセンターごとに管理されます。JWT のクレームが設定されるのは検証に成功した JWT だけです。しきい値を超えた分だけをブロックするスロットルは Enterprise の機能です。API シーケンスルール
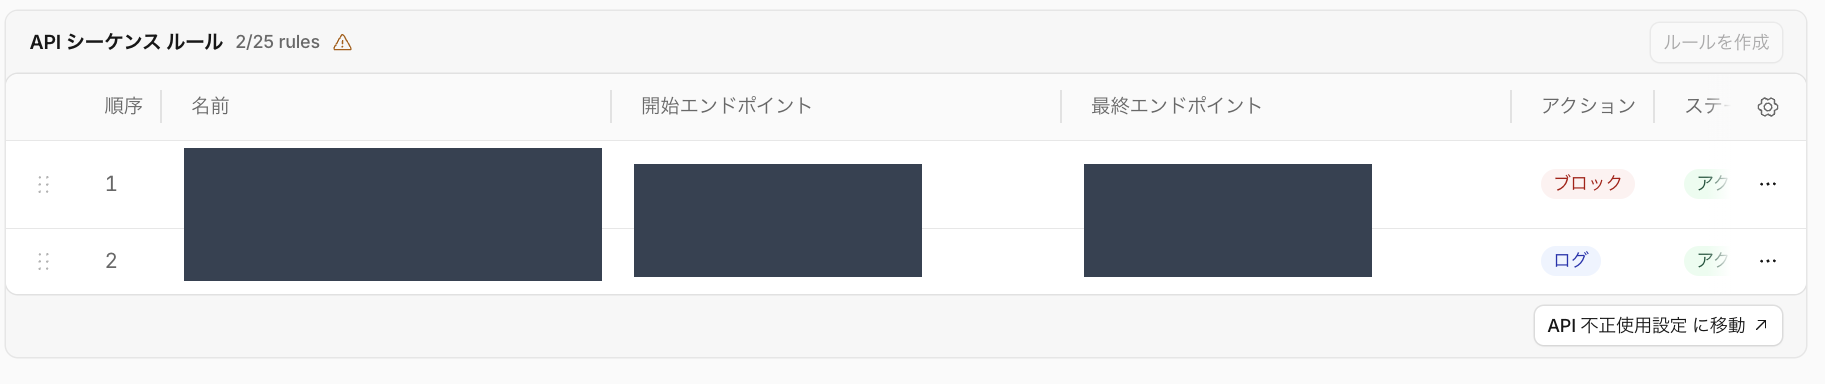
Sequence mitigation は、API の呼び出し順序を強制するルールです。開始と最終の 2 つの操作を指定し、直近のリクエストの中で順序が守られているかを判定します。
| 項目 | 意味 |
|---|---|
| 名前 | ルールの名前です。 |
| 開始エンドポイント/最終エンドポイント | 順序の対象にする 2 つの操作です。セッションごとに直近 10 件のリクエスト(10 分以内)を参照します。 |
| アクション | ブロック、またはログです。 |
| 順序 | ルールの内容(一般名) | アクション |
|---|---|---|
| 1 | 残高照会をせずに送金を呼び出すことをブロック | ブロック |
| 2 | 一覧を取得せずに詳細を取得することを記録 | ログ |
API JWT 検証ルール
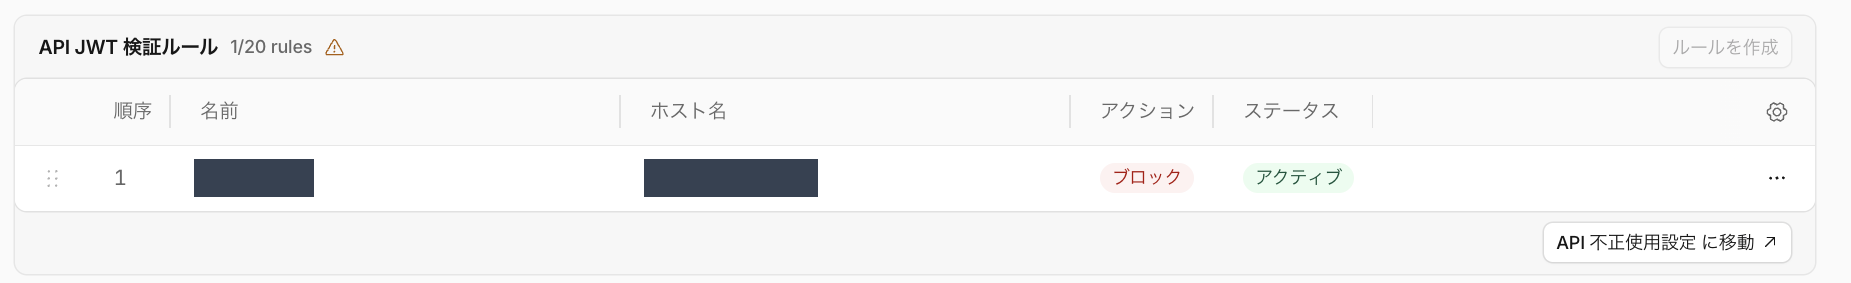
JWT validation は、オリジンに届く前にエッジで JWT の署名と有効期限を検証するルールです。IdP の公開鍵(JWKS)をトークン構成(Token configuration)として登録し、ルールで適用する対象を指定します。
| 項目 | 意味 | 本環境 |
|---|---|---|
| 名前/ホスト名 | ルールの名前と、適用するホスト名です。 | 1 ホスト |
| アクション | 有効なトークンがないときの処理です。 | ブロック |
| ステータス | アクティブ、または無効です。 | アクティブ |
cf.api_gateway.tokens.presented と cf.api_gateway.tokens.valid で、より細かく条件を書けます。JWKS の鍵は自動で更新されないため、IdP の鍵を更新したらトークン構成も更新します。管理ルール
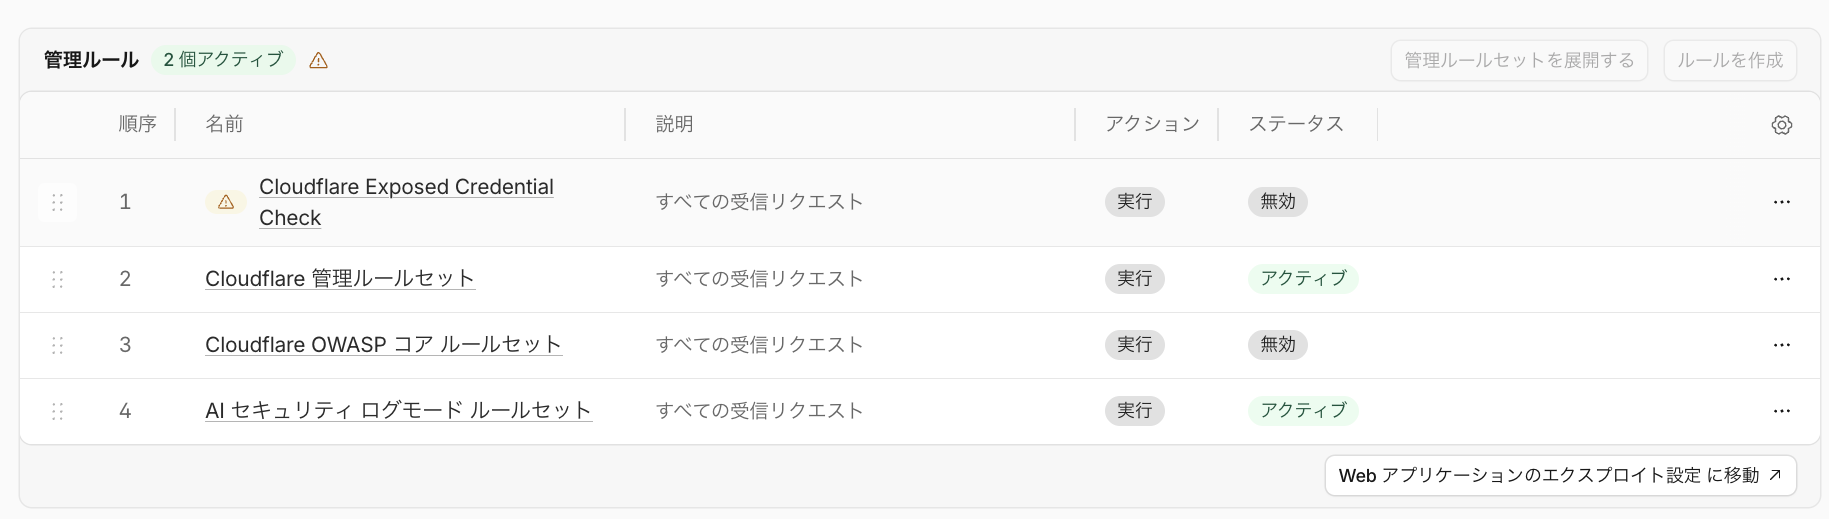
Managed rules は、Cloudflare が作成・更新するルールセットを「実行」して適用するルールです。ゼロデイ脆弱性への対応も、Cloudflare がルールを追加することで反映されます。
| ルールセット | 内容 | 本環境 |
|---|---|---|
| Cloudflare Exposed Credential Check | 送信された認証情報を、流出データベースと照合します。非推奨で、後継の漏洩認証情報の検出(Leaked credentials detection)への移行が推奨されています。 | 無効 |
| Cloudflare 管理ルールセット | Cloudflare の脅威インテリジェンスに基づく、主要なルールセットです。 | アクティブ |
| Cloudflare OWASP コア ルールセット | スコア加算方式のルールセットです。Paranoia Level(PL1〜PL4)と、しきい値(Low 60 以上/Medium 40 以上(既定)/High 25 以上)を設定します。 | 無効 |
| AI セキュリティ ログモード ルールセット | AI Security for Apps の検出結果を記録する、ログ専用のルールセットです。 | アクティブ |
コンテンツセキュリティルール
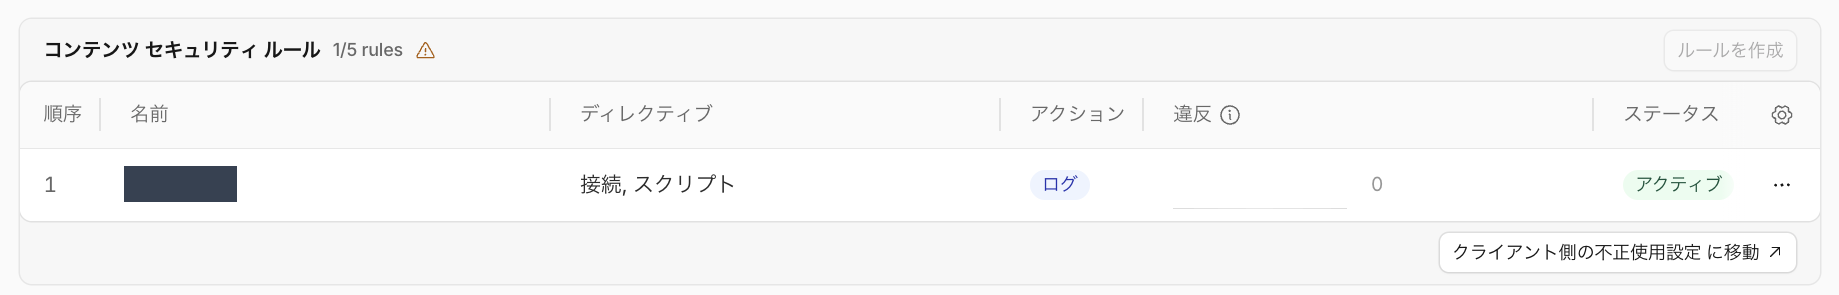
Content security rules(旧 Page Shield のポリシー)は、Content Security Policy(CSP)のディレクティブを使い、ページで読み込みを許可するスクリプトや接続先を許可リストとして定義するルールです。Client-Side Security Advanced が必要です。
| 項目 | 意味 | 本環境 |
|---|---|---|
| ディレクティブ | 「スクリプト」は script-src、「接続」は connect-src に相当します。 | 接続, スクリプト |
| アクション | 許可はリストにないリソースをブラウザがブロックし、ログは違反だけを記録します。 | ログ |
| 違反 | ブラウザから報告された CSP 違反の数です。 | 0 |
IP アクセスルール

IP Access rules は、IP アドレス、CIDR、ASN、国を指定して、許可、ブロック、チャレンジを行う従来型のルールです。
04
DDoS 攻撃対策
DDoS 対策は全プランで常時有効・自動です。この画面では、Cloudflare が管理する DDoS ルールセットの状態を確認し、必要に応じて動作を調整(オーバーライド)します。
ネットワーク層と SSL/TLS の保護
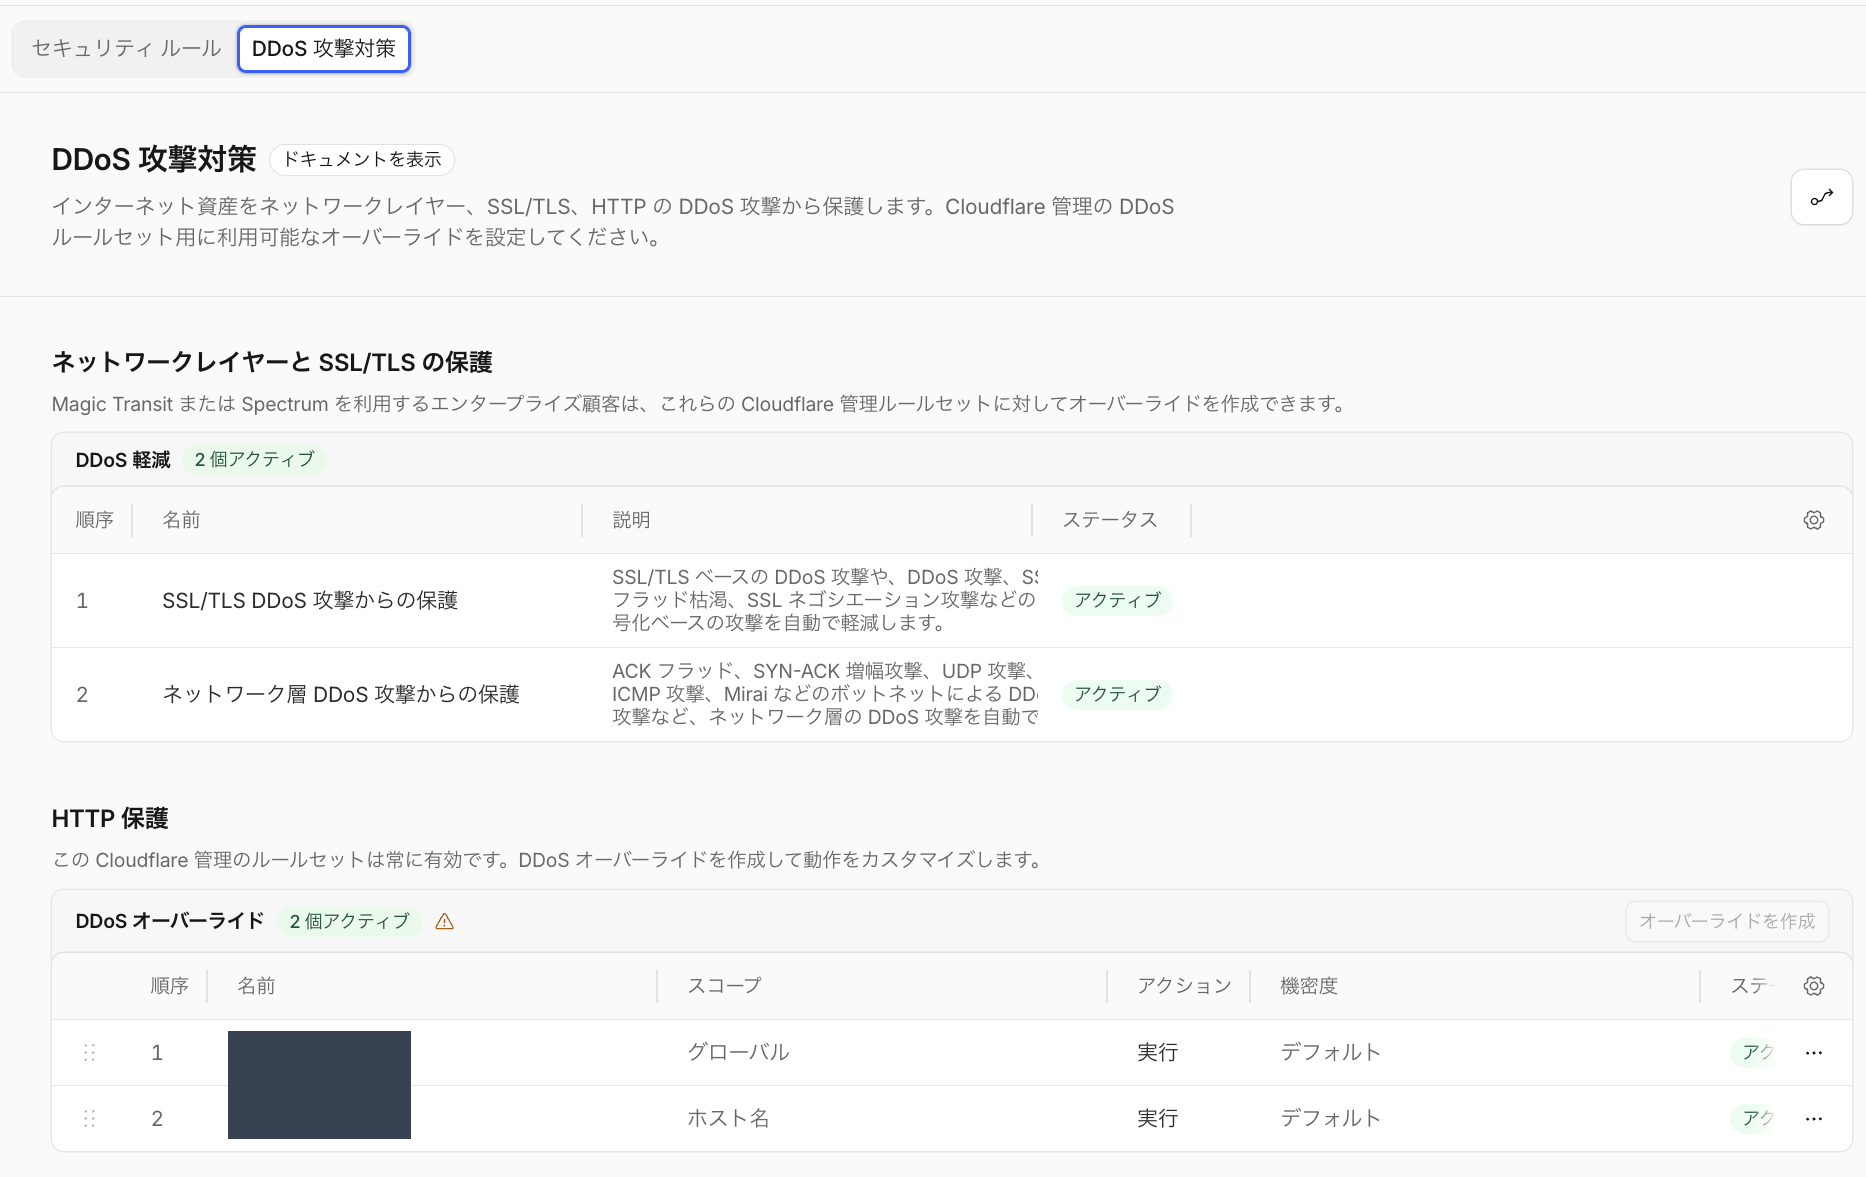
| ルールセット | 対象となる攻撃 | 本環境 |
|---|---|---|
| SSL/TLS DDoS 攻撃からの保護 | SSL/TLS を悪用した攻撃(SSL フラッドによるリソースの枯渇、ネゴシエーション攻撃など) | アクティブ |
| ネットワーク層 DDoS 攻撃からの保護 | ACK フラッド、SYN-ACK 増幅、UDP、ICMP、ボットネットによる L3/L4 の攻撃 | アクティブ |
HTTP 保護と DDoS オーバーライド
HTTP DDoS Attack Protection(ddos_l7 フェーズ)は常に有効です。オーバーライドで、ルールごとのアクションと感度を調整します(図 4-1 の下部)。
| 列 | 意味 | 本環境 |
|---|---|---|
| 名前 | オーバーライドの名前です。 | 2 件 |
| スコープ | グローバルはゾーンのすべてのリクエスト、ホスト名は式で絞った対象です。 | グローバル 1 件、ホスト名 1 件 |
| アクション | 「実行」は、ルールセットに設定された既定のアクションのまま実行することを示します。 | 実行 |
| 機密度 | 感度(Sensitivity Level)です。高(既定)、中、低、実質オフがあります。 | デフォルト |
05
早見表
スコアの読み方
| スコア | フィールド | 読み方 |
|---|---|---|
| Bot スコア | cf.bot_management.score | 1〜99。値が低いほど自動化の可能性が高く、30 未満が目安です。 |
| WAF 攻撃スコア | cf.waf.score | 1〜99。値が低いほど攻撃の可能性が高い。UI の表記は「WAF 脅威スコア」です。 |
| インジェクションスコア | cf.llm.prompt.injection_score | 1〜99。20 未満はプロンプトインジェクションの可能性が高い。100 はスコア付けされていないことを示します。 |
| 相関スコア(シーケンス) | — | 高・中・低・とても低い の 4 段階。高いほど、その順序で呼ばれる確率が高いことを示します。 |
アクションの種類
| アクション | 動作 |
|---|---|
| ブロック | リクエストを拒否します(レート制限では既定で 429 を返します)。 |
| マネージドチャレンジ | リクエストの特徴に応じて、Cloudflare がチャレンジの種類を選びます。 |
| ログ | アクションは実行せずに、イベントとして記録します。新しいルールの影響の検証に使います。 |
| スキップ | 以降の特定のルールや製品の評価をスキップします(誤検知の例外などに使います)。 |
| 実行 | 管理ルールセットを適用します。管理ルールと DDoS オーバーライドに表示されます。 |
制御機能の使い分け
| 目的 | 使う機能 | 単位 |
|---|---|---|
| 既知の攻撃を止める | 管理ルール | ルールセット(Cloudflare が更新) |
| 独自の条件で止める・記録する | カスタムルール | Rules language の式 |
| 大量のリクエストを抑える | レート制限ルール | 特性(IP、JWT クレームなど)ごとのカウンター |
| API の形式を強制する | スキーマ検証 | 操作ごとの OpenAPI スキーマ |
| API の呼び出し順序を強制する | API シーケンスルール | セッションごとの直近のリクエスト |
| 認証済みの呼び出しだけを通す | API JWT 検証ルール | トークン構成とホスト・操作 |
| ブラウザで動くリソースを制限する | コンテンツセキュリティルール | CSP のディレクティブ |
| 生成 AI への入力を制御する | AI Security for Apps のフィールド + カスタムルール | cf-llm ラベルの付いた操作 |
UI 表記の注意点
| 日本語 UI の表記 | 本来の意味 |
|---|---|
| 方法 | HTTP メソッド(Method) |
| 再生時間(シーケンス) | シーケンスの長さ(含まれる操作の数)と考えられます |
| 非準拠のリクエストは 24 時間続きます | 非準拠のリクエスト数(過去 24 時間) |
| 機密度(DDoS) | 感度(Sensitivity Level) |
| WAF 脅威スコア | WAF 攻撃スコア(WAF Attack Score) |
| ホストによって設定(Cookie) | Cookie が観測されたホスト |
06
この環境の所見
設定状況のまとめ
| 領域 | 状態 | 読み取り |
|---|---|---|
| API の可視化 | zombie 56/sensitive 44 | 使われていない API と、機密データを返す API が多数あります。棚卸しの余地が大きい状態です。 |
| 認証 | missing-auth 2/mixed-auth 3 | sensitive の操作と重なっているかを優先して確認します。 |
| スキーマ検証 | 67 件中 26 件が未検証、既定はブロック | スキーマが紐付いていない操作には、既定のブロックが働きません。 |
| AI アプリの保護 | LLM 関連のカスタムルールがログとブロックの対で稼働 | 個人情報、安全でないトピック、インジェクションを段階的に制御しています。 |
| レート制限 | 4 件とも無効 | 設計の例は揃っていますが、適用されていません。 |
| API ルール | シーケンス 2 件(ブロック・ログ)、JWT 検証 1 件(アクティブ) | 認証と業務の流れを、エッジで強制する構成が始まっています。 |
| 管理ルール | 管理ルールセット:有効/OWASP:無効/Exposed Credential Check:無効(非推奨) | 漏洩認証情報の検出への移行と、OWASP のログでの有効化を検討します。 |
| クライアント側 | コンテンツセキュリティルールはログのみ | 監視の段階です。 |
| DDoS | 全ルールセットが有効、HTTP のオーバーライド 2 件 | 感度は既定のままです。 |
説明時に押さえる論点
- 見えていないものは守れない:Web アセットが、API・スクリプト・Cookie を自動で棚卸しします。シャドー API やゾンビ API の発見が起点になります。
- 検出と制御は分離している:Bot スコア、攻撃スコア、LLM の検出、JWT、スキーマ違反などの検出結果はフィールドになり、カスタムルールで自由に組み合わせられます。
- ログで検証してからブロックする:どの機能もログのモードを備えており、影響を確認してから段階的に強化できます。この環境のカスタムルールは、その典型です。
- 評価の順序を意識する:終了アクションに一致すると、以降のフェーズとルールは評価されません。件数の読み方や誤検知の調査に影響します。
07
参考ドキュメント
| テーマ | URL |
|---|---|
| Web アセット:操作の管理 | security/web-assets/manage-operations |
| エンドポイントラベル | api-shield/management-and-monitoring/endpoint-labels |
| Endpoint Management | api-shield/management-and-monitoring/endpoint-management |
| Sequence Analytics | api-shield/security/sequence-analytics |
| Sequence mitigation | api-shield/security/sequence-mitigation |
| Schema Validation | api-shield/security/schema-validation |
| JWT Validation | api-shield/security/jwt-validation |
| Client-side security | client-side-security |
| AI Security for Apps | waf/detections/ai-security-for-apps |
| レート制限ルール | waf/rate-limiting-rules |
| 管理ルール | waf/managed-rules |
| 漏洩認証情報の検出への移行 | waf/managed-rules/check-for-exposed-credentials/upgrade-to-leaked-credentials-detection |
| セキュリティ機能の実行順序 | waf/feature-interoperability |
| Challenge Solve Rate | cloudflare-challenges/reference/challenge-solve-rate |
| IP Access rules | waf/tools/ip-access-rules |
| HTTP DDoS オーバーライド | ddos-protection/managed-rulesets/http/http-overrides/configure-dashboard |
補足URL はドキュメントの構成変更により移動することがあります。リンク切れの場合は、テーマ名で Cloudflare Docs を検索してください。