00
はじめに
Cloudflare ダッシュボードの「AI > AI Gateway」で取得したスクリーンショットをもとに、ゲートウェイの各タブに表示されるすべての項目について、意味と仕組み、確認すべき点を解説します。
本資料の読み方
- 各節は「スクリーンショット → 画面の役割 → 項目の詳細 → 仕組み → この環境での読み取り」の順で構成しています。
- スクリーンショットはクリックすると拡大表示できます。
- 機能名は「ダッシュボードの表記(英語の正式名称)」の形で併記しています。ドキュメントを検索するときは英語名を使うと確実です。
- 仕様は Cloudflare Docs(2026 年 10 月時点)に基づきます。ベータ表示の機能(プロバイダーキー、動的ルート、支出上限)は、今後仕様や表記が変わる可能性があります。
- 「概要」タブのスクリーンショットは今回取得していないため、解説の対象外です。
AI Gateway の役割
AI Gateway は、アプリケーションやエージェントと AI プロバイダー(OpenAI、Anthropic、Workers AI など)の間に入るプロキシです。接続先の URL を AI Gateway のエンドポイントに変えるだけで、既存の SDK とコードをほぼそのまま使えます。経由したすべてのリクエストに対して、次の 4 つの機能を一か所で提供します。
誰が、どのモデルを、いくら使ったか
危険な内容と機密データの送受信を検査
利用者や予算ごとに利用を制限
障害時の再試行と別モデルへの切り替え
タブ構成の全体像
| タブ | 役割 | 本資料 |
|---|---|---|
| 概要 | ゲートウェイの概要と接続方法 | 対象外 |
| ログ | リクエスト単位の記録(プロンプト、レスポンス、トークン、料金、所要時間) | 2-1 |
| Analytics | リクエスト、トークン、料金、エラー、キャッシュの集計 | 2-2 |
| ユーザーインサイト | 利用者(ID)ごとの支出と利用状況 | 2-3・2-4 |
| ファイアウォール | Guardrails(有害コンテンツ・プロンプトインジェクション)と DLP | 03 章 |
| プロバイダー キー ベータ | プロバイダーの API キーを Cloudflare に保管(BYOK) | 4-1 |
| 動的ルート ベータ | 条件・割合・予算に応じたモデルの振り分けとフェイルオーバー | 4-2 |
| ドメイン | 独自ホスト名(カスタムドメイン)でゲートウェイを公開 | 4-3 |
| Access | Cloudflare Access による利用者の認証 | 4-4 |
| Policies | 利用者ごとの許可、ブロック、支出上限 | 4-5 |
| 設定 | ログ、キャッシュ、レート制限、リトライ、課金、認証などの動作設定 | 05 章 |
リクエストの流れ
各機能がどの段階で働くかを、概念的な流れで示します(厳密な処理順序を示すものではありません)。
Access(カスタムドメイン)
レート制限
(プロンプト)
BYOK のキー注入・リトライ
(レスポンス)
ユーザーインサイト
接続方法(エンドポイント)
| 方式 | URL の例 | 特徴 |
|---|---|---|
| プロバイダー固有 | https://gateway.ai.cloudflare.com/v1/{account_id}/{gateway_id}/openai/… | 各プロバイダーの API 形式のまま、URL だけを差し替えます。 |
| OpenAI 互換(compat) | …/compat/chat/completions | "model": "{provider}/{model}" の形式で指定し、1 つの API 形式で複数のプロバイダーを切り替えます。 |
| カスタムドメイン | https://ai-gateway.cf-se-blog-jp.dev/compat/chat/completions | 独自のホスト名で公開します。Access で保護すると、利用者の ID をログや Policies で使えます(4-3)。 |
01
左ナビゲーションと共通要素
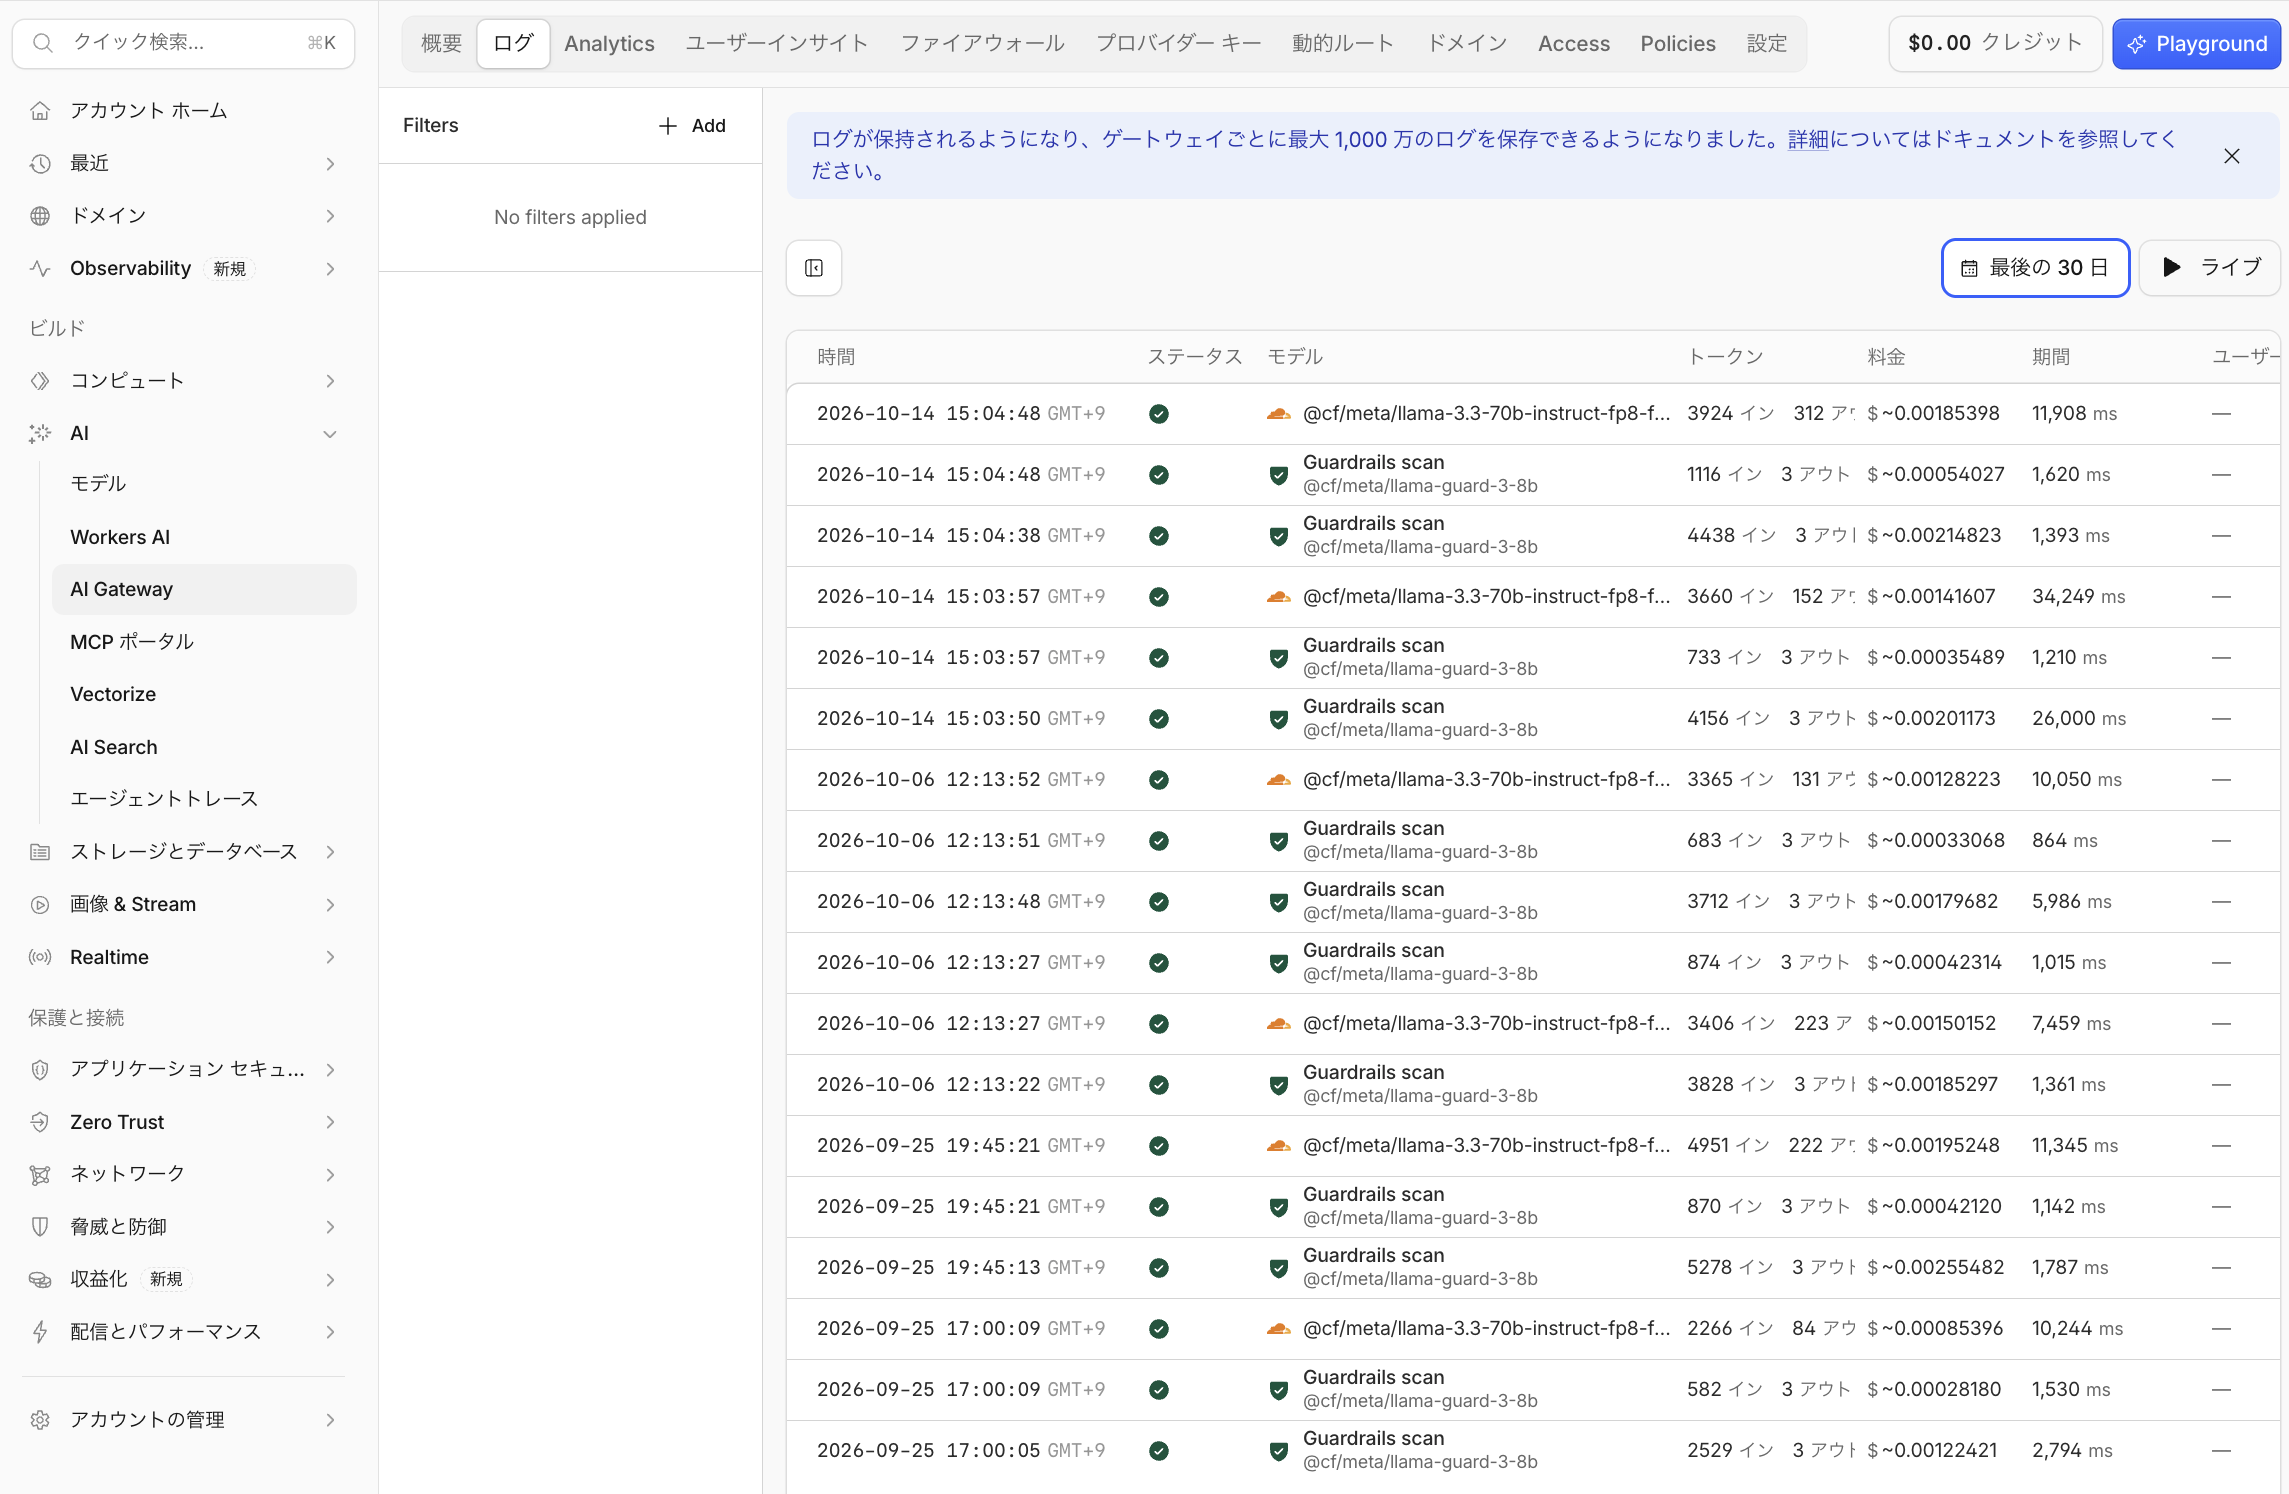
AI 配下のメニュー
| メニュー | 内容 |
|---|---|
| モデル | 利用できる AI モデルのカタログです。 |
| Workers AI | Cloudflare のネットワーク上でオープンモデルを実行するサーバーレス推論です。本環境のリクエストはすべて Workers AI 向けです。 |
| AI Gateway | 本資料の対象です。ゲートウェイを複数作成でき、用途や環境(本番・検証)ごとに分けられます。 |
| MCP ポータル | 複数の MCP サーバーを一つの入口にまとめ、Access で認証して公開します。エージェントが使うツールの統制に使います。 |
| Vectorize | ベクトルデータベースです。RAG の検索基盤に使います。 |
| AI Search | データソースを指定するだけで RAG のパイプライン(取り込み、ベクトル化、検索)を構築するマネージドサービスです。 |
| エージェントトレース | エージェントの処理の流れ(モデル呼び出しやツール実行)をトレースとして確認します。 |
画面上部の共通要素
| 要素 | 意味 |
|---|---|
| タブ | 概要からの 11 タブです(0-3)。 |
| $0.00 クレジット | 統合課金(Unified Billing)のクレジット残高です。Cloudflare にクレジットをチャージすると、各プロバイダーと個別に契約しなくても、Cloudflare の請求にまとめて主要モデルを利用できます。本環境は 0 ドルで、統合課金は使っていません。 |
| Playground | ブラウザから、このゲートウェイ経由でモデルを試せます。設定したファイアウォールやキャッシュの動作確認に使えます。 |
| ドキュメントを表示 | 各タブの右上にあり、該当する機能の公式ドキュメントを開きます。 |
02
可視化
AI の利用状況を「把握する」ための 3 つのタブです。ログでリクエストを 1 件ずつ確認し、Analytics で全体の傾向を、ユーザーインサイトで利用者ごとの支出を確認します。
ログ
画面上部の要素
| 要素 | 意味 |
|---|---|
| 情報バナー | ログの保存上限が、ゲートウェイごとに最大 1,000 万件に拡大されたことの告知です。実際の上限は設定タブの「ログ制限」で決まります(5-1)。 |
| Filters + Add | ステータス、プロバイダー、モデル、コスト、トークン数、キャッシュの有無、メタデータなどでログを絞り込みます。 |
| 最後の 30 日 | 表示期間(Last 30 days)の選択です。 |
| ライブ | 新しいログを自動で追加表示します。設定変更の直後に動作を確かめるときに便利です。 |
一覧の列
| 列 | 意味 |
|---|---|
| 時間 | リクエストの受信時刻(表示はブラウザのタイムゾーン。ここでは GMT+9)。 |
| ステータス | 緑のチェックは成功です。エラー、キャッシュヒット、ブロックなどはアイコンで区別されます。 |
| モデル | 呼び出したモデルです。オレンジの雲は Workers AI、盾のアイコンの Guardrails scan は、Guardrails が検査のために実行した推論(@cf/meta/llama-guard-3-8b)です。 |
| トークン | 入力(イン)と出力(アウト)のトークン数です。Guardrails scan の出力は判定結果だけなので、常に 3 トークン程度です。 |
| 料金 | トークン数とモデルの単価から計算した推定コストです(先頭の ~ は概算を示す)。プロバイダーの請求額と一致するとは限りません。 |
| 期間 | リクエストの所要時間(Duration、ミリ秒)です。 |
| ユーザー | リクエストを送った利用者の ID です。Access の背後に置くか、メタデータを付けると表示されます。本環境はすべて「—」(識別なし)です。 |
行をクリックすると、プロンプトとレスポンスの本文、リクエストとレスポンスのヘッダー、Guardrails や DLP の判定結果などの詳細を確認できます。
llama-3.3-70b-instruct-fp8-fast)1 件ごとに、Guardrails scan が 2 件ずつ記録されています。プロンプトとレスポンスの両方を検査しているためです。scan の所要時間はおおむね 1〜2 秒ですが、26,000 ms かかった例もあり、応答時間に影響しうることがわかります。Analytics
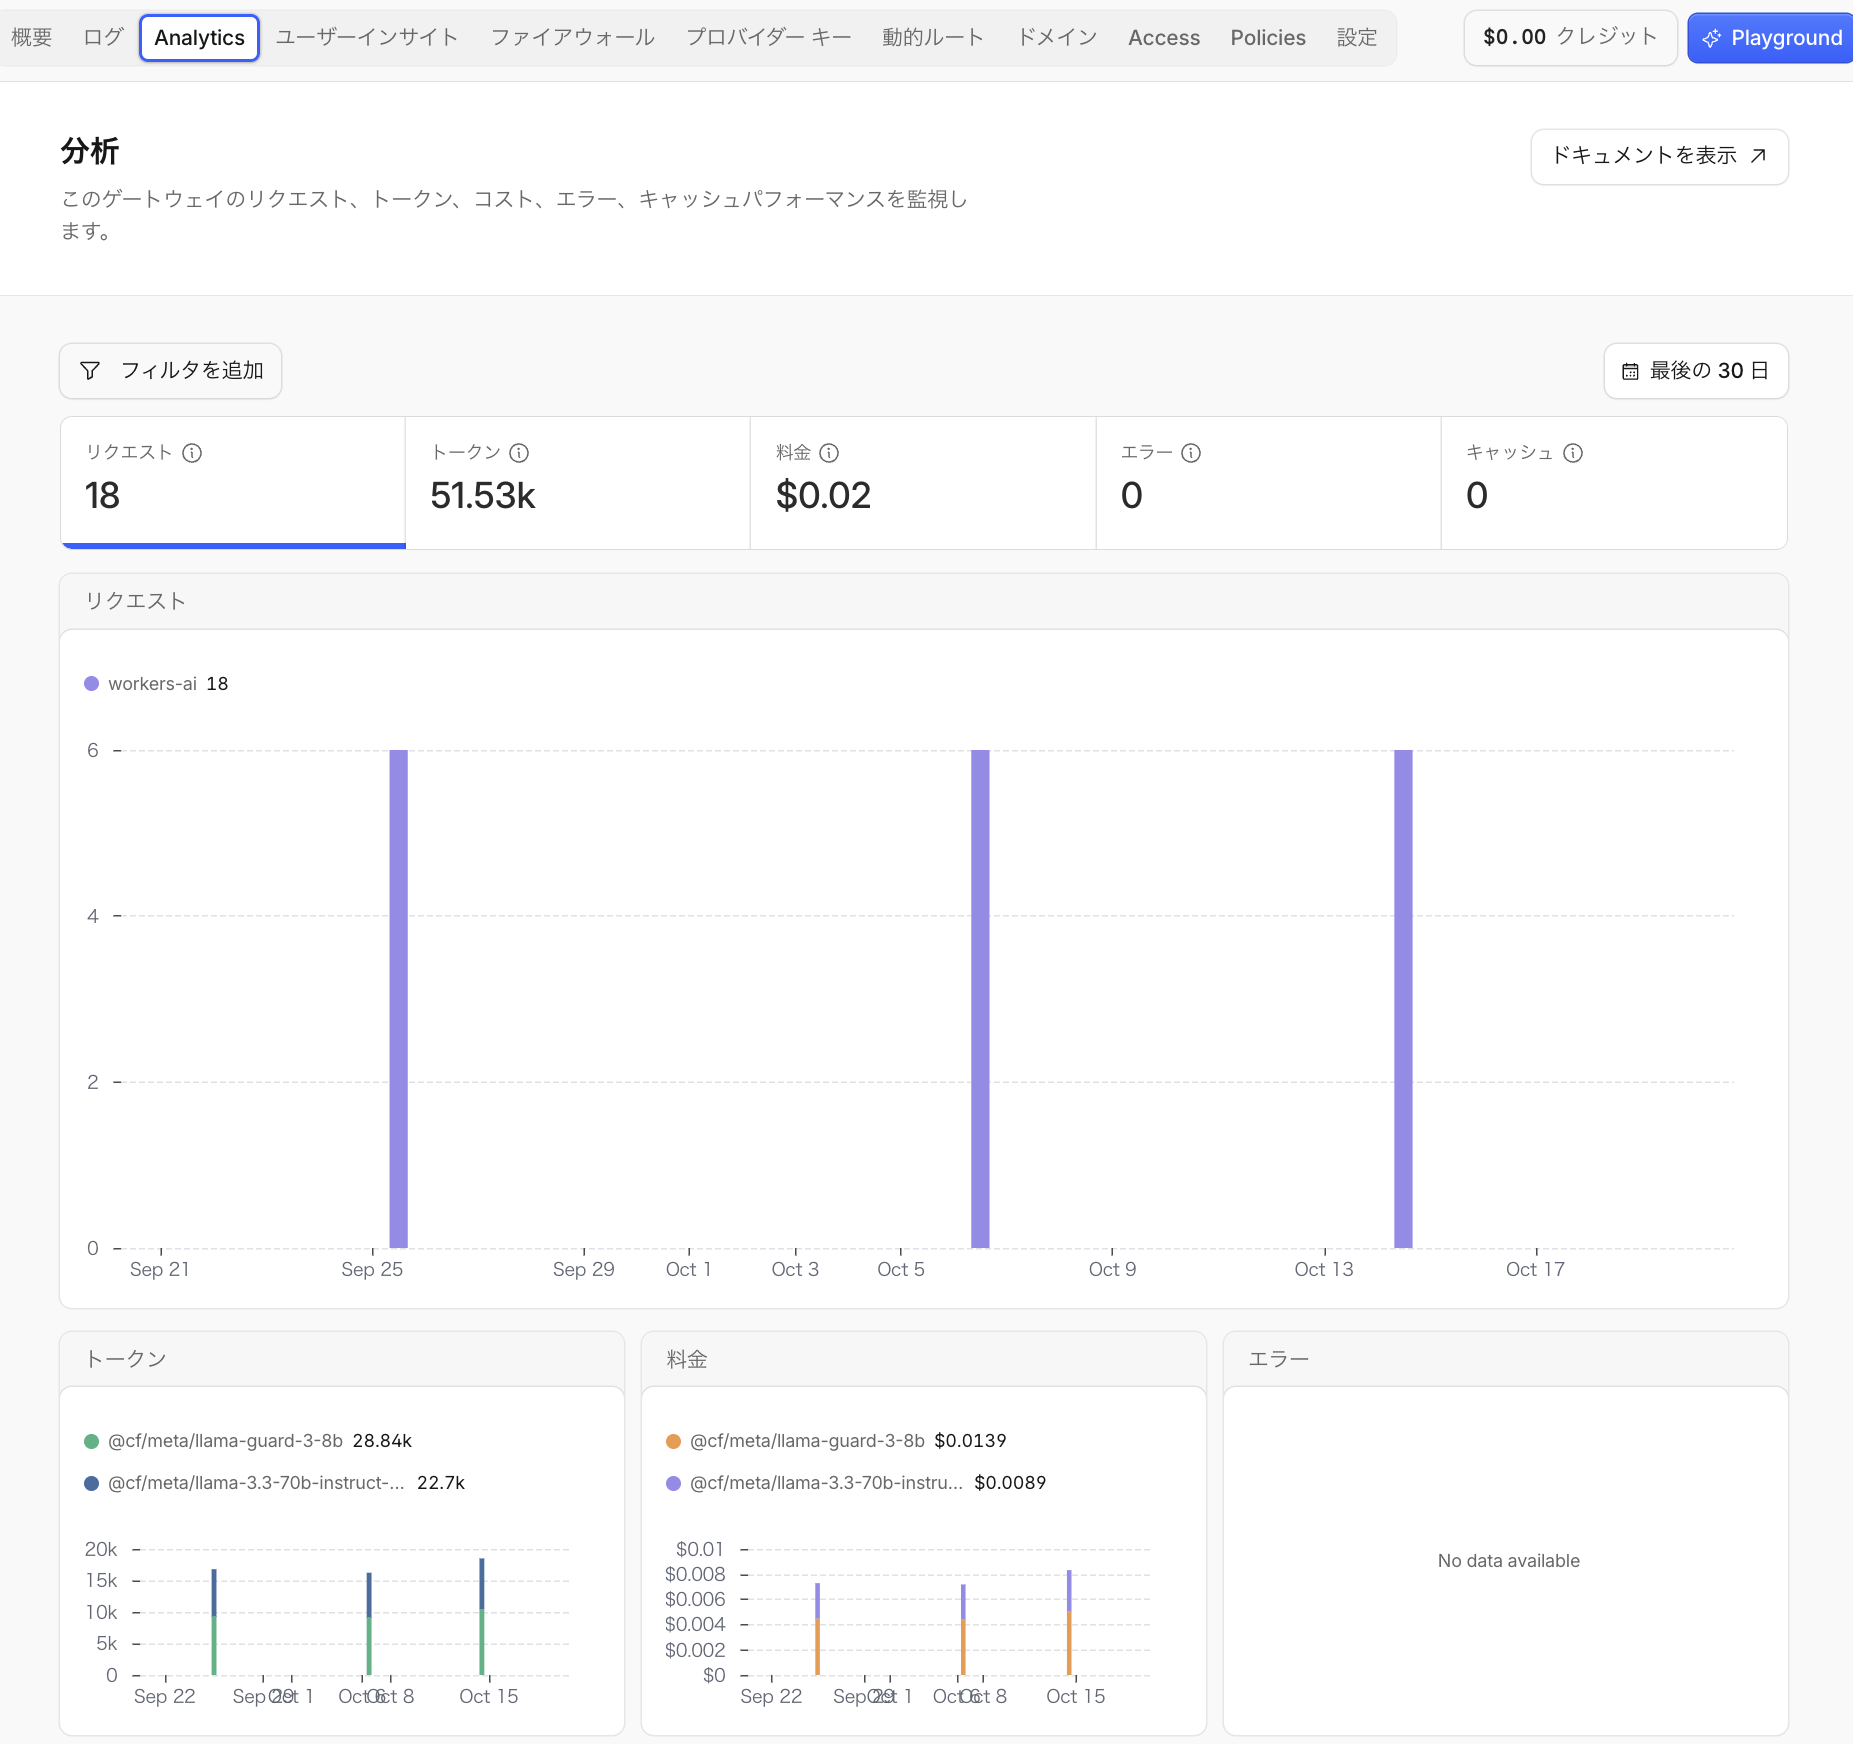
| 要素 | 意味 |
|---|---|
| フィルタを追加 | プロバイダー、モデル、ステータスなどで集計対象を絞り込みます。 |
| リクエスト | 期間中のリクエスト数です。カードをクリックすると、下のグラフの指標が切り替わります。グラフはプロバイダー別(ここでは workers-ai)に色分けされます。 |
| トークン | 入力と出力の合計トークン数です。下段のグラフではモデル別に表示されます。 |
| 料金 | 推定コストの合計です。 |
| エラー | プロバイダーやゲートウェイがエラーを返したリクエストの数です。 |
| キャッシュ | キャッシュから応答したリクエストの数です。 |
ユーザーインサイト(主要指標)
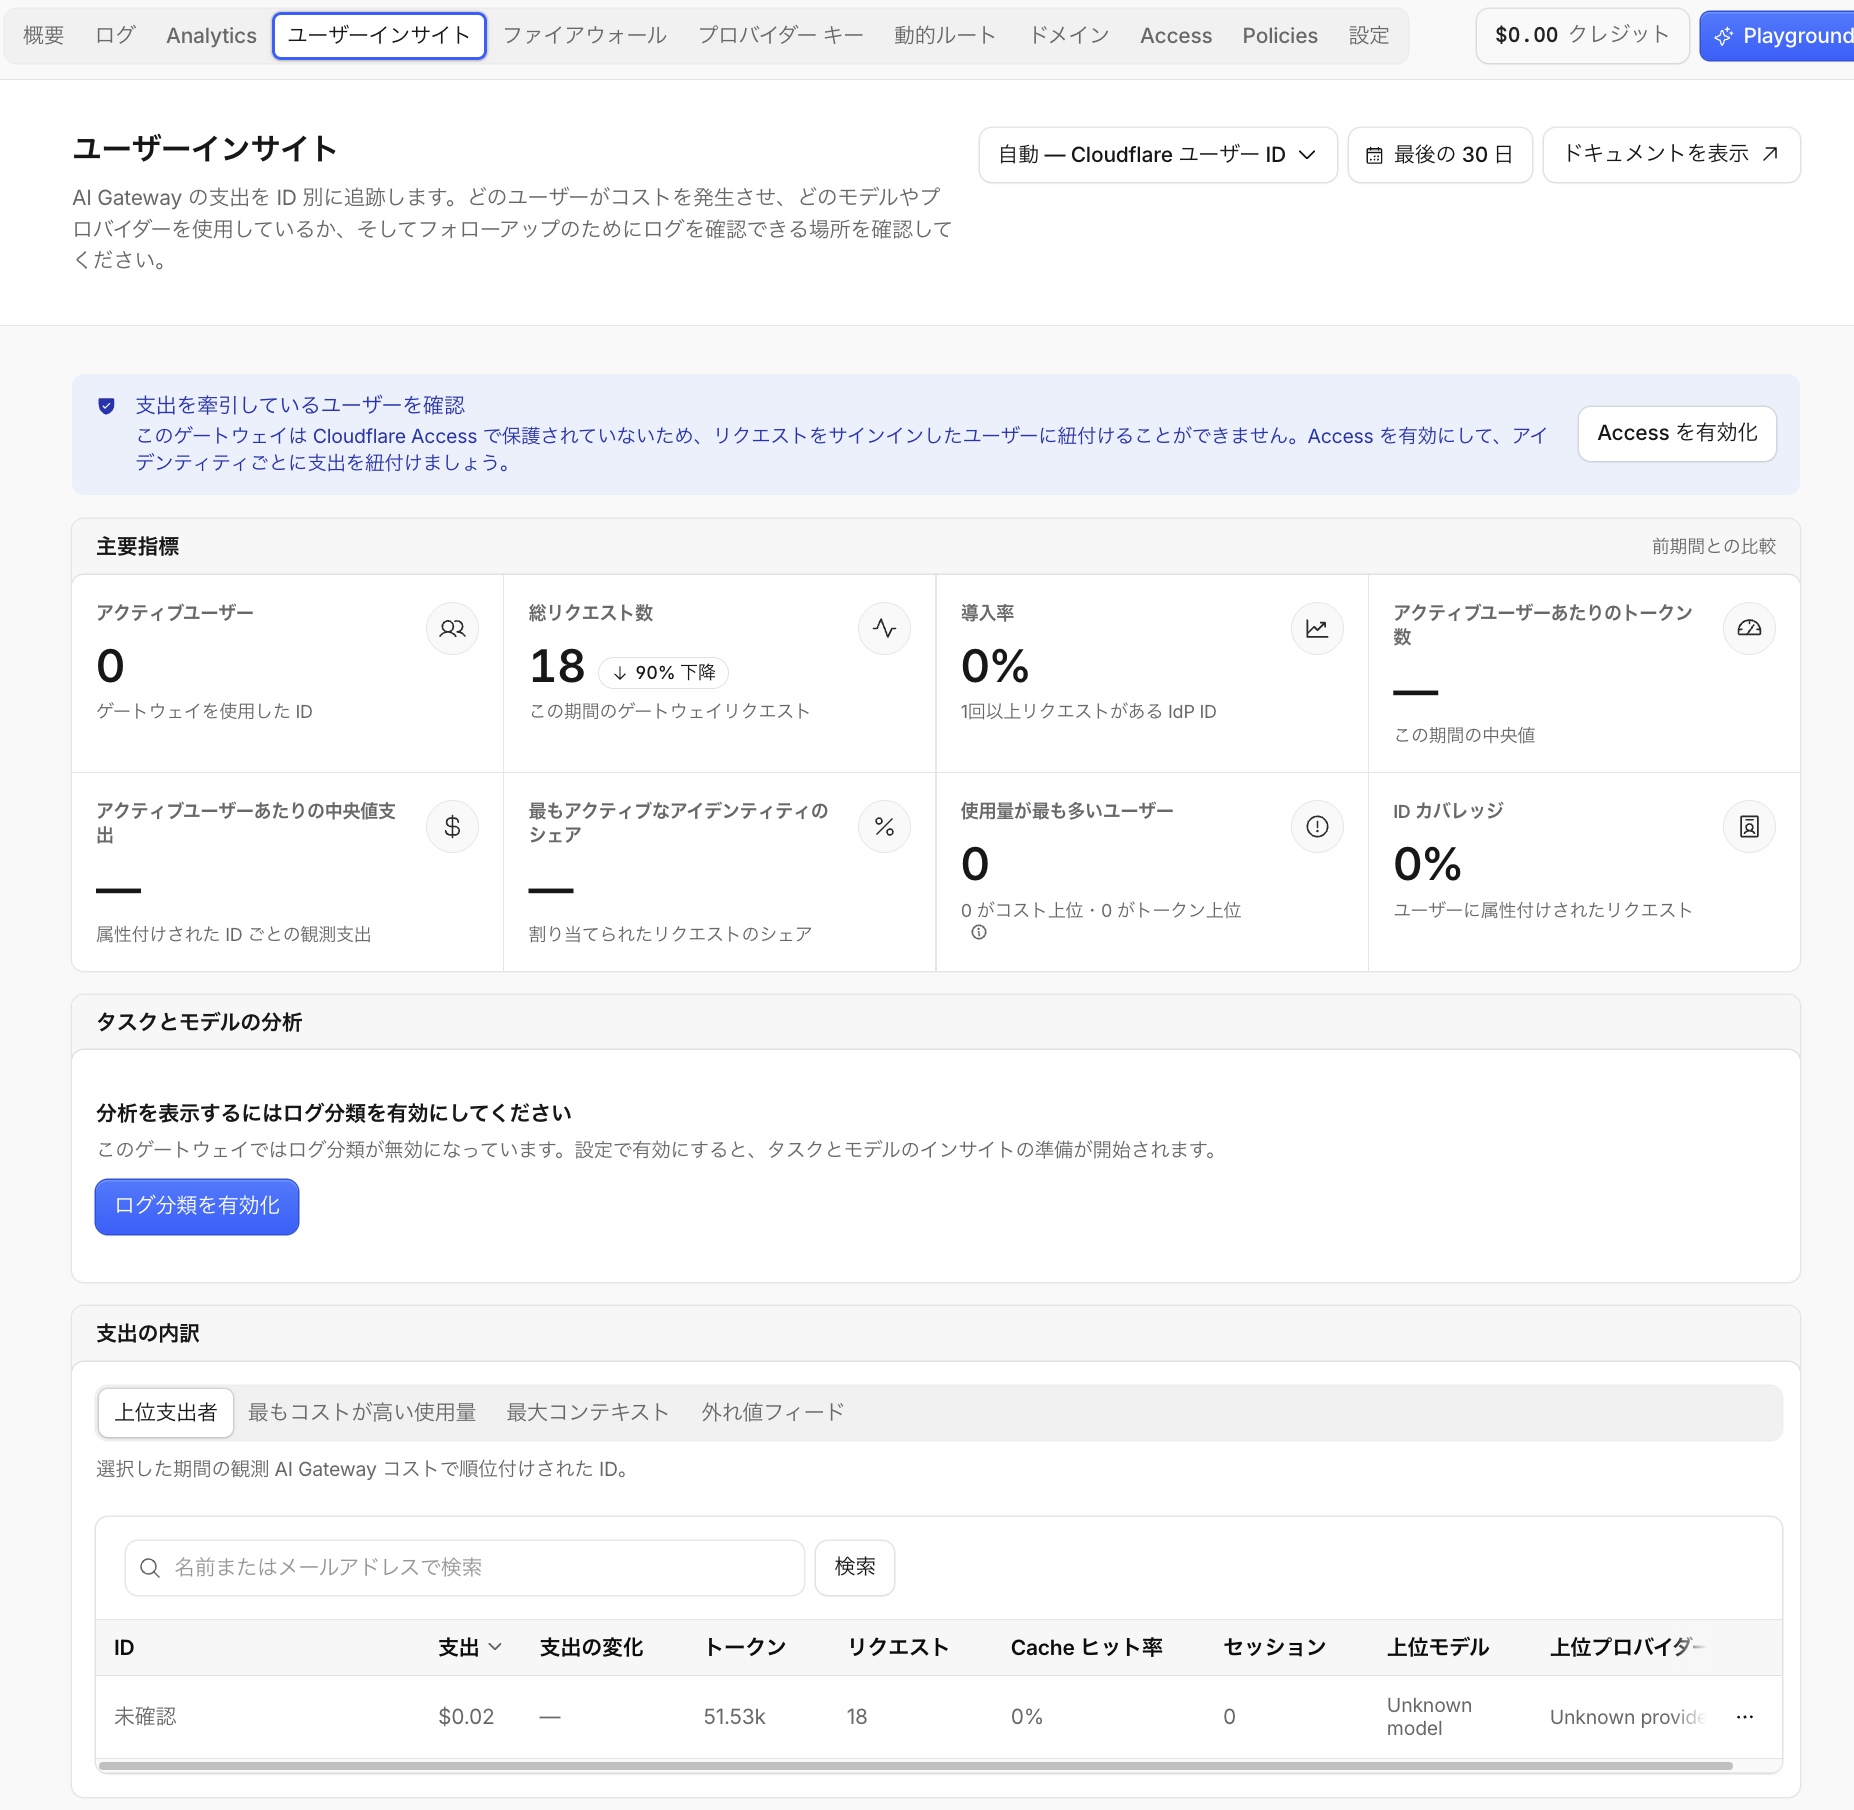
User Insights は、AI Gateway の支出と利用を利用者(ID)別に集計する画面です。追加料金や設定は不要ですが、利用者を識別するには次のいずれかが必要です。識別できないリクエストは「未確認」の 1 つの ID にまとめられます。
- ゲートウェイを Access で保護したカスタムドメインの背後に置く(IdP のユーザー ID を自動で付与)
- リクエストにカスタムメタデータ(
cf-aig-metadataヘッダー)でユーザー ID を付ける
画面上部の要素
| 要素 | 意味 |
|---|---|
| 自動 — Cloudflare ユーザー ID | 利用者を識別するキーの選択です。「自動」は Access の ID を使います。メタデータのキーを選ぶこともできます。 |
| 支出を牽引しているユーザーを確認(バナー) | 「このゲートウェイは Cloudflare Access で保護されていない」ため、利用者を特定できないという案内です。「Access を有効化」から設定できます。 |
主要指標(前期間との比較)
| 指標 | 意味 |
|---|---|
| アクティブユーザー | 期間中にゲートウェイを使った ID の数です。 |
| 総リクエスト数 | 期間中のリクエスト数と、前期間との増減です(本環境は 18 件、90% 減)。 |
| 導入率 | IdP に登録された ID のうち、1 回以上リクエストした ID の割合です(Adoption rate)。全社展開の浸透度を測る指標です。 |
| アクティブユーザーあたりのトークン数 | 1 人あたりのトークン数の中央値です。 |
| アクティブユーザーあたりの中央値支出 | 1 人あたりの支出の中央値です。 |
| 最もアクティブなアイデンティティのシェア | 上位の利用者が全リクエストに占める割合です。一部の利用者に偏っているかを確認します。 |
| 使用量が最も多いユーザー | コストとトークンの上位に入る利用者の数です。 |
| ID カバレッジ | 利用者を特定できたリクエストの割合です。100% に近いほど、他の指標が信頼できます。 |
タスクとモデルの分析
リクエストの内容をタスク(デバッグ、コードの設計、文章の作成など)に分類し、使ったモデルがタスクに見合っているかを Overkill(過剰)、Appropriate(適切)、Underpowered(不足)、Could not assess(判定不能)で評価します。設定タブのログ分類を有効にすると利用できます(5-1)。高価なモデルを簡単なタスクに使っている箇所を見つけ、コストを下げる手がかりになります。
ユーザーインサイト(内訳とグラフ)
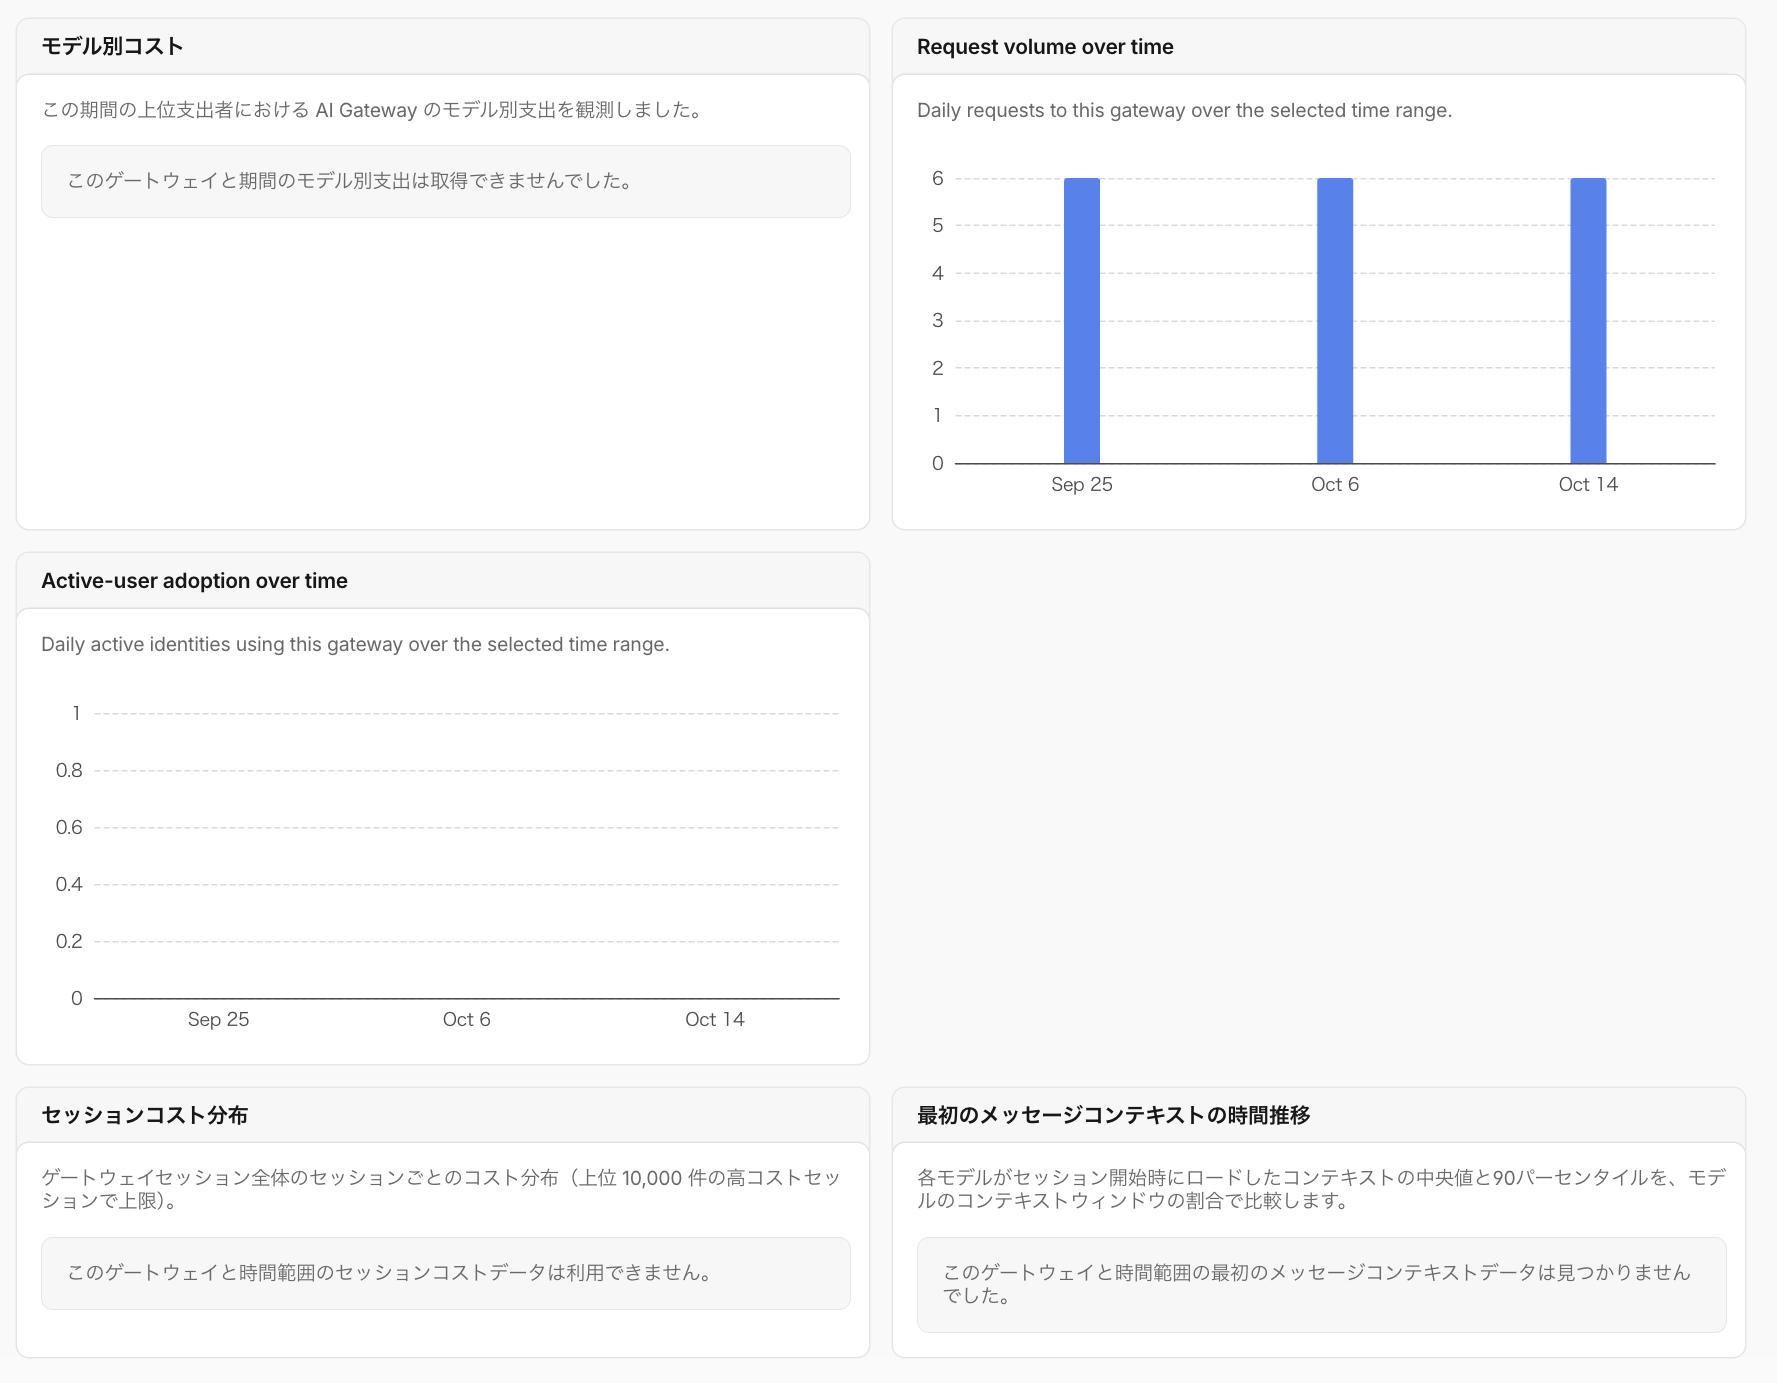
| 要素 | 意味 |
|---|---|
| 支出の内訳 | 4 つのタブで利用者を並べます。上位支出者(支出順)、最もコストが高い使用量(高額なリクエスト)、最大コンテキスト(大きなコンテキストを送っている利用)、外れ値フィード(通常と異なる利用)。表の列は ID、支出、支出の変化、トークン、リクエスト、キャッシュヒット率、セッション、上位モデル、上位プロバイダーです。 |
| モデル別コスト | 上位支出者がどのモデルに支出しているかを示します。 |
| Request volume over time | 日ごとのリクエスト数です。 |
| Active-user adoption over time | 日ごとのアクティブな ID の数です。展開の進み具合を確認します。 |
| セッションコスト分布 | セッション(一連の会話)ごとのコストの分布です。高コストの上位 1 万セッションまでが対象です。 |
| 最初のメッセージコンテキストの時間推移 | セッション開始時に読み込まれたコンテキストの量(中央値と 90 パーセンタイル)を、モデルのコンテキストウィンドウに対する割合で示します。システムプロンプトやツール定義が大きすぎないかの確認に使います。 |
gateway.ai.cloudflare.com)から送られたと考えられます。利用者別の分析を行うには、アプリの接続先をカスタムドメインに揃えるか、メタデータでユーザー ID を付けます。03
ファイアウォール
プロバイダーに届く前にプロンプトを、利用者に返す前にレスポンスを検査します。有害な内容とプロンプトインジェクションを Guardrails が、機密データを DLP が検出します。
Guardrails
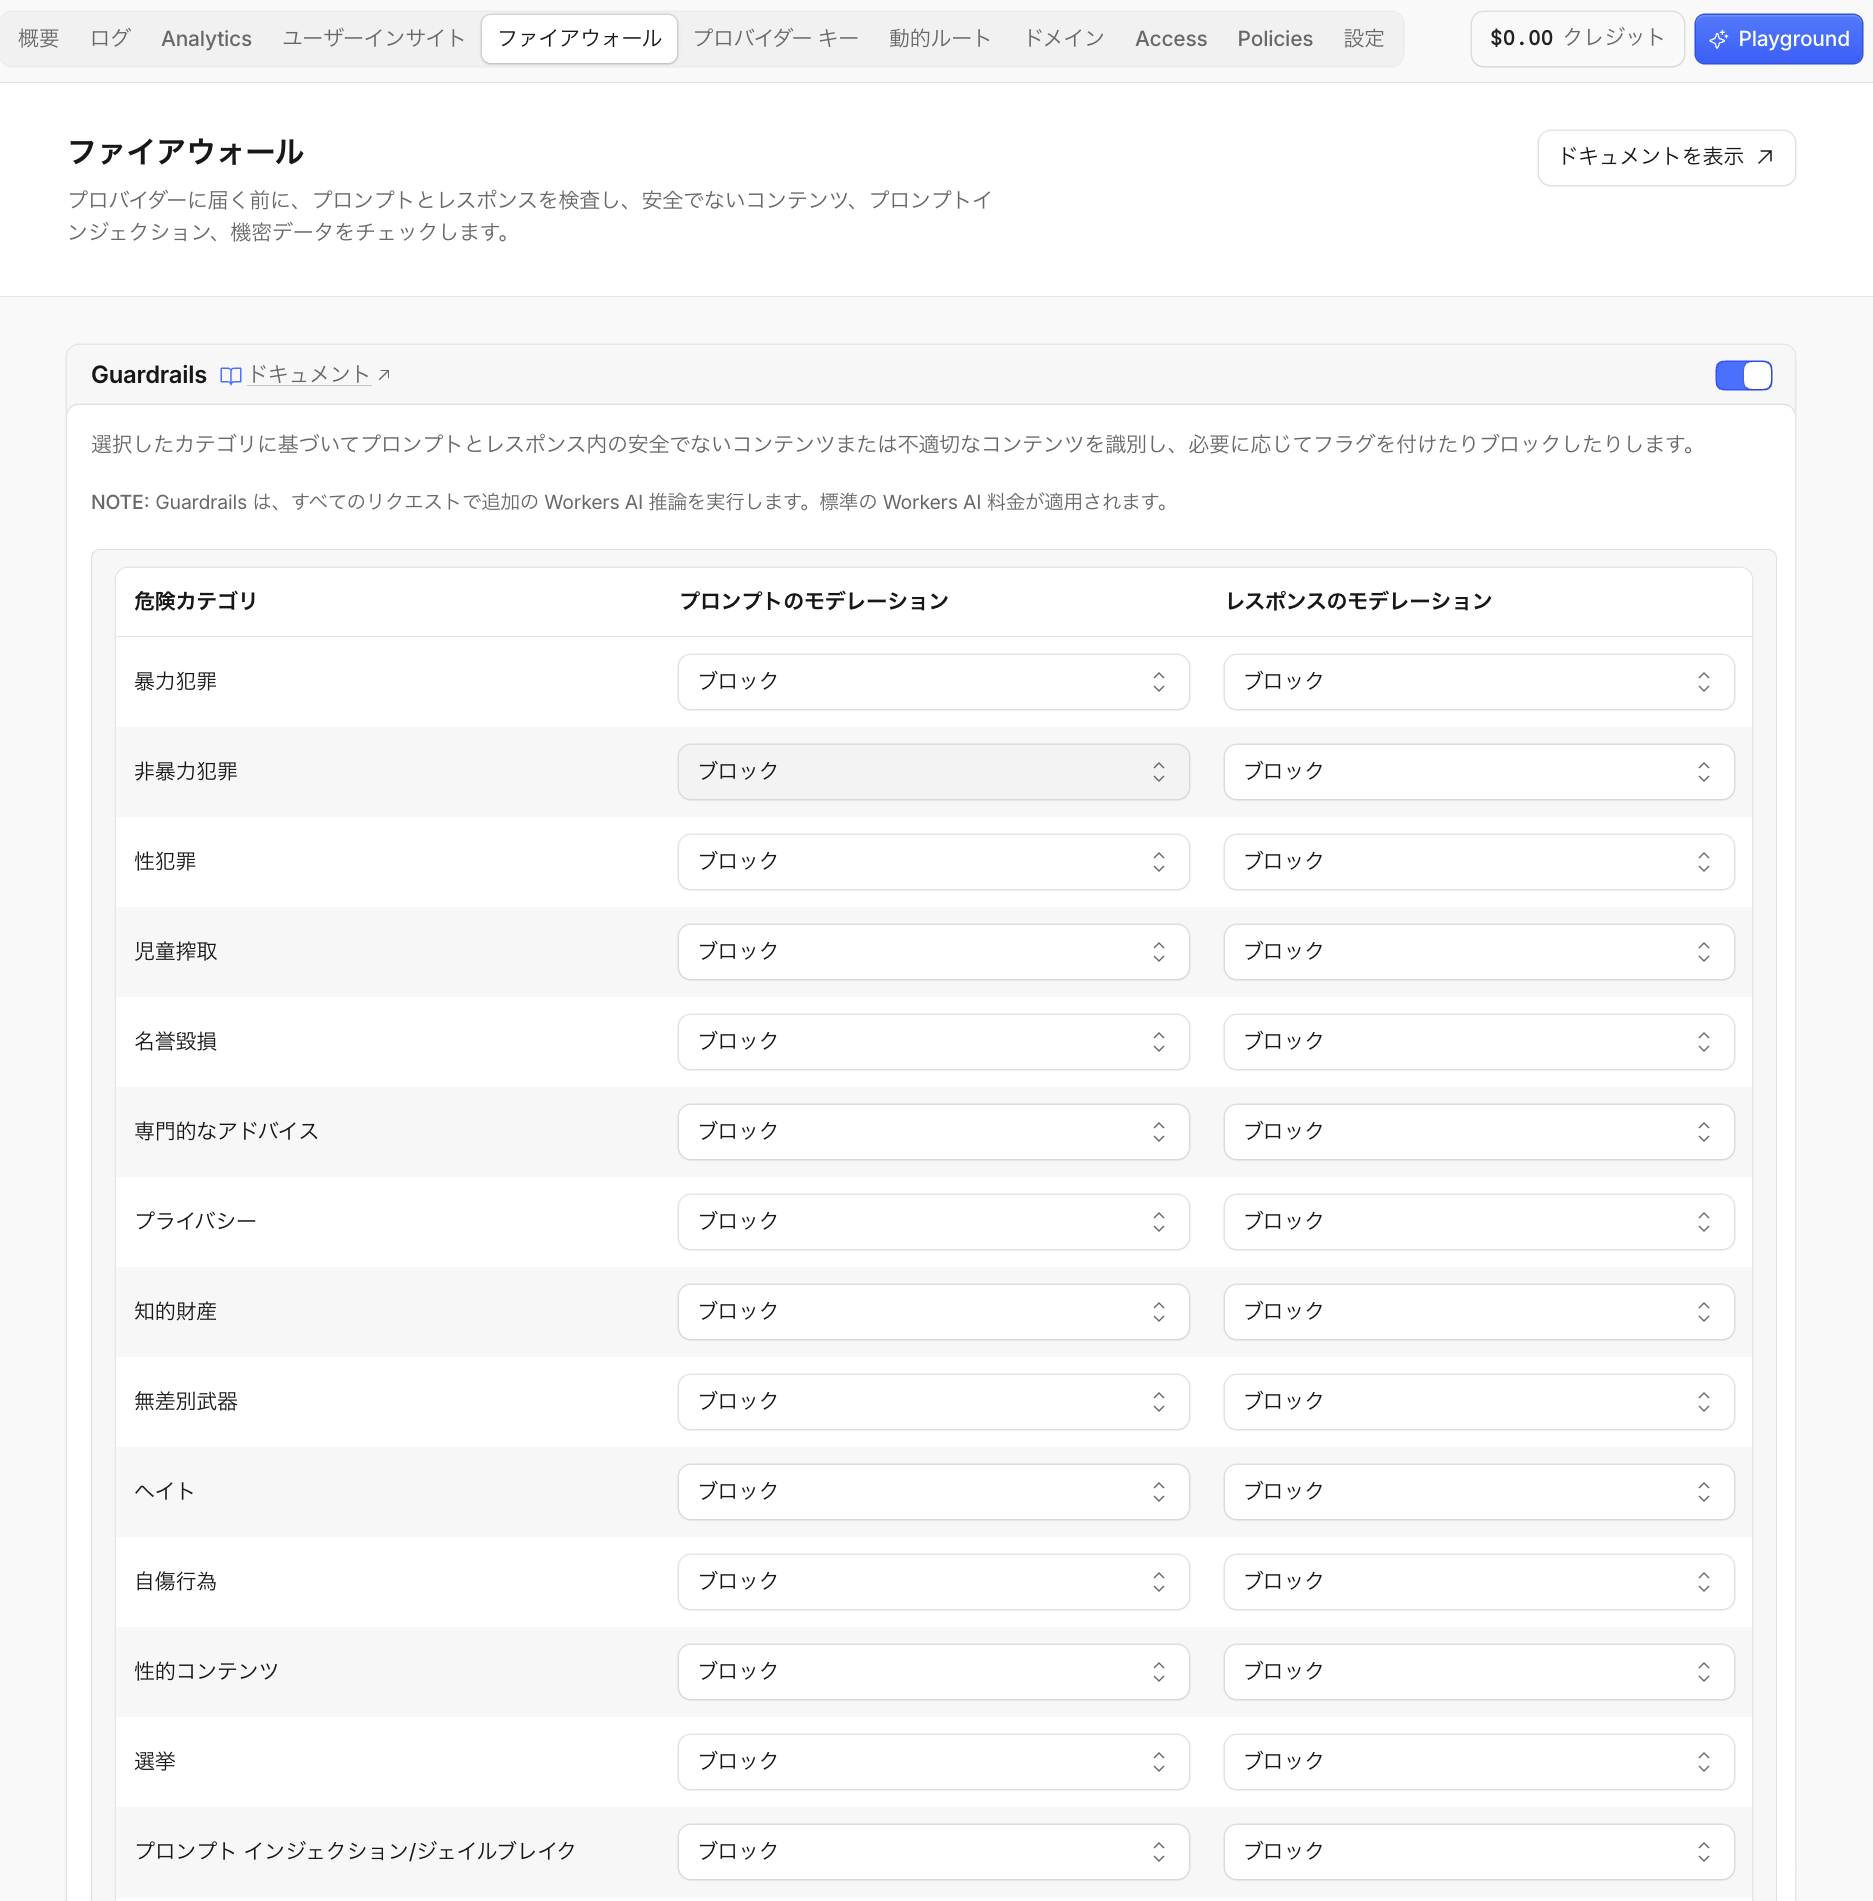
Guardrails は、Workers AI 上の安全性判定モデル(Llama Guard)でプロンプトとレスポンスを分類し、危険なカテゴリに該当した場合にフラグを付けるかブロックします。プロバイダーやモデルを問わず、同じ基準を適用できます。
| 要素 | 意味 |
|---|---|
| トグル(右上) | Guardrails 全体の有効・無効です。本環境は有効です。 |
| NOTE | すべてのリクエストで追加の Workers AI 推論が実行され、標準の Workers AI 料金がかかります。ログの「Guardrails scan」がこの推論です。 |
| プロンプトのモデレーション | 利用者の入力を、プロバイダーに送る前に検査します。ブロックした場合、プロバイダーへのリクエストは行われません。 |
| レスポンスのモデレーション | モデルの出力を、利用者に返す前に検査します。 |
| アクション | カテゴリごと・方向ごとに選びます。無視(検査しない)、フラグ(通過させてログに記録)、ブロック(拒否してエラーを返す)。 |
危険カテゴリ
| カテゴリ | 対象 |
|---|---|
| 暴力犯罪/非暴力犯罪 | テロ、殺人などの暴力犯罪、詐欺、サイバー犯罪、薬物などの犯罪を助長する内容 |
| 性犯罪/児童搾取 | 性犯罪や児童の性的搾取に関する内容 |
| 名誉毀損 | 実在の人物についての虚偽で、名誉を傷つける内容 |
| 専門的なアドバイス | 医療、法律、金融などの専門的な助言 |
| プライバシー | 個人の機微な情報を含む、または特定につながる内容 |
| 知的財産 | 著作権や商標などを侵害する内容 |
| 無差別武器 | 化学、生物、核、爆発物などの大量破壊兵器に関する内容 |
| ヘイト/自傷行為 | 差別的な内容、自殺や自傷を助長する内容 |
| 性的コンテンツ | 性的な描写を含む内容 |
| 選挙 | 選挙や投票について誤った情報を含む内容 |
| プロンプト インジェクション/ジェイルブレイク | システムの指示を上書きしたり、安全対策を回避したりしようとする入力 |
データ損失防止(DLP)
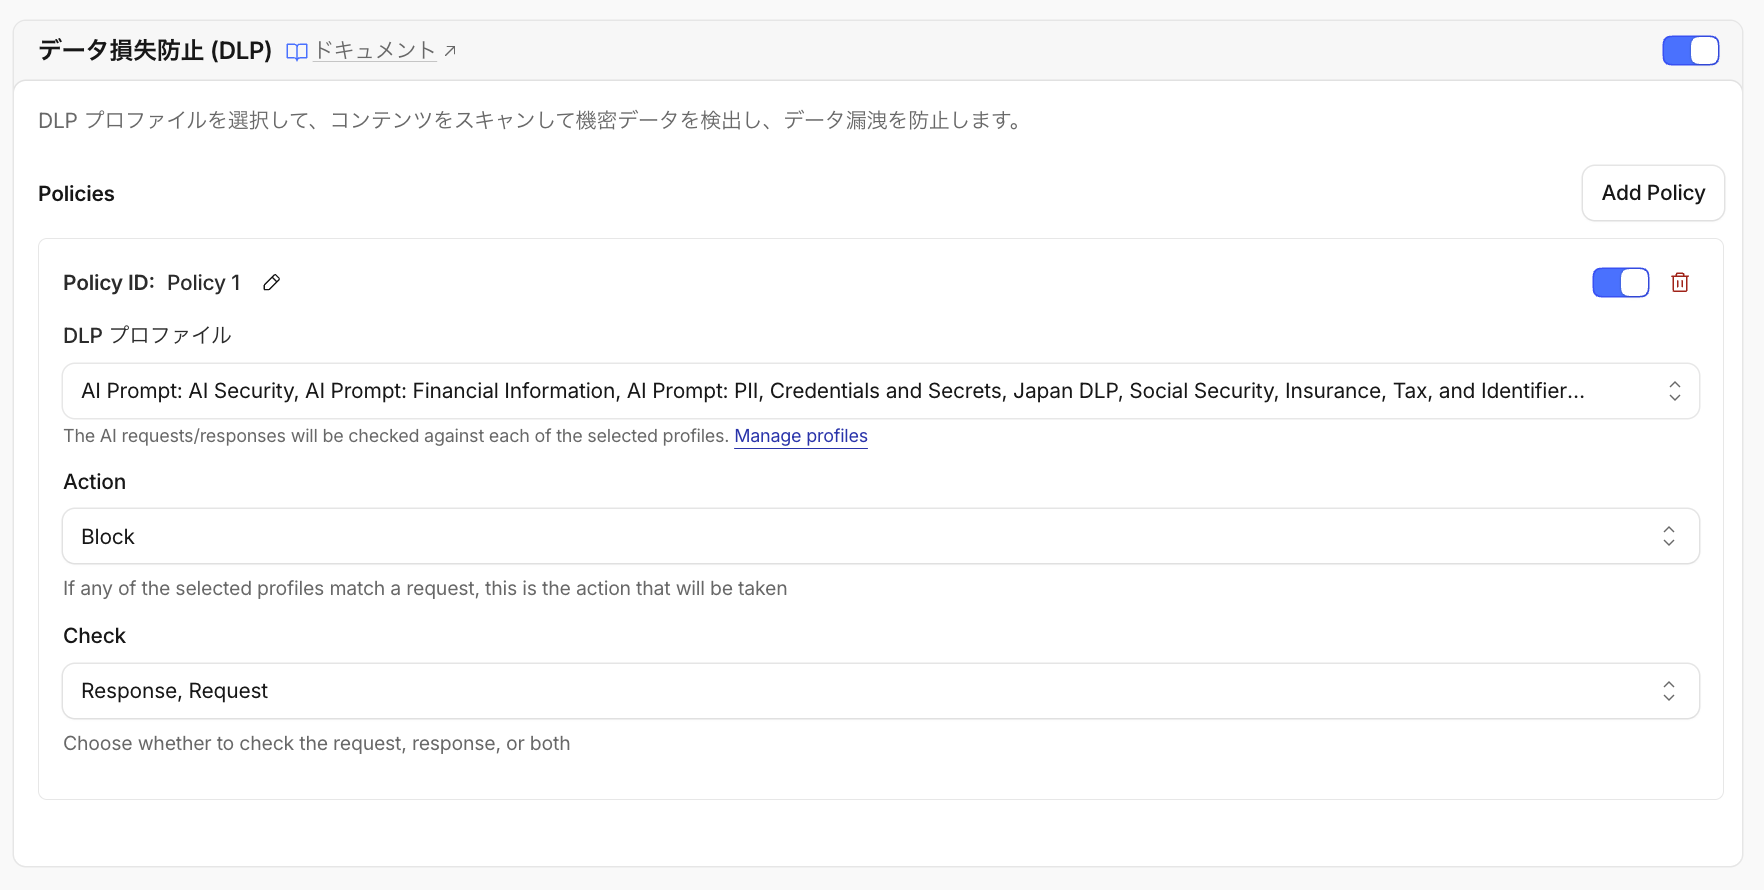
AI Gateway DLP は、Cloudflare One の DLP と同じ DLP プロファイルを使い、プロンプトとレスポンスに含まれる機密データを検出します。社内の Web 通信向けに定義したルールを、AI の通信にもそのまま適用できます。
| 要素 | 意味 |
|---|---|
| トグル(右上) | DLP 全体の有効・無効です。 |
| Policies > Add Policy | 検出の単位となるポリシーを追加します。ポリシーは複数作成でき、それぞれ個別に有効・無効を切り替えられます(右上のトグルとごみ箱)。 |
| Policy ID | ポリシーの名前です(鉛筆アイコンで変更)。ログの判定結果に表示されます。 |
| DLP プロファイル | 検査に使うプロファイルです(複数選択)。「Manage profiles」から Cloudflare One の DLP 設定に移動します。 |
| Action | いずれかのプロファイルに一致したときの動作です。Flag(記録のみ)または Block(拒否)。 |
| Check | 検査の対象です。Request(プロンプト)、Response(レスポンス)、または両方。 |
本環境で選択されているプロファイル
| プロファイル | 検出する内容 |
|---|---|
| AI Prompt: AI Security | AI プロンプト向けの事前定義プロファイル。セキュリティに関わる内容を検出します(具体的な検出項目は Cloudflare One の DLP プロファイル画面で確認できます) |
| AI Prompt: Financial Information | プロンプト内の金融情報 |
| AI Prompt: PII | プロンプト内の個人情報 |
| Credentials and Secrets | API キー、アクセストークン、秘密鍵などの認証情報 |
| Japan DLP | マイナンバーなど、日本固有の個人情報(カスタムプロファイルと考えられます) |
| Social Security, Insurance, Tax, and Identifier Numbers | 各国の社会保障番号、保険番号、税番号などの識別番号 |
表示が途中で省略されているため、ほかにもプロファイルが選択されている可能性があります。
04
接続と制御
プロバイダーとの接続(キー、ルート)と、ゲートウェイの入口(ドメイン、認証、ポリシー)を設定するタブです。
プロバイダーキー(BYOK)
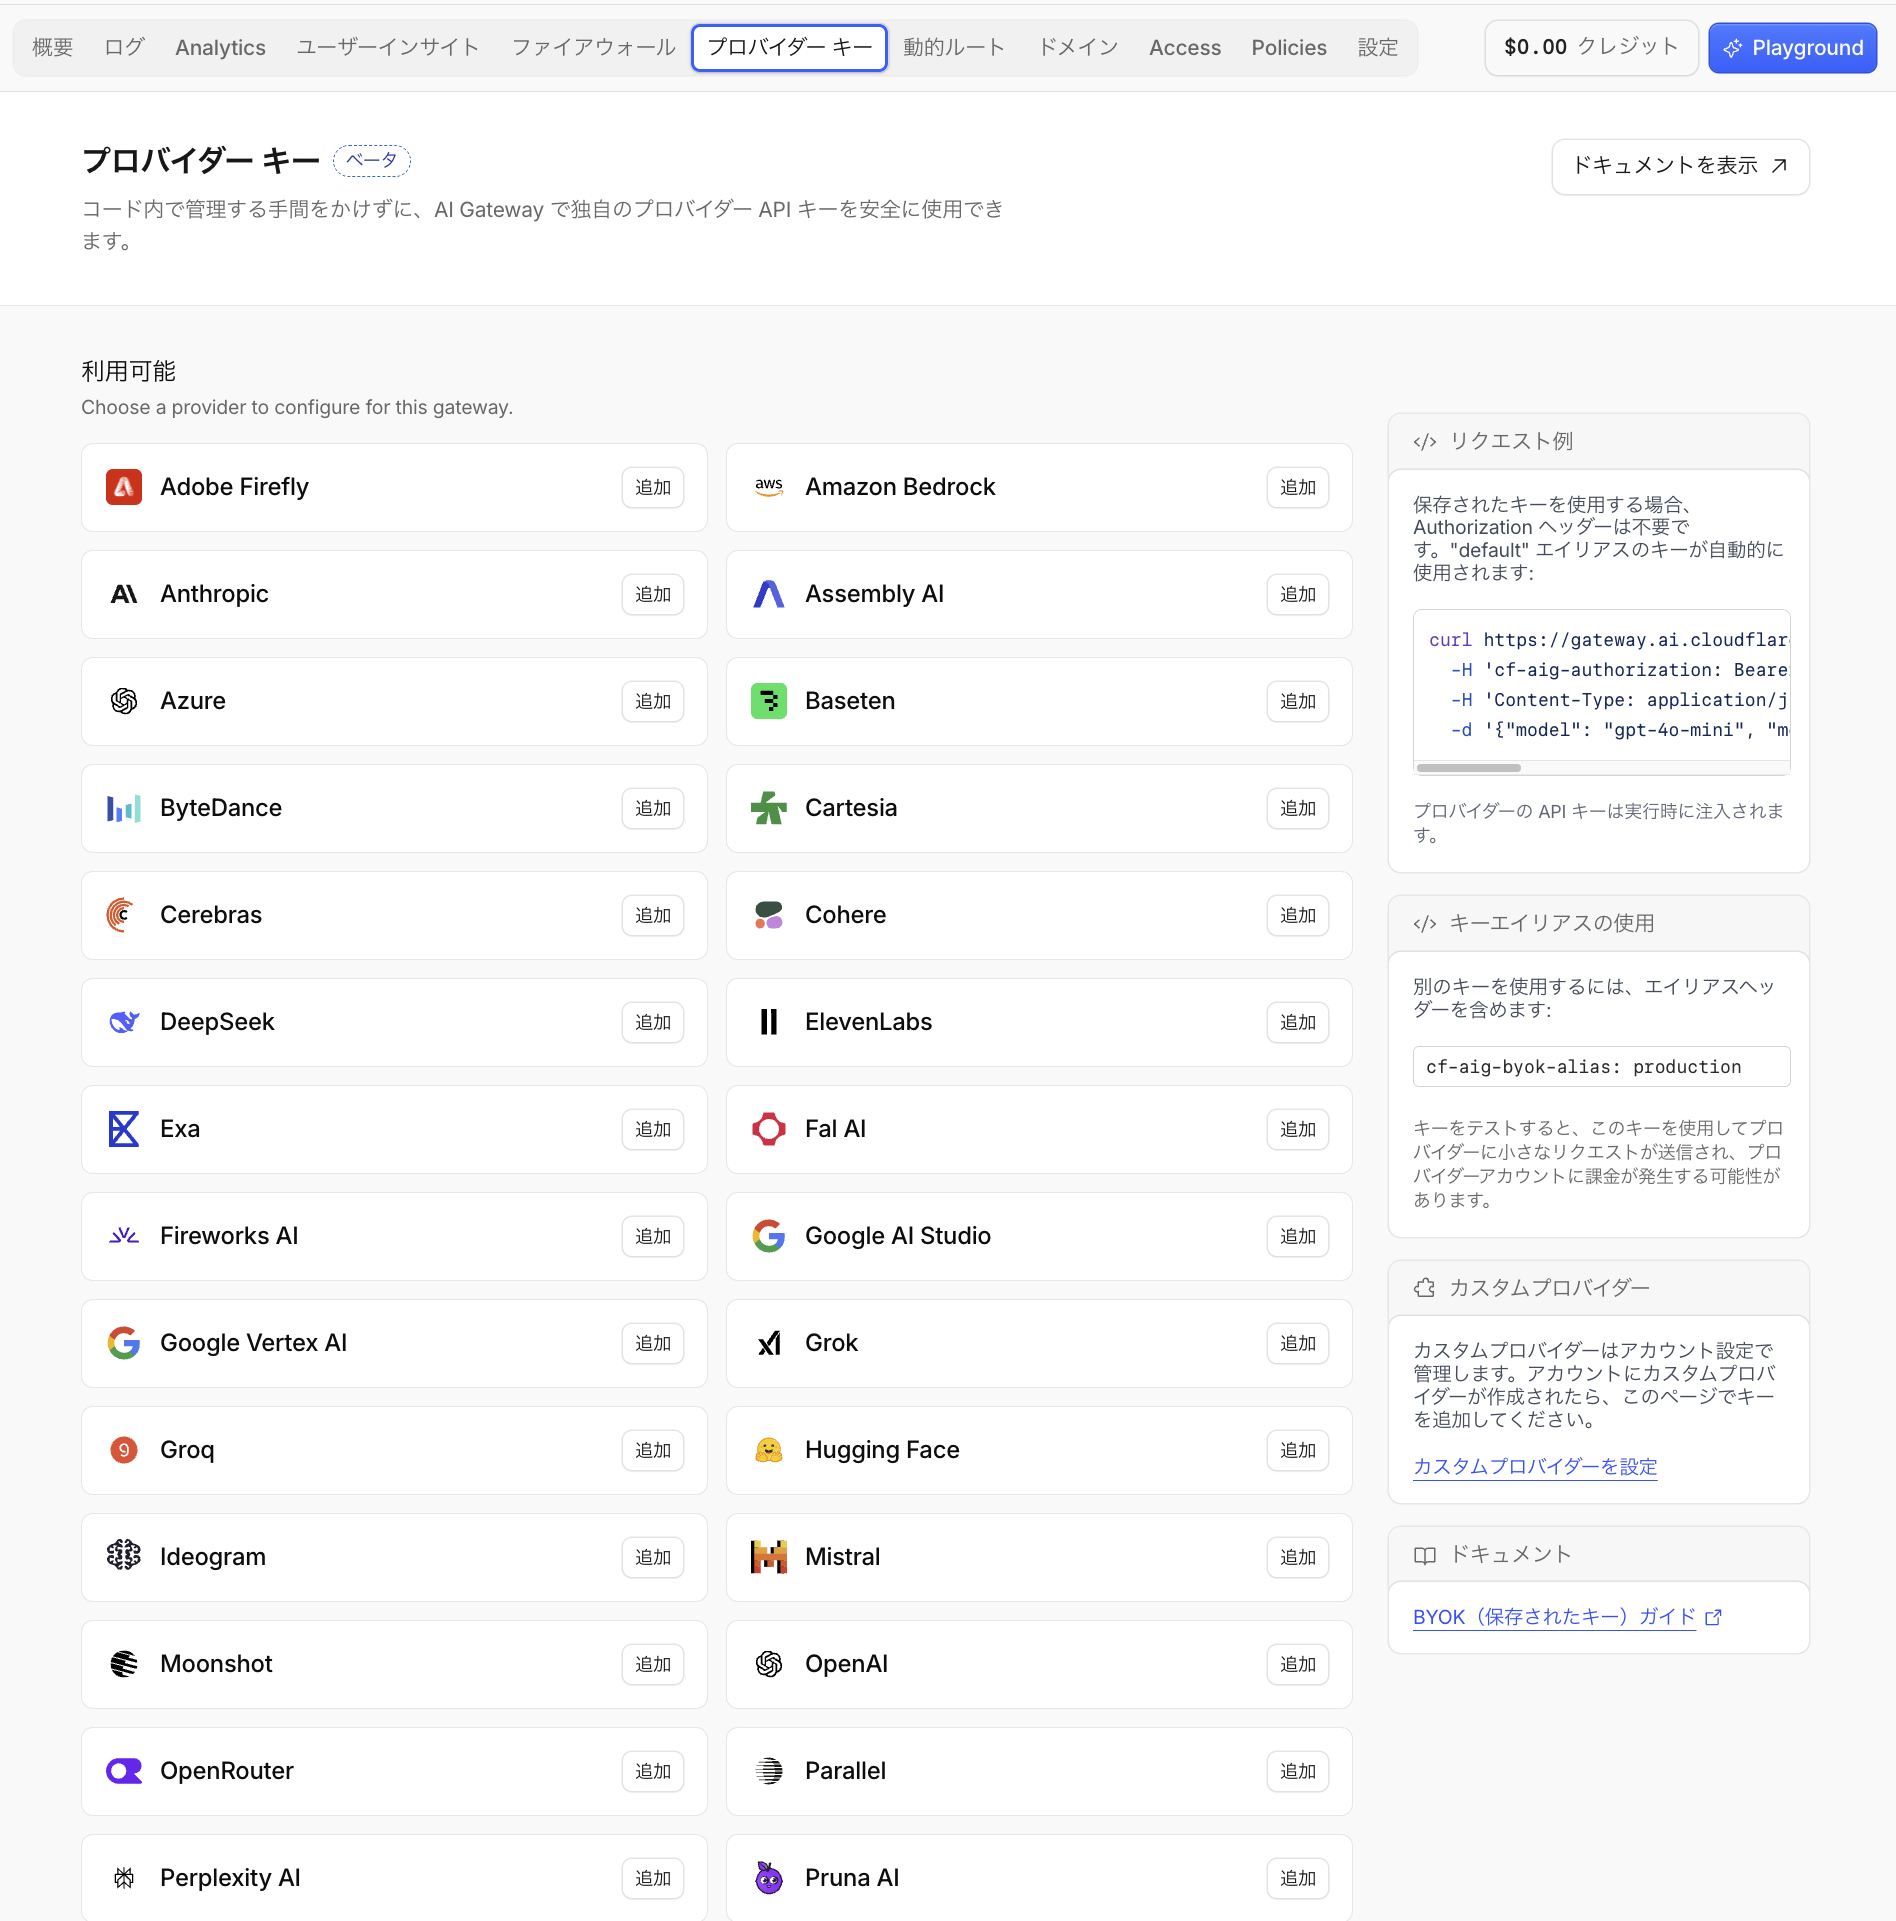
BYOK(Bring Your Own Keys、保存されたキー)は、各プロバイダーの API キーを Cloudflare の Secrets Store に保管し、リクエストの実行時にゲートウェイが注入する仕組みです。アプリのコードや環境変数にプロバイダーのキーを置かずに済み、キーのローテーションもダッシュボードで完結します。
| 要素 | 意味 |
|---|---|
| 利用可能(プロバイダー一覧) | キーを登録できるプロバイダーです。Adobe Firefly、Amazon Bedrock、Anthropic、Azure、Google AI Studio、Google Vertex AI、OpenAI、Mistral、Groq、DeepSeek、Perplexity AI、OpenRouter など。「追加」からキーを登録します。 |
| リクエスト例 | 保存されたキーを使う場合、プロバイダーの Authorization ヘッダーは不要です。ゲートウェイの認証トークン(cf-aig-authorization)だけを送ると、"default" エイリアスのキーが自動的に使われます。 |
| キーエイリアスの使用 | 同じプロバイダーに複数のキーを登録した場合、cf-aig-byok-alias: production のようにヘッダーでキーを選びます。本番と検証、部署ごとにキーを分けると、プロバイダー側の請求も分けられます。 |
| キーのテスト | 登録したキーで小さなリクエストを送り、有効か確認します。プロバイダー側で課金が発生する場合があります。 |
| カスタムプロバイダー | 一覧にないプロバイダー(社内の推論基盤など)をアカウント設定で定義すると、ここでキーを登録できます。 |
動的ルート
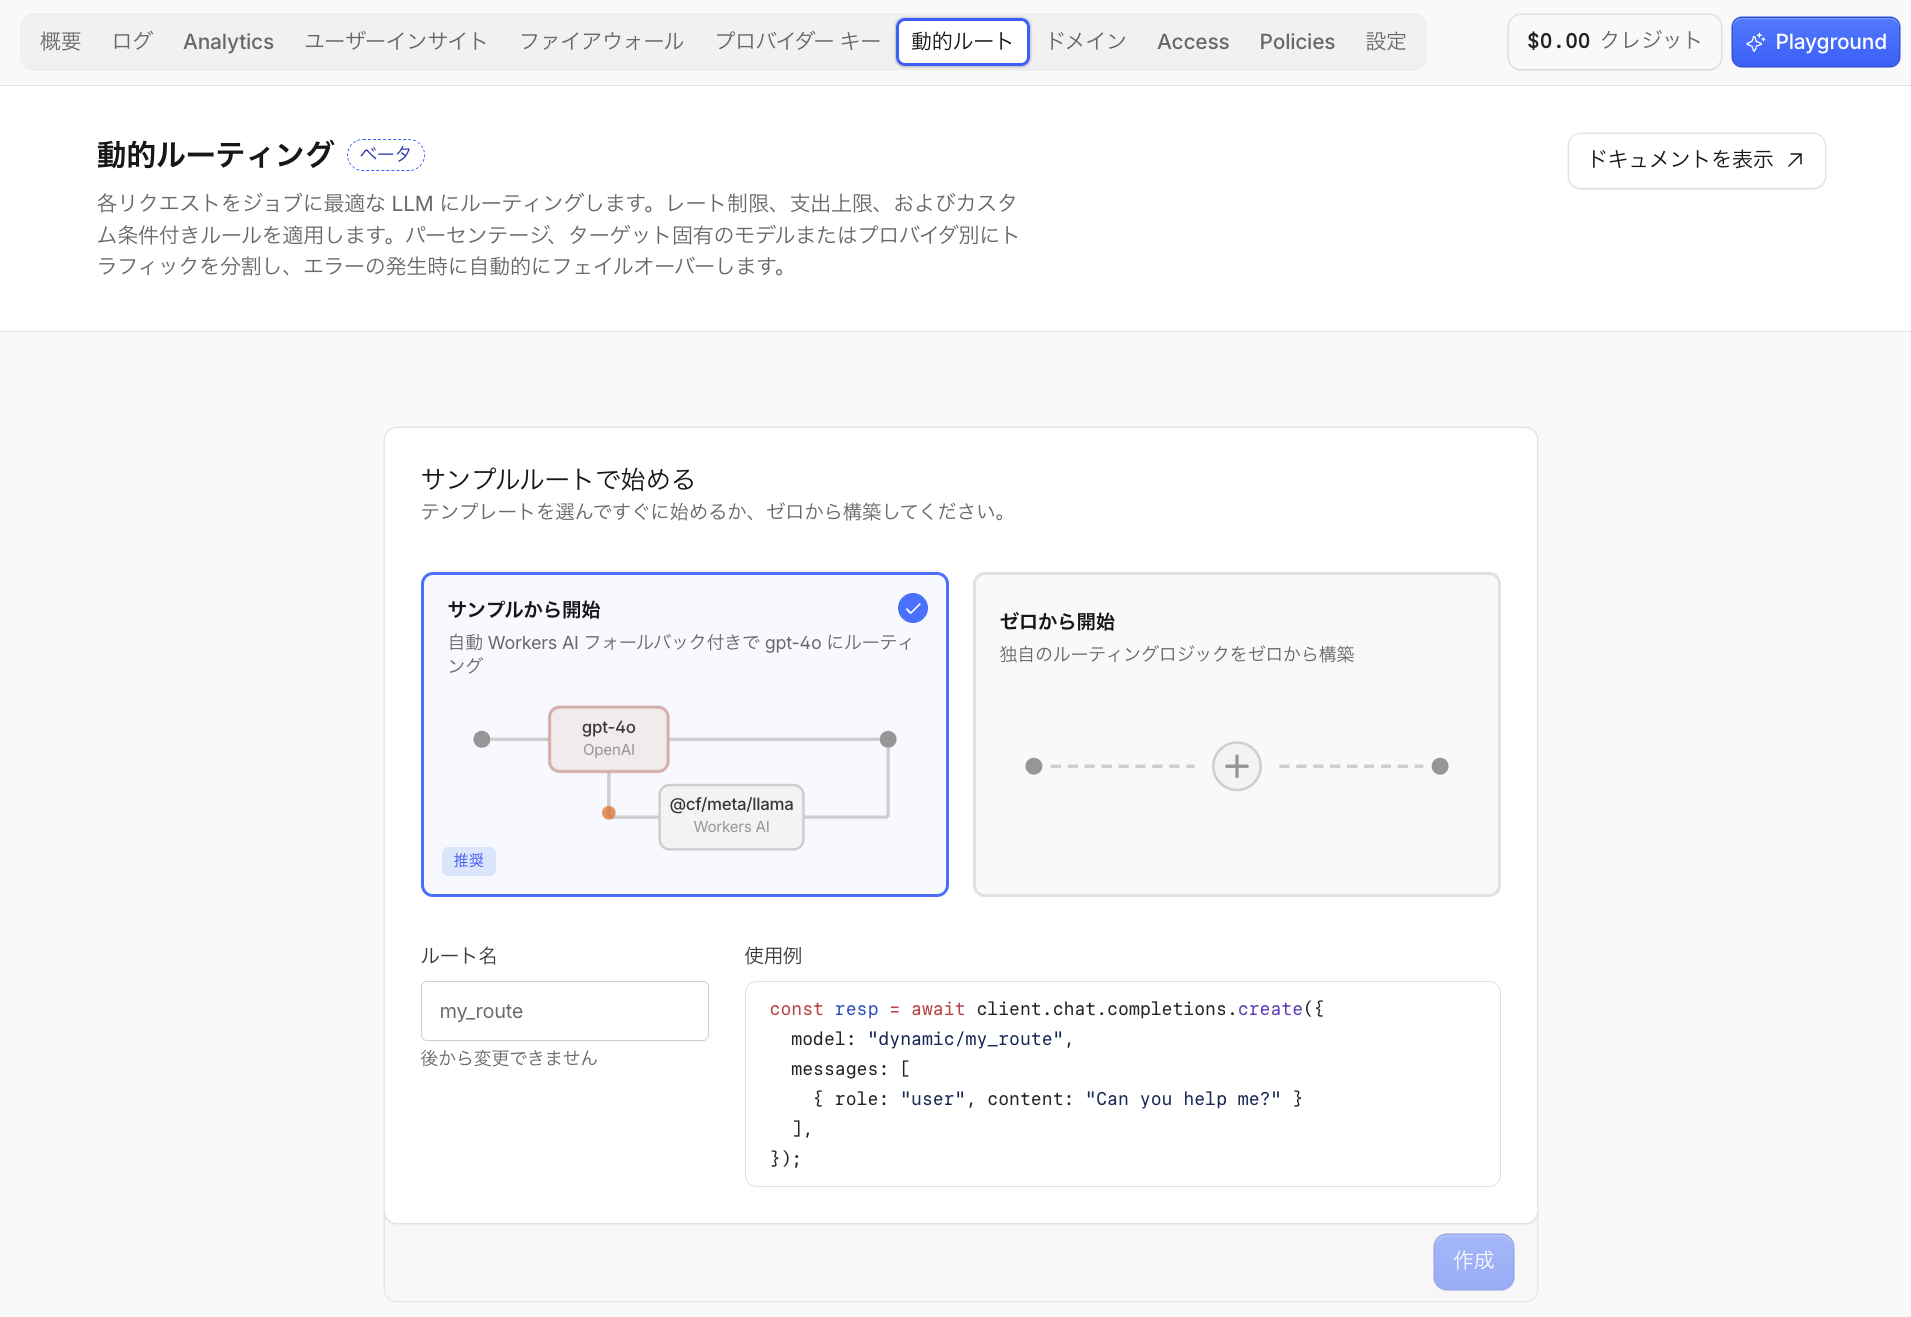
Dynamic Routing は、リクエストをどのモデルに送るかを、コードではなくゲートウェイ側のフローで決める機能です。アプリはモデル名の代わりに "model": "dynamic/my_route" とルート名を指定します。
| 要素 | 意味 |
|---|---|
| サンプルから開始(推奨) | 「gpt-4o(OpenAI)に送り、エラー時は Workers AI の Llama に自動で切り替える」テンプレートです。図のオレンジの点がフォールバックの分岐です。 |
| ゼロから開始 | 空のフローから独自のルールを組み立てます。 |
| ルート名 | アプリから指定する名前です。作成後は変更できません。 |
| 使用例 | OpenAI 互換の SDK から呼び出すコードの例です。 |
フローで使える主な要素
| 要素 | 用途の例 |
|---|---|
| 条件 | メタデータ(部署、プラン、ユーザー ID など)に応じてモデルを分けます。 |
| 割合 | トラフィックの一部だけを新しいモデルに送り、品質を比較します(A/B テスト、段階的な切り替え)。 |
| レート制限・支出上限 | 上限に達したら、安価なモデルに切り替えるか拒否します。 |
| フォールバック | プロバイダーの障害やエラー時に、別のプロバイダーのモデルで応答します。 |
ドメイン
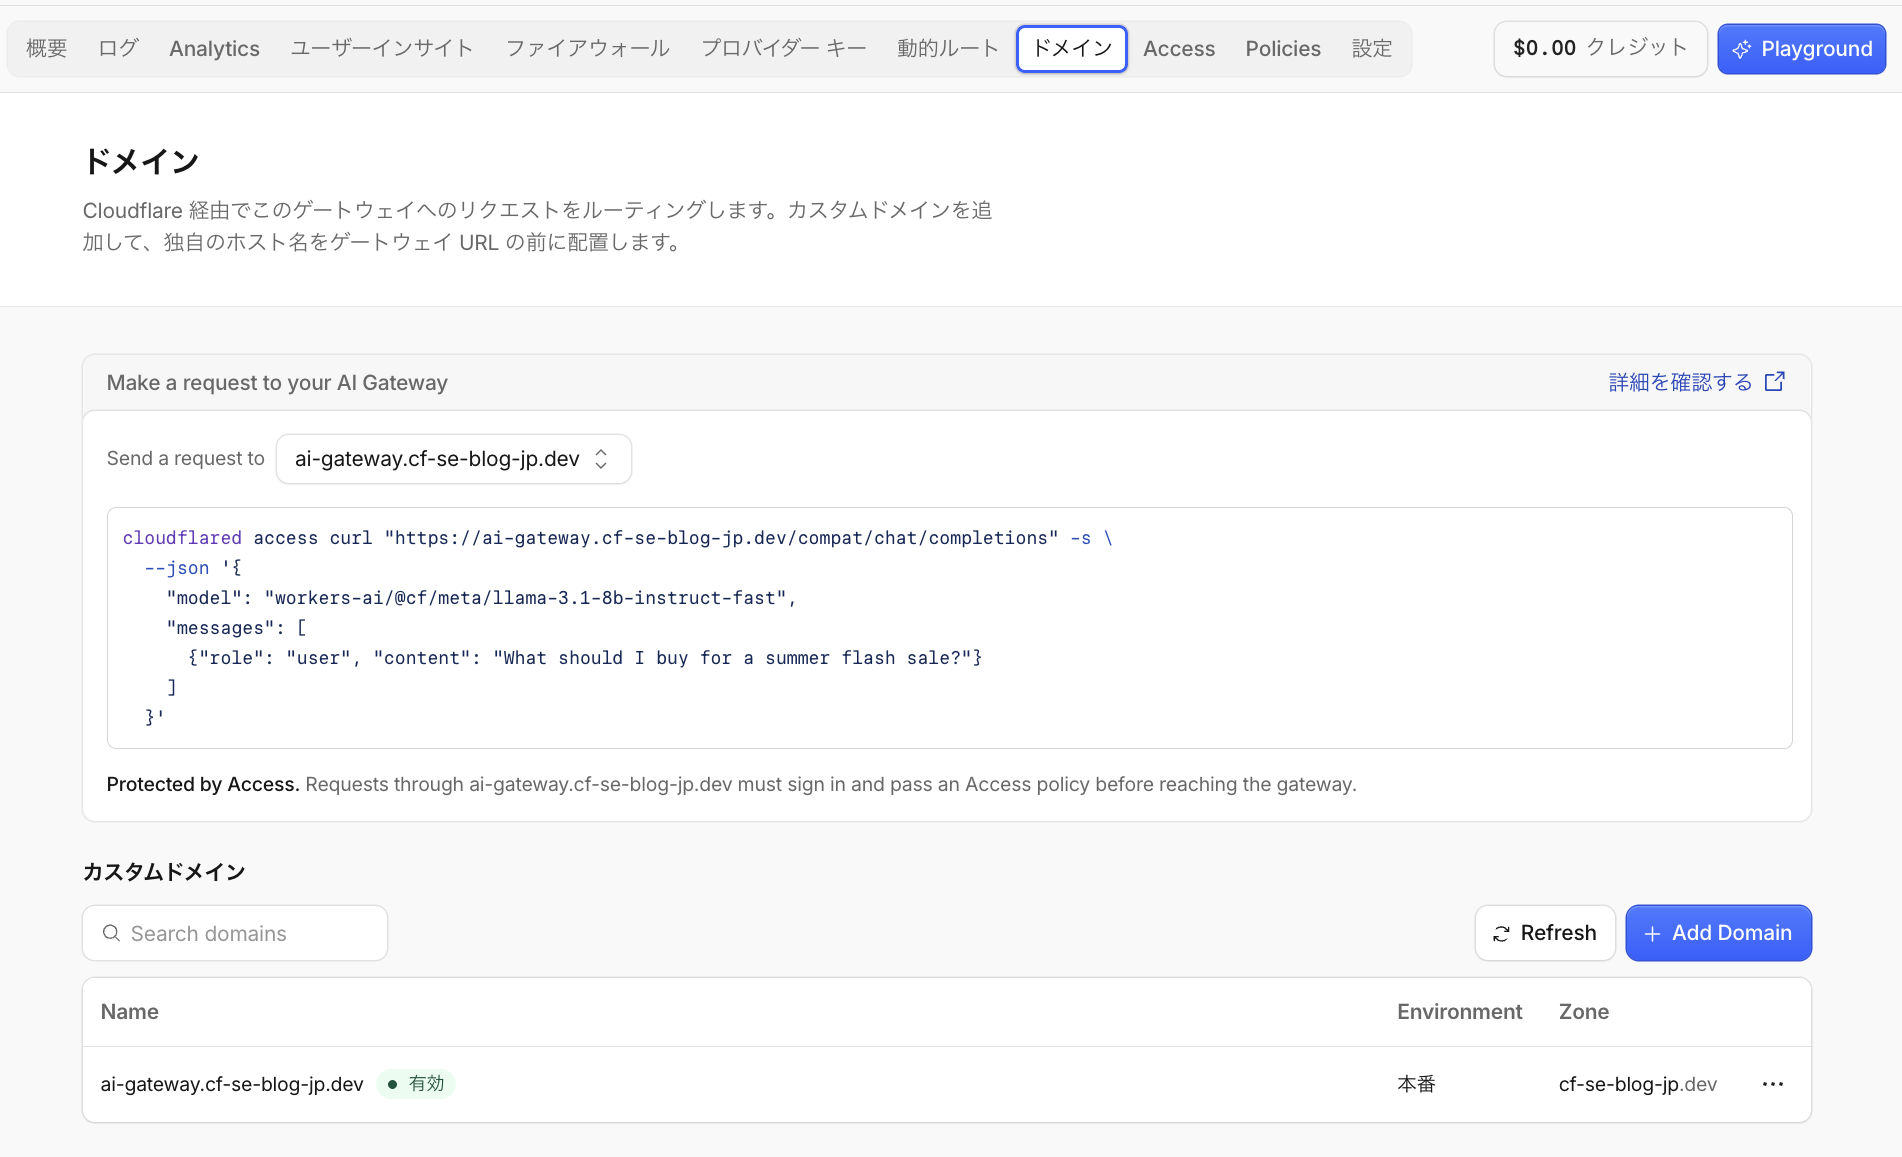
| 要素 | 意味 |
|---|---|
| Make a request to your AI Gateway | 選択したホスト名に送るリクエストの例です。Access で保護されているため、cloudflared access curl でログインしてから送る例になっています。/compat/chat/completions は OpenAI 互換のエンドポイントで、"model": "workers-ai/@cf/meta/llama-3.1-8b-instruct-fast" のようにプロバイダーとモデルを指定します。 |
| Protected by Access | このホスト名へのリクエストは、Access にサインインしてポリシーを満たさないとゲートウェイに届かない、という説明です。 |
| カスタムドメイン | 登録済みのホスト名の一覧です。Name(ホスト名と状態)、Environment(本番など)、Zone(所属するゾーン)を表示します。「Add Domain」で追加します。 |
カスタムドメインを使うと、アプリの接続先を gateway.ai.cloudflare.com/v1/{account_id}/… ではなく自社のホスト名にでき、アカウント ID を URL に含めずに済みます。さらに Access で保護すると、認証済みの利用者の ID がログ、ユーザーインサイト、Policies に引き継がれます。
ai-gateway.cf-se-blog-jp.dev(ゾーン cf-se-blog-jp.dev、本番、有効)が登録され、Access で保護されています。Access
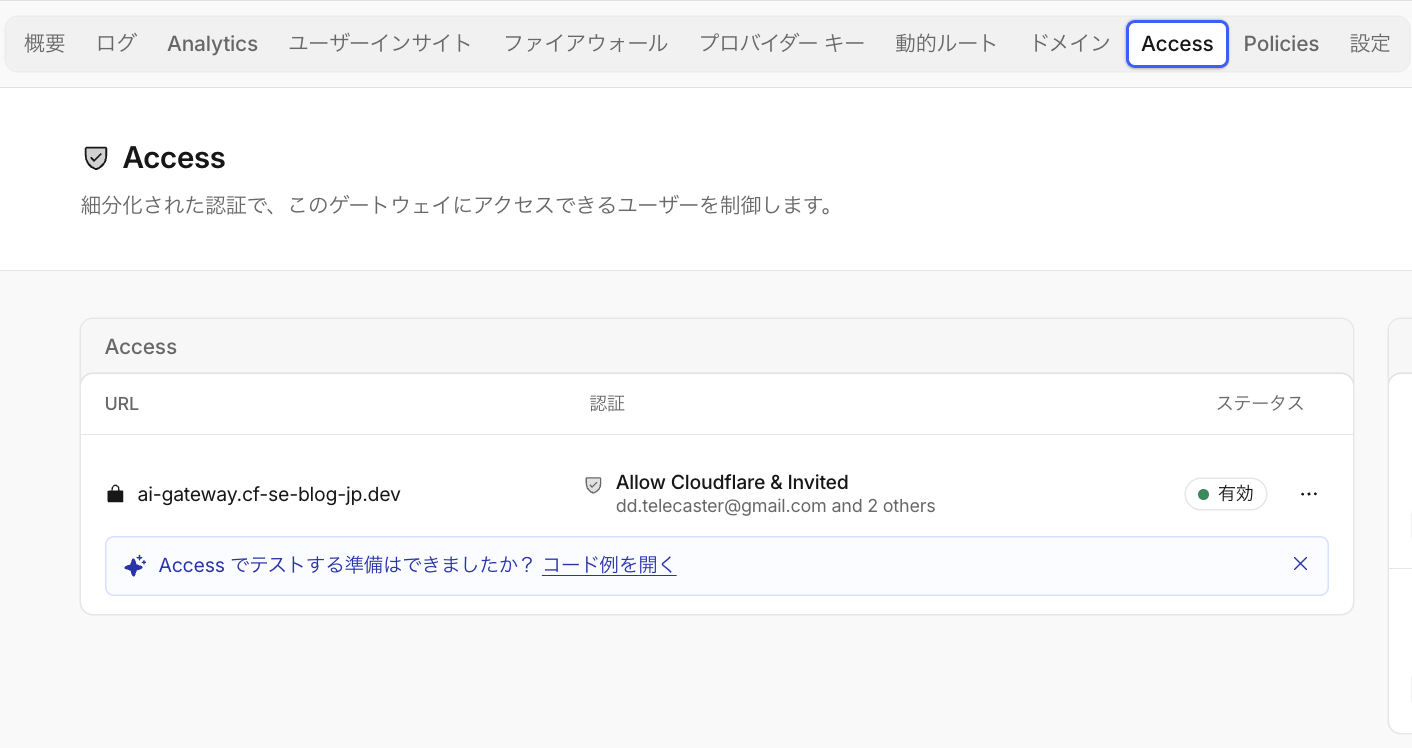
| 列 | 意味 |
|---|---|
| URL | Access で保護しているゲートウェイのホスト名です。 |
| 認証 | 適用している Access ポリシーです。本環境は「Allow Cloudflare & Invited」で、Cloudflare の社員と招待した 3 名を許可しています。 |
| ステータス | 保護が有効かどうかです。 |
| コード例を開く | Access 経由でゲートウェイを呼び出すコードの例を表示します。 |
Access のポリシーでは、IdP のグループ、メールドメイン、デバイスの状態(WARP の接続、ポスチャ)などを条件にできます。人がブラウザや CLI から使う場合はログイン、アプリやエージェントから使う場合はサービストークンで認証します。
Policies
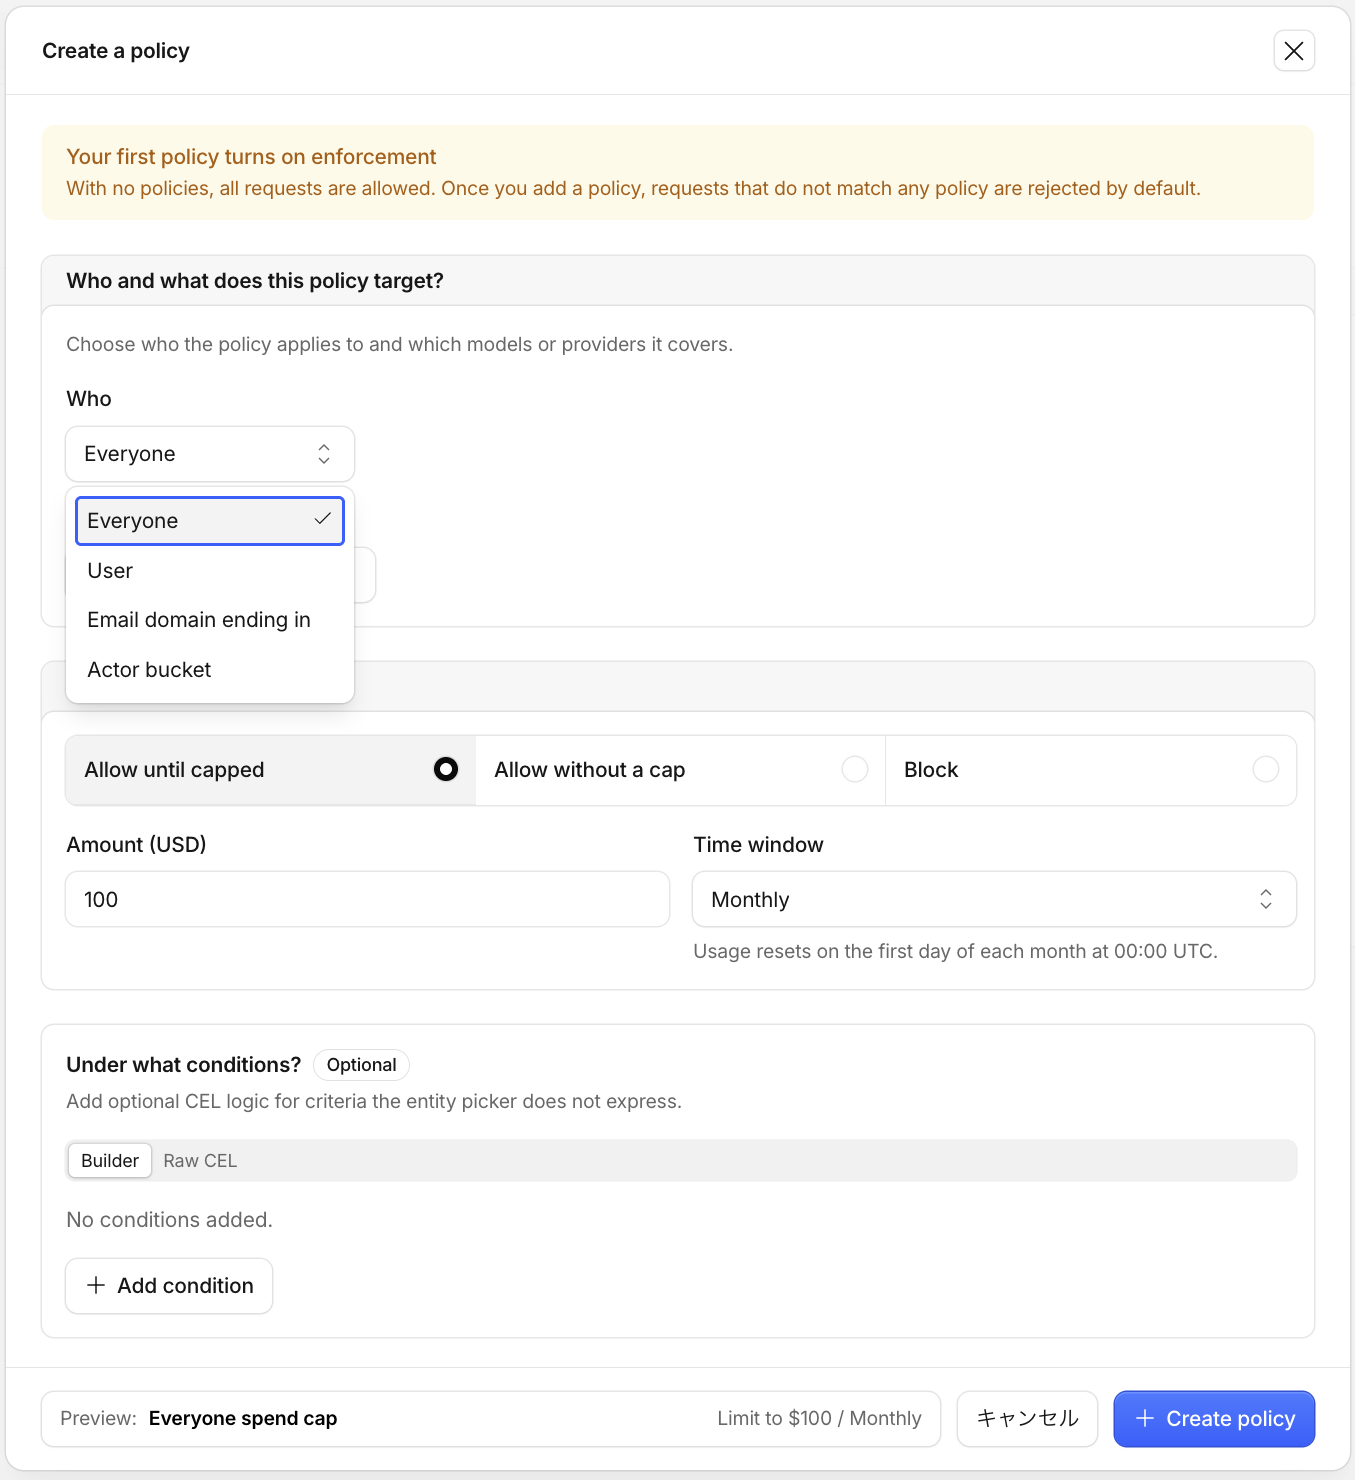
Policies は、誰が・どのモデルやプロバイダーを・どこまで使えるかを定義するタブです。スクリーンショットはポリシーの作成画面です。
| 項目 | 意味 |
|---|---|
| Who | ポリシーの対象者です。Everyone(全員)、User(特定の利用者)、Email domain ending in(メールドメイン)、Actor bucket(利用者のグループ)から選びます。利用者の識別には Access またはメタデータが必要です。 |
| What(対象のモデル・プロバイダー) | ポリシーを適用するモデルやプロバイダーです(スクリーンショットではドロップダウンに隠れています)。 |
| アクション | Allow until capped(上限まで許可)、Allow without a cap(上限なしで許可)、Block(拒否)。 |
| Amount(USD)/Time window | 上限の金額と期間です。Monthly の場合、毎月 1 日 00:00 UTC にリセットされます(日本時間では 1 日の 9:00)。 |
| Under what conditions?(任意) | 対象者の選択だけでは表せない条件を CEL で追加します。Builder(画面操作)と Raw CEL(式を直接記述)を切り替えられます。 |
| Preview | 作成されるポリシーの要約です(例:Everyone spend cap / Limit to $100 / Monthly)。 |
05
設定
ログ、キャッシュ、レート制限、認証など、ゲートウェイ全体の動作を設定します。
全般・ログ
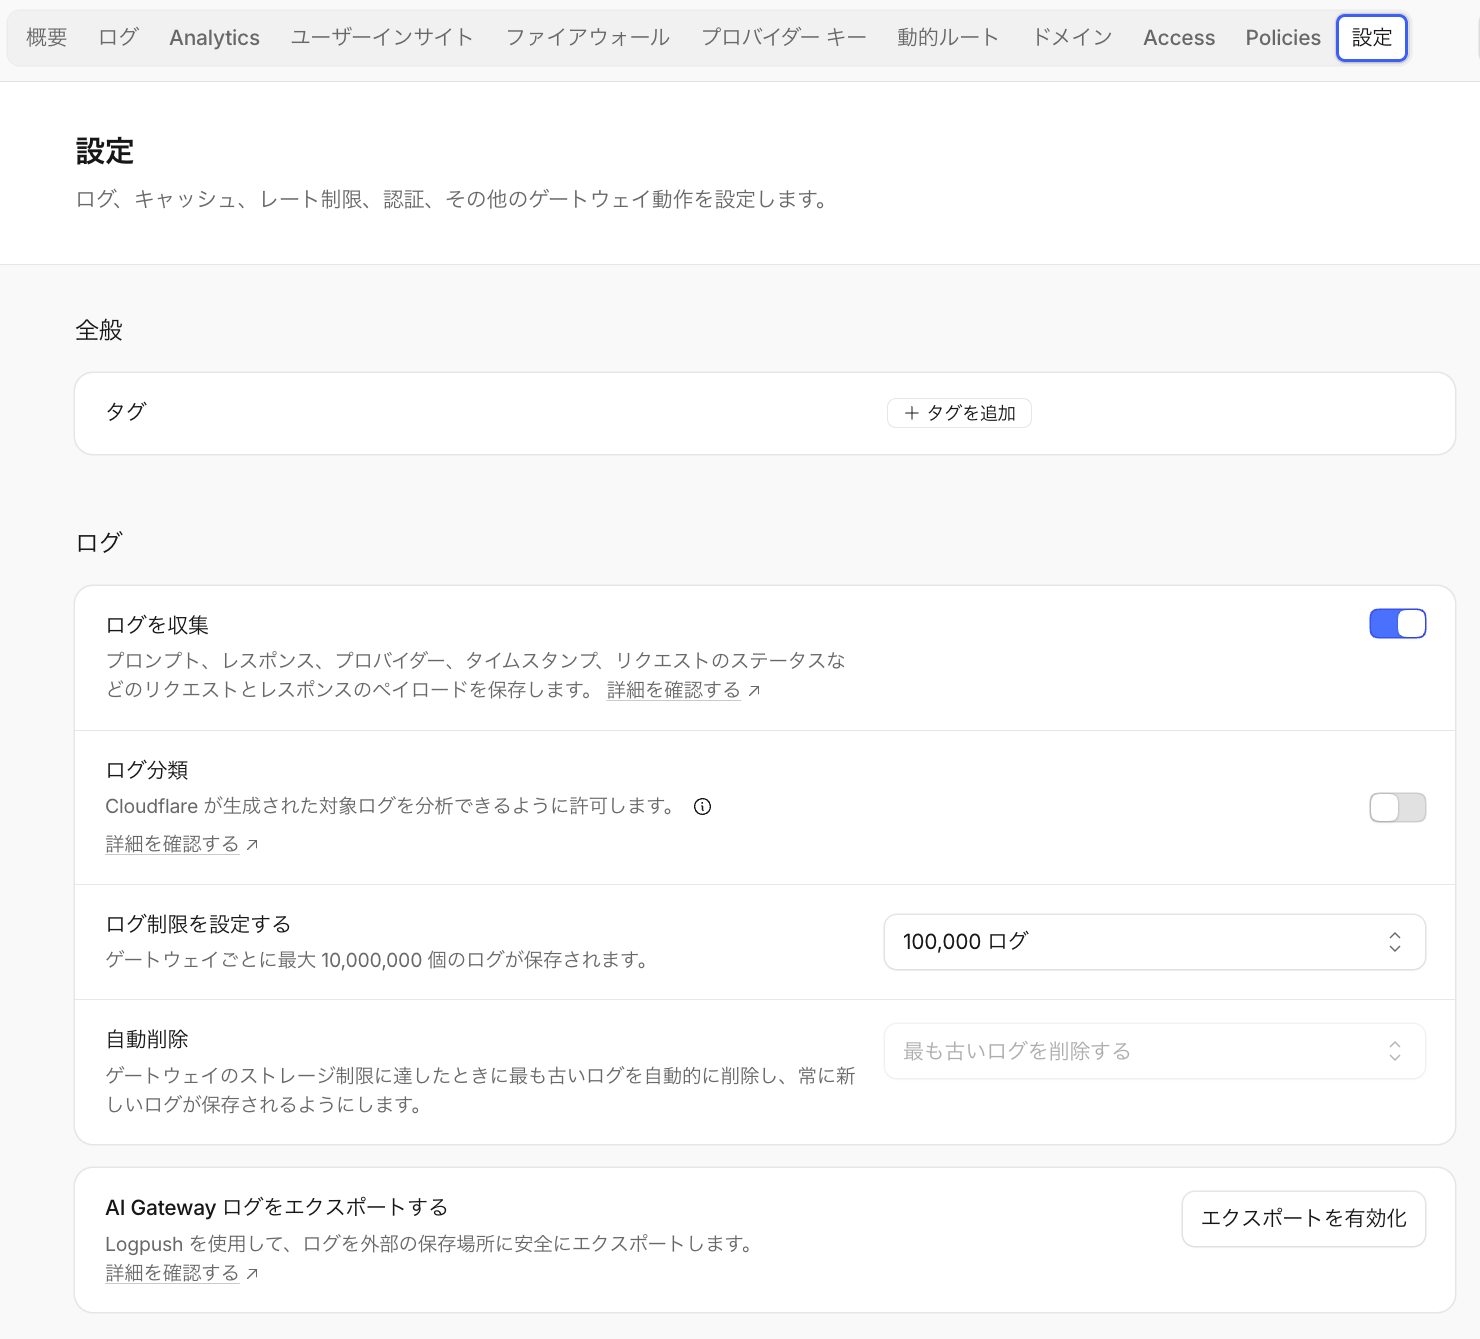
| 項目 | 意味 | 本環境 |
|---|---|---|
| タグ | ゲートウェイを分類するラベルです(部署、環境など)。 | なし |
| ログを収集 | プロンプト、レスポンス、プロバイダー、タイムスタンプ、ステータスなどを保存します。無効にしても Analytics の集計は残りますが、本文は確認できなくなります。機密性の高い用途では、リクエストごとに cf-aig-collect-log: false で記録を止めることもできます。 | 有効 |
| ログ分類 | Cloudflare が保存済みのプロンプトとレスポンスを分析し、タスクとモデルの適合度を判定することを許可します。ユーザーインサイトの「タスクとモデルの分析」に必要です。既定は無効で、ゲートウェイごとに有効にします。「ログを収集」も有効である必要があり、両方が有効な間の記録だけが分類の対象です。 | 無効 |
| ログ制限を設定する | 保存するログの件数の上限です。ゲートウェイごとに最大 10,000,000 件まで設定できます。 | 100,000 件 |
| 自動削除 | 上限に達したときに、最も古いログから削除して新しいログを保存し続けます。 | 最も古いログを削除 |
| AI Gateway ログをエクスポートする | Logpush で R2、S3、SIEM などの外部ストレージにログを送ります。長期保管や監査に使います。 | 未設定 |
パフォーマンス
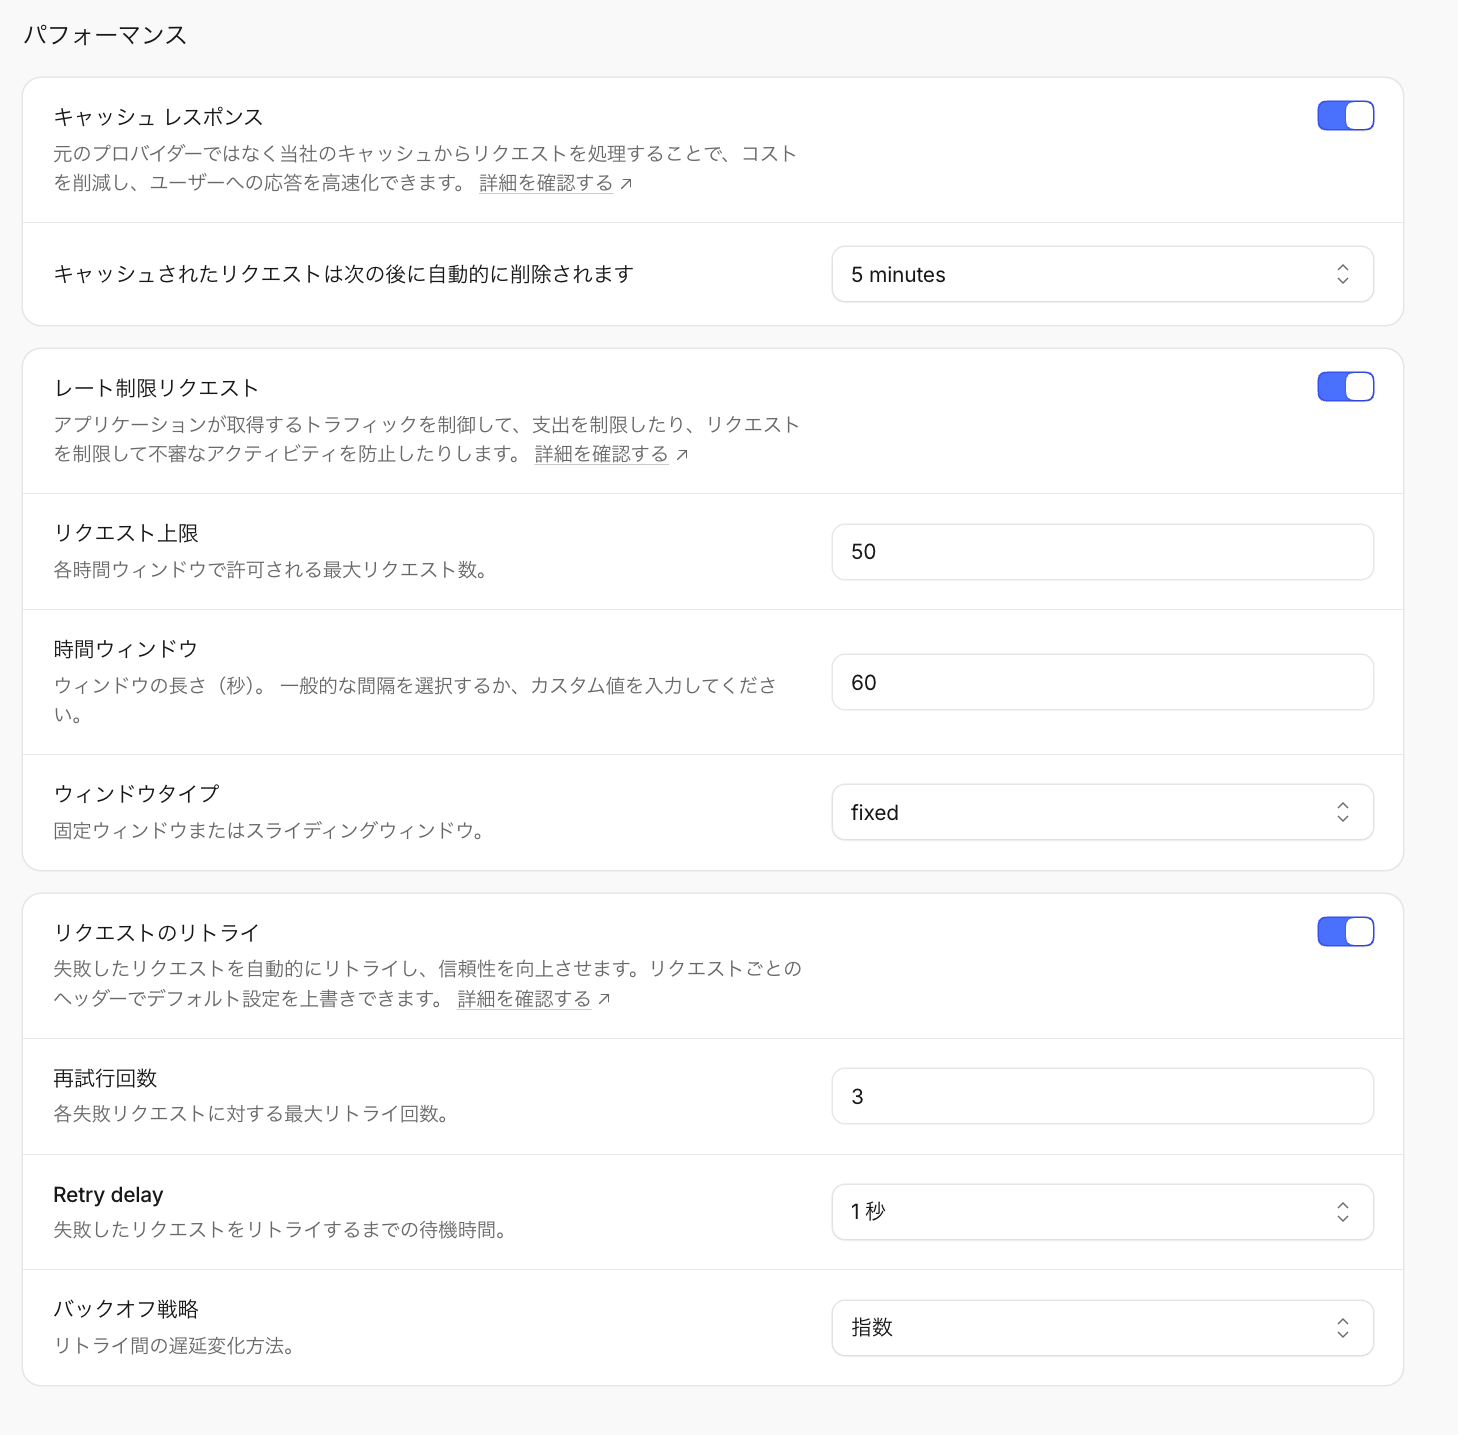
| 項目 | 意味 | 本環境 |
|---|---|---|
| キャッシュ レスポンス | 完全に同一のリクエストに対して、プロバイダーに送らずキャッシュから応答します。コストを抑え、応答を速くします。意味が近いだけの質問はヒットしません。 | 有効 |
| キャッシュの保持期間 | キャッシュを自動で削除するまでの時間です。リクエストごとに cf-aig-cache-ttl で上書き、cf-aig-skip-cache で回避できます。 | 5 分 |
| レート制限リクエスト | ゲートウェイが受け付けるリクエスト数を制限します。上限を超えると 429 を返します。 | 有効 |
| リクエスト上限/時間ウィンドウ | 時間ウィンドウ(秒)あたりの最大リクエスト数です。 | 60 秒あたり 50 件 |
| ウィンドウタイプ | fixed(区切られた期間ごとにカウントをリセット)または sliding(直近の期間で常にカウント。境界での集中を防ぐ)。 | fixed |
| リクエストのリトライ | プロバイダーがエラーを返したときに、ゲートウェイが自動で再試行します。リクエストごとのヘッダーで既定値を上書きできます。 | 有効 |
| 再試行回数 | 1 件あたりの最大リトライ回数です。 | 3 回 |
| Retry delay | リトライまでの待ち時間です。 | 1 秒 |
| バックオフ戦略 | リトライごとの待ち時間の増やし方です。定数、線形、指数から選びます。指数では 1 秒、2 秒、4 秒と倍になり、プロバイダーの負荷が高いときに有効です。 | 指数 |
支出
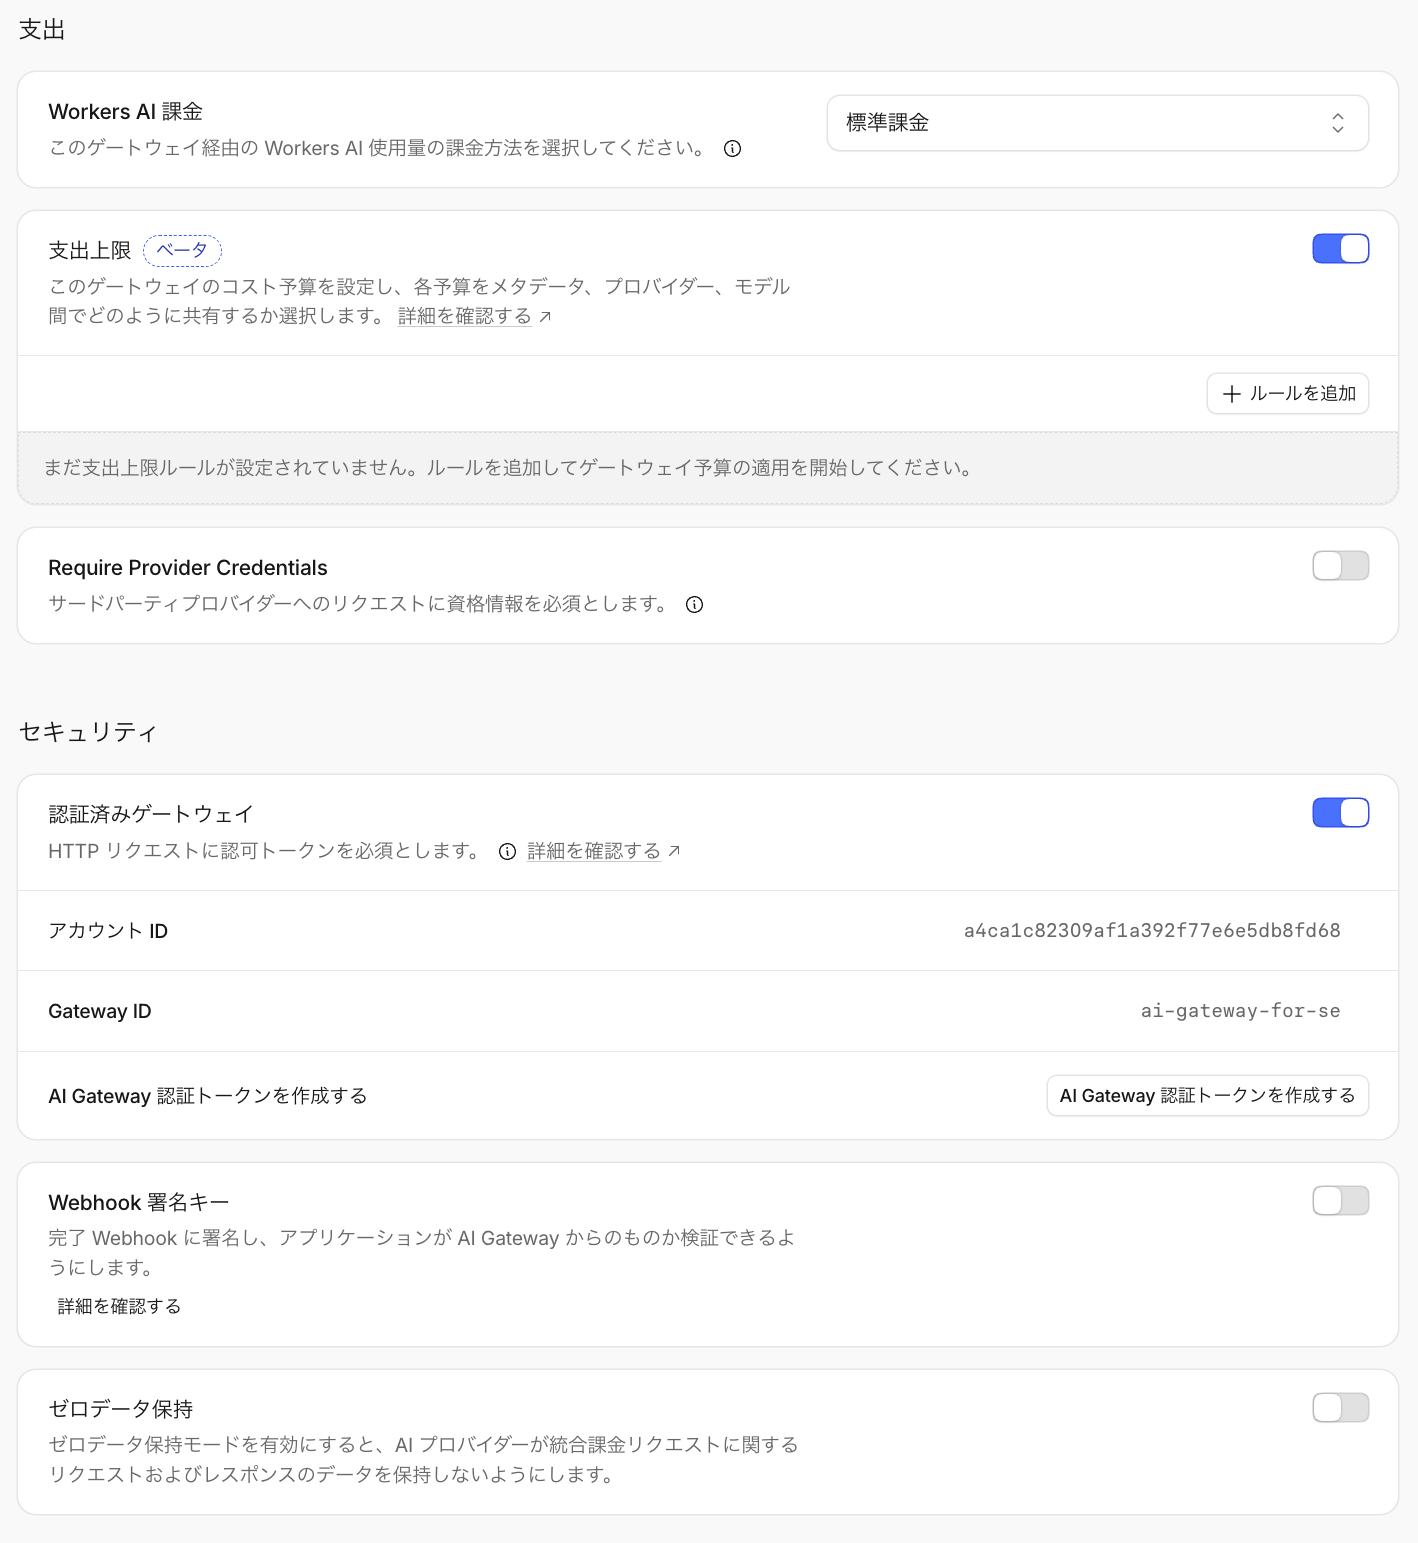
| 項目 | 意味 | 本環境 |
|---|---|---|
| Workers AI 課金 | このゲートウェイ経由の Workers AI 利用をどのように課金するかの選択です。 | 標準課金 |
| 支出上限 ベータ | Spend limits。トークン数とモデルの単価から累計の支出を計算し、予算に達すると期間がリセットされるまで 429 を返します。予算はモデル、プロバイダー、メタデータ(ユーザー ID、チーム、アプリなど)の組み合わせで分けられ、期間は fixed と sliding から選べます(例:利用者ごとに 1 日 200 ドル)。単価が分かっているモデルであれば、統合課金と BYOK のどちらのリクエストにも適用されます。 | 有効(ルールなし) |
| Require Provider Credentials | サードパーティのプロバイダーへのリクエストに、プロバイダーの資格情報を必須にします。有効にすると、キーを持たないリクエストが BYOK や統合課金で処理されるのを防げます。 | 無効 |
セキュリティ
| 項目 | 意味 | 本環境 |
|---|---|---|
| 認証済みゲートウェイ | Authenticated Gateway。すべてのリクエストに、AI Gateway の認証トークン(cf-aig-authorization: Bearer <token>)を必須にします。ゲートウェイの URL を知られても、第三者に使われることを防ぎます。 | 有効 |
| アカウント ID/Gateway ID | エンドポイントの URL に含まれる識別子です。 | ai-gateway-for-se |
| AI Gateway 認証トークンを作成する | AI Gateway の Run 権限を持つ API トークンを作成します。 | — |
| Webhook 署名キー | 非同期の処理が完了したときに送る Webhook に署名し、受け取ったアプリが AI Gateway からの通知であることを検証できるようにします。 | 無効 |
| ゼロデータ保持 | 統合課金で処理するリクエストについて、AI プロバイダーにリクエストとレスポンスのデータを保持させないモードです。 | 無効 |
統合・危険ゾーン
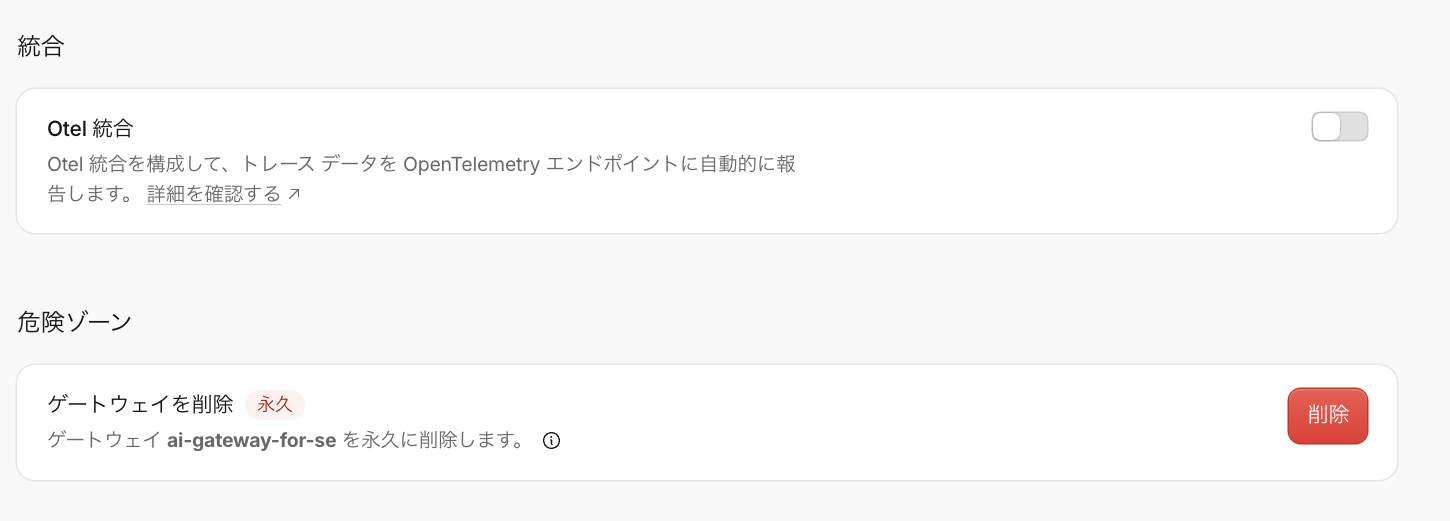
| 項目 | 意味 | 本環境 |
|---|---|---|
| Otel 統合 | トレースデータを OpenTelemetry のエンドポイントに送ります。既存の監視基盤(Datadog、Honeycomb など)で AI の呼び出しを確認できます。 | 無効 |
| ゲートウェイを削除 | ゲートウェイを完全に削除します。元に戻せません。このゲートウェイを指しているアプリはエラーになります。 | — |
06
早見表
リクエストヘッダー
アプリからリクエストごとにゲートウェイの動作を指定するヘッダーです。
| ヘッダー | 用途 |
|---|---|
cf-aig-authorization | 認証済みゲートウェイのトークン(Bearer <token>) |
cf-aig-metadata | ユーザー ID、部署などのメタデータ(JSON)。ログ、ユーザーインサイト、支出上限、動的ルートで利用 |
cf-aig-byok-alias | 保存されたキーのうち、使うキーのエイリアス |
cf-aig-cache-ttl | このリクエストのキャッシュ保持期間(秒) |
cf-aig-skip-cache | キャッシュを使わずにプロバイダーへ送る |
cf-aig-cache-key | キャッシュのキーを独自に指定する |
cf-aig-collect-log | false でこのリクエストのログを保存しない |
制御機能の使い分け
| 目的 | 使う機能 | 単位 |
|---|---|---|
| ゲートウェイの無断利用を防ぐ | 認証済みゲートウェイ | トークン |
| 利用者を認証・識別する | Access(カスタムドメイン)、メタデータ | 利用者 |
| 利用者ごとに許可・上限を設ける | Policies | 利用者・グループ |
| 部署やモデルごとの予算を守る | 支出上限(設定)、動的ルートの予算 | メタデータ・プロバイダー・モデル |
| 過剰な呼び出しを止める | レート制限(設定) | ゲートウェイ全体 |
| 有害な内容・インジェクションを止める | Guardrails | カテゴリ・方向 |
| 機密データの送受信を止める | DLP | DLP プロファイル |
| 障害時も応答を続ける | リトライ、動的ルートのフォールバック | リクエスト |
UI 表記の注意点
| 日本語 UI の表記 | 本来の意味 |
|---|---|
| 最後の 30 日 | 過去 30 日間(Last 30 days) |
| 期間(ログの列) | リクエストの所要時間(Duration) |
| 料金 | 推定コスト(Cost)。請求額ではありません |
| 導入率 | IdP の ID のうち実際に利用した割合(Adoption rate) |
| Cloudflare が生成された対象ログを分析できるように許可します(ログ分類) | Cloudflare がログを分析し、タスクとモデルの分類を生成することを許可します |
| キャッシュされたリクエストは次の後に自動的に削除されます | キャッシュの保持期間(TTL) |
| 標準課金(Workers AI 課金) | Workers AI の通常の従量課金 |
07
この環境の所見
設定状況のまとめ
| 領域 | 状態 | 読み取り |
|---|---|---|
| 利用状況 | 30 日で 18 件(LLM 6・scan 12)、$0.02、エラー 0 | デモ・検証の利用です。すべて Workers AI 向けです。 |
| Guardrails | 全カテゴリをプロンプト・レスポンスともにブロック | 検査のコスト($0.0139)が本体の LLM($0.0089)を上回っています。本番では対象とアクションの絞り込みを検討します。 |
| DLP | Policy 1:AI 向け・認証情報・日本の個人情報などをブロック(両方向) | 機密データの外部送信を止める構成ができています。 |
| 利用者の識別 | カスタムドメインを Access で保護済み、ID カバレッジ 0% | 実際の利用は既定のエンドポイント経由と考えられます。接続先をカスタムドメインに揃えると、利用者別の分析と Policies が使えます。 |
| コスト統制 | 支出上限:有効だがルールなし/Policies:未作成 | 実際の制限はかかっていません。Policies は最初の 1 件で既定の拒否になる点に注意します。 |
| 可用性 | リトライ 3 回・指数バックオフ、動的ルートなし | 複数プロバイダーを使う段階で、フォールバックのルートを追加します。 |
| キャッシュ・レート制限 | キャッシュ 5 分(ヒット 0)、60 秒 50 件(fixed) | 同一の質問が少ない用途では、キャッシュの効果は限定的です。 |
| 認証 | 認証済みゲートウェイ:有効 | URL が漏れても第三者に使われない状態です。 |
| ログ | 収集:有効、上限 10 万件、分類:無効、Logpush:未設定 | 長期保管が必要な場合は Logpush を設定します。タスク分析にはログ分類を有効にします。 |
説明時に押さえる論点
- URL を変えるだけで始められる:既存の SDK とコードのまま接続先を切り替えるだけで、ログとコストの可視化がすぐに始まります。
- 利用者の識別が統制の前提になる:Access またはメタデータで利用者を識別すると、ユーザーインサイト、Policies、利用者単位の予算が使えるようになります。
- プロバイダーを問わず同じ基準で守れる:Guardrails と DLP は、OpenAI、Anthropic、Workers AI など、どのプロバイダーにも同じルールで適用されます。DLP は Cloudflare One のプロファイルを共有します。
- フラグで傾向を確認してからブロックする:Guardrails と DLP はどちらもフラグ(記録のみ)を選べるため、誤検知を確認してから段階的に強化できます。
- モデルの切り替えをアプリから切り離せる:動的ルートとリトライにより、プロバイダー障害やモデルの移行に、アプリを改修せずに対応できます。
08
参考ドキュメント
| テーマ | URL |
|---|---|
| AI Gateway 概要 | ai-gateway |
| ログ | ai-gateway/observability/logging |
| Analytics | ai-gateway/observability/analytics |
| カスタムメタデータ | ai-gateway/observability/custom-metadata |
| Guardrails | ai-gateway/features/guardrails |
| DLP | ai-gateway/features/dlp/set-up-dlp |
| BYOK(保存されたキー) | ai-gateway/configuration/bring-your-own-keys |
| Dynamic Routing | ai-gateway/features/dynamic-routing |
| Authenticated Gateway | ai-gateway/configuration/authentication |
| キャッシュ | ai-gateway/features/caching |
| レート制限 | ai-gateway/features/rate-limiting |
| Unified Billing | ai-gateway/features/unified-billing |
| Spend limits | ai-gateway/features/spend-limits |
| ログ分類 | ai-gateway/observability/log-classification |
| Access との連携 | ai-gateway/configuration/cloudflare-access |
| Logpush | ai-gateway/observability/logging/logpush |
| OpenAI 互換エンドポイント | ai-gateway/usage/chat-completion |
補足URL はドキュメントの構成変更により移動することがあります。リンク切れの場合は、テーマ名で Cloudflare Docs を検索してください。